生成AIの情報漏洩事例と原因 国内外の公表事例から分かる、入力してはいけない情報と対策【2026年11月】
更新日:著者:AITECH編集局
監修:株式会社AITECH CEO
監修:株式会社AITECH
生成AIに業務のデータを入力すると、どのような経路で情報が漏れるのでしょうか。2026年10月23日、パナソニック オペレーショナルエクセレンスは、外部の生成AIサービスへの個人情報のアップロードを公表しました。対象は約33万4千人分です。社内で利用を禁止していたサービスに、プロジェクトのメンバーがアップロードしたものです。
この記事で取り上げる公表事例4件のうち2件は、社員が入力してはいけない情報を入力したことから始まっています。入力の前に情報の種類と使うサービスを確かめれば、この型の漏えいは防げます。
この記事では、国内外の公表事例4件から、生成AIに入力してはいけない情報の線引きと、入力してしまったときの対応の手順が分かります。内容は2026年11月5日に各社の発表と公的機関の資料で確認しました。この記事は、AI事業の立ち上げを学ぶスクール「COACH AI」を運営する株式会社AITECHが書いています。
AI導入コンサルタントが顧客に説明するAIセキュリティの全体像は、AIセキュリティの基礎知識と資格の記事にあります。
この記事の結論
- 生成AIの情報漏洩の事例:2026年10月23日、パナソニックの子会社は、利用禁止の外部の生成AIに約33万4千人分の個人情報がアップロードされたと公表した
- 原因:学習と保存、サービスの不具合、アカウントと鍵の乗っ取り、社内のAIの読み取り範囲の4つの型。学習に使わない設定でも、データは事業者に一定期間保存されることがある
- 入力してはいけない情報:外部の生成AIには、個人情報、顧客から預かった秘密情報、自社の営業秘密、IDやパスワード・APIキーを入力しない
- 入力してしまったときの対応:入力を止め、履歴を削除し、社内に報告したうえで、個人情報保護委員会への報告が必要かを判断する
- 仕事にする方法:入力のルール作り、サービスと契約の確認、社員向けの研修は、AIコンサル・AI顧問が企業を支援する仕事になる
生成AIの安全な使い方を企業に説明し、AIコンサル・AI顧問の仕事にする方法を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
生成AIの情報漏洩とは
生成AIの情報漏洩とは、生成AIに入力した情報や生成AIが読み込んだ情報が、本来見せてよい範囲の外に出ることです。
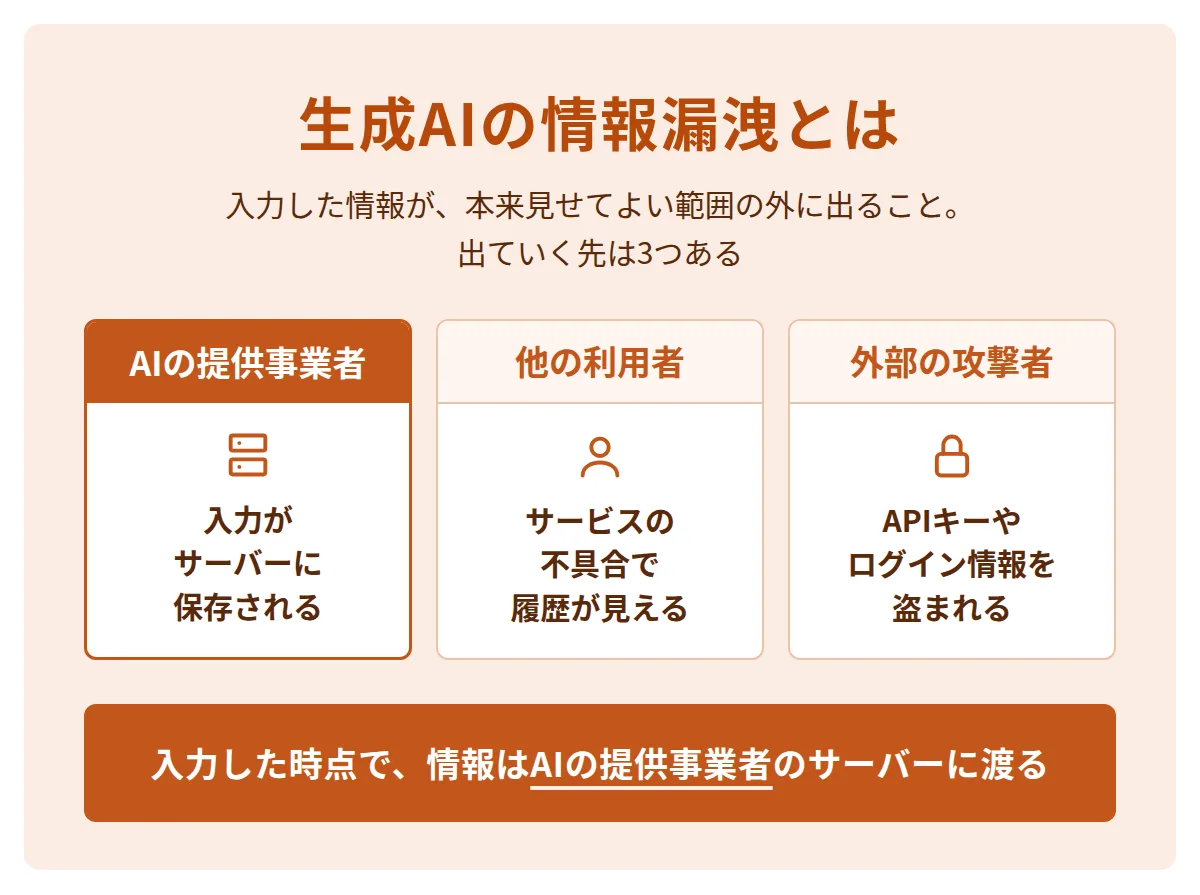
情報が出ていく先は、AIを提供する事業者、同じサービスの他の利用者、外部の攻撃者の3つです。どの先に出るかで、起きることと防ぎ方が変わります。
| 出ていく先 | 起きること | この記事の事例 |
|---|---|---|
| AIの提供事業者 | 入力したデータが事業者のサーバーに保存される。学習に使われる設定では、AIの改良にも使われる | パナソニック(2026年)・サムスン電子(2023年) |
| 他の利用者 | サービスの不具合で、他人の会話履歴や登録情報が見える | ChatGPT(2023年) |
| 外部の攻撃者 | AIを使うためのAPIキーやログイン情報が盗まれ、不正に使われる | 開発基盤Railway(2026年) |
会社が認めていない生成AIを社員が業務に使うことは、シャドーAIと呼ばれます。IPA(情報処理推進機構)は、2026年4月2日に資料「AI利用者のためのセキュリティ豆知識」を公開しました。この資料が引用する米LayerX Security社の調査では、従業員の67%が個人のアカウントで生成AIツールを使っています。
IPAが2026年1月29日に公表した「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて選ばれました。10大脅威は、研究者や企業の実務担当者など約250人の選考会の審議と投票で決まります。
生成AIの情報漏洩事例
公表された主な事例は、社員による入力、サービスの不具合、APIキーの流出の3つの型に分かれます。
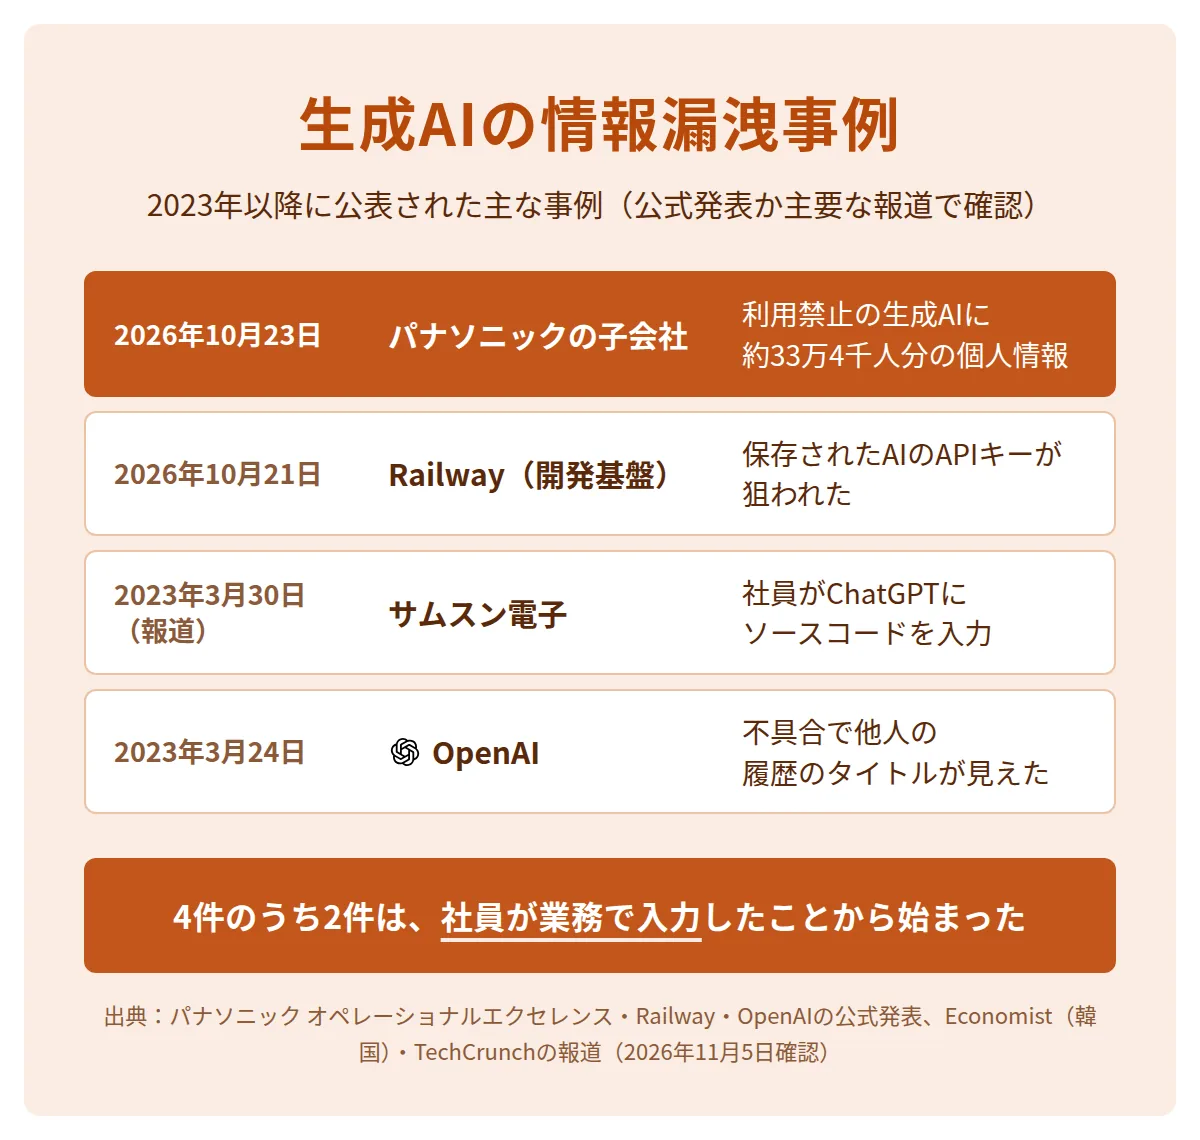
次の表は、2023年以降に公表された生成AIの情報漏洩の事例のうち、当事者の公式発表か主要な報道で内容を確認できたものです(2026年11月5日確認)。
| 公表日・組織 | 入力・流出した情報 | 原因の型 |
|---|---|---|
| パナソニック オペレーショナルエクセレンス 2026年10月23日 | 従業員・元従業員・家族の約33万4千人分の個人情報 | 社員が利用禁止の外部の生成AIに入力 |
| Railway(開発基盤) 2026年10月21日 | 利用者が保存したAIのAPIキーなどの設定値 | サービスへの不正アクセス |
| サムスン電子 2023年3月30日(報道) | 半導体の設備のプログラムのソースコード・会議の内容 | 社員がChatGPTに入力 |
| OpenAI(ChatGPT) 2023年3月24日 | 他の利用者の会話履歴のタイトル・一部の有料会員の支払いに関する情報 | サービスの不具合 |
4件のうち2件は、社員が業務で生成AIに入力したことから始まっています。残りの2件は、サービス側の不具合と不正アクセスで、利用者が入力した情報や保存した鍵が外に出ました。
パナソニックの外部生成AIへの個人情報アップロード(2026年10月公表)
| 公表した会社 | パナソニック オペレーショナルエクセレンス(パナソニック ホールディングスのサイトで公表) |
|---|---|
| 経緯 | 人事情報システムの導入プロジェクトのメンバーが、社内で利用を禁止している外部の生成AIサービスにデータをアップロード |
| 対象の人数 | 従業員 約7万5千人・元従業員 約17万8千人・家族 約8万1千人 |
| 入力された情報 | 従業員・元従業員:社員番号・住所・電話番号・メールアドレス(氏名は含まない) 家族:緊急連絡先の氏名・住所・電話番号・メールアドレス |
| 学習への利用 | アップロードの時点で、AIの学習に使う機能は無効 |
| 事業者での保存 | 利用者が削除したあとも、事業者が30日間保持(10月25日以降は保持されない) |
| 報告 | 2026年9月29日に個人情報保護委員会へ報告 |
同社は、外部からの不正な操作ではなく、プロジェクトメンバーのルール違反によるアップロードだと説明しています。メンバーは発覚の直後に、生成AIのチャット履歴と業務用のPC内のデータを削除しました。公表の時点で、個人情報が一般に公開された事実や不正利用による被害は確認されていません。
学習に使う機能を無効にしていても、データは削除後30日間、AIの事業者のサーバーに残りました。「学習に使われない」と「事業者に渡らない」は別のことです。
出典:パナソニック オペレーショナルエクセレンス「外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ」(2026年10月23日)
サムスン電子のソースコード入力(2023年)
| 報道 | 韓国の経済誌「Economist(이코노미스트)」2023年3月30日 |
|---|---|
| 経緯 | 半導体の部門で2023年3月11日にChatGPTの利用を認めたあと、20日足らずで3件の入力が発生 |
| 入力された情報 | ①設備の計測データを取り出すプログラムのソースコード(エラーの解決を質問) ②歩留まり・不良の設備を把握するプログラムのコード(改善を依頼) ③会議の録音を文字にしたもの(議事録の作成を依頼) |
| その後の対応 | 1回の質問で送れる量を1,024バイトに制限(報道)。2023年5月1日から、会社の端末での生成AIの利用を一時的に制限 |
3件とも、エラーの解決や議事録の作成など、通常の業務のための入力でした。サムスン電子は、Economistの取材に対して事故の内容の確認を避けています。一方で、会社の端末での生成AIの利用を一時的に制限したことは、同社の広報が米TechCrunchに認めています。
エラーの解決や議事録の作成という通常の業務の入力でも、社外に出してはいけない情報は外に出ます。利用を認めるときは、入力してよい情報の線引きを同時に示します。
出典:Economist(이코노미스트)(2023年3月30日・韓国語)、TechCrunch(2023年5月2日・英語)。どちらも報道で、サムスン電子の公式発表ではありません。
ChatGPTの会話履歴の表示の不具合(2023年)
| 公表 | OpenAI 2023年3月24日(発生は2023年3月20日) |
|---|---|
| 原因 | ChatGPTが使っていたオープンソースのソフトウェアの不具合 |
| 見えた可能性のある情報 | ①他の利用者の会話履歴のタイトル(新しい会話の最初のメッセージが見えた可能性もある) ②特定の9時間に利用していたChatGPT Plusの会員の1.2%の氏名・メールアドレス・支払い先の住所・カードの種類と下4桁・有効期限 |
| 見えていない情報 | カード番号の全桁 |
OpenAIは、ChatGPTを一時的に停止して不具合を修正し、支払いに関する情報が見えた可能性のある利用者に連絡しました。利用者が正しく使っていても、サービス側の不具合で入力が他人に見えることがある事例です。
出典:OpenAI「March 20 ChatGPT outage: Here’s what happened」(2023年3月24日・英語)
開発基盤からのAPIキーの流出(2026年10月)
APIキーとは、ChatGPTやClaudeなどのAIを、自分のアプリやツールから使うための鍵です。鍵が盗まれると、他人がその鍵でAIを使い、利用料が持ち主に請求されます。開発基盤とは、自分で開発したアプリやAIの仕組みをインターネット上で動かすためのサービスです。
| 公表 | Railway 2026年10月21日(規模の報告は10月22日) |
|---|---|
| 経緯 | 第三者が、利用者の環境変数(アプリに渡す鍵や設定値)を保管するシステムに不正にアクセス |
| 規模 | 最大で全ワークスペースの1.85%(約10万)で、環境変数が漏れたおそれ |
| 狙われた情報 | AIのAPIキー(同社は、攻撃者がAIのAPIキーを狙っていたと説明) |
AIツール・開発基盤の不正アクセスの事例は、AIツール・開発基盤の不正アクセス事例の記事にあります。
出典:Railway「Security Disclosure: Wednesday October 21st」(2026年10月21日)・「Preliminary report」(2026年10月22日)
生成AIの情報漏洩の原因
生成AIの情報漏洩の原因は、学習と保存、サービスの不具合、アカウントと鍵の乗っ取り、社内のAIの読み取り範囲の4つの型に分かれます。
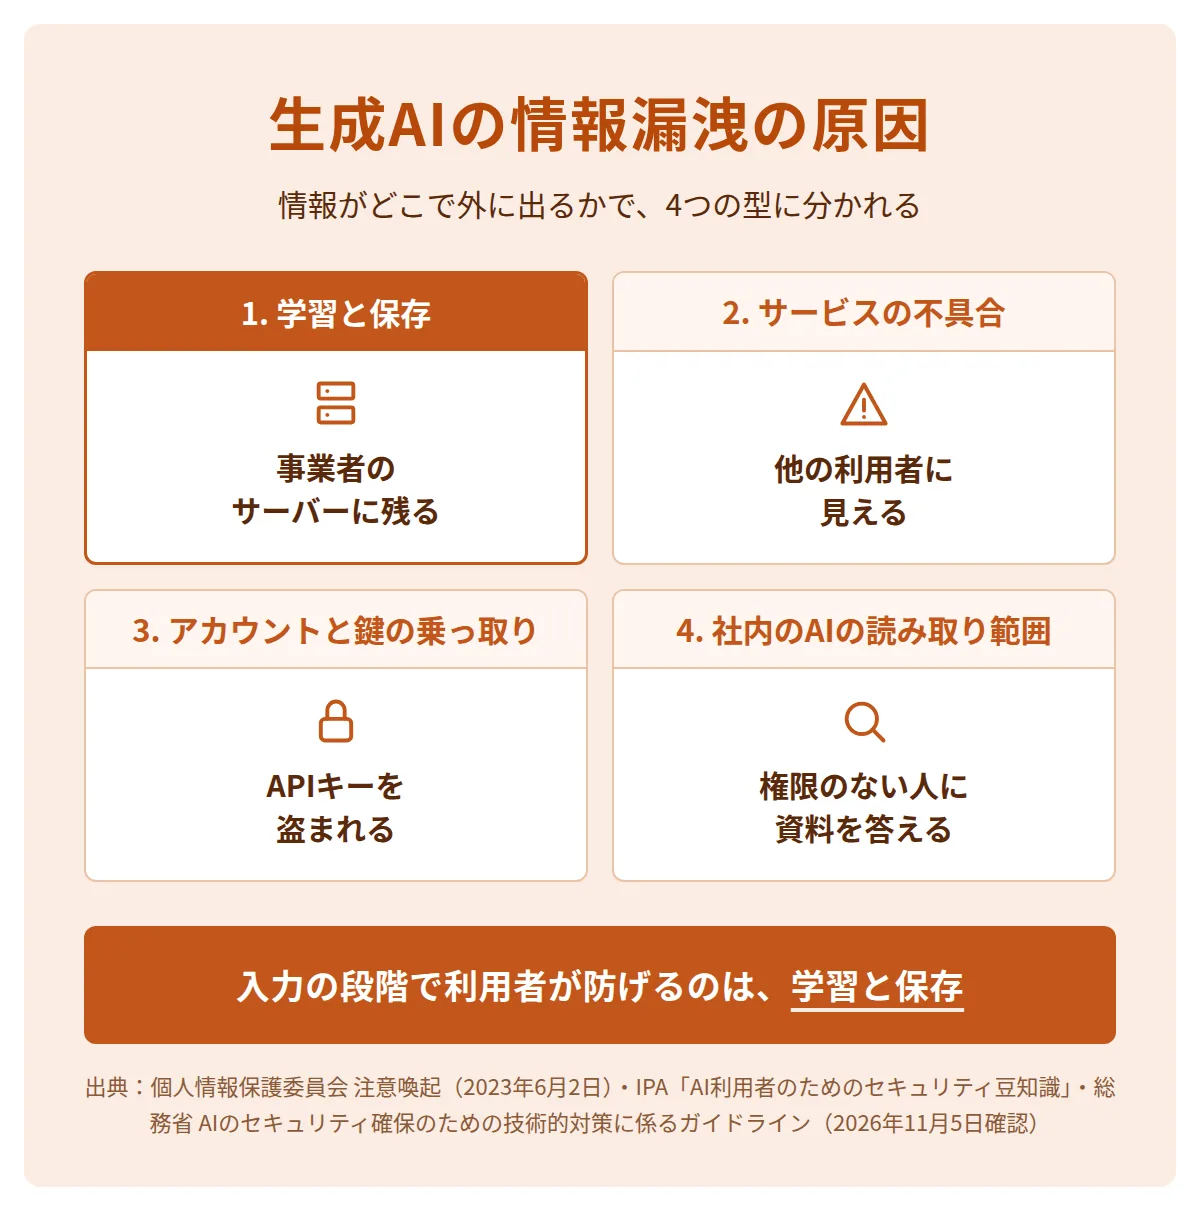
4つの型は、情報がどこで外に出るかで分かれます。事業者のサーバーに残るか、事業者の不具合で見えるか、鍵を盗まれるか、社内のAIが答えとして出すかです。
| 原因の型 | 起きること | 事例・資料 |
|---|---|---|
| 1. 学習と保存 | 入力が事業者のサーバーに保存される。学習に使われると、他の利用者への回答に出る可能性がある | サムスン電子・パナソニック |
| 2. サービスの不具合 | 事業者側の不具合で、入力や履歴が他の利用者に見える | ChatGPT(2023年) |
| 3. アカウントと鍵の乗っ取り | ログイン情報やAPIキーが盗まれ、履歴を見られる・AIを不正に使われる | Railway(2026年) |
| 4. 社内のAIの読み取り範囲 | 社内の資料を読むAIが、見せてはいけない人に資料の中身を答える | IPA・総務省の資料で注意喚起 |
AIの事業者による学習と保存
個人情報保護委員会は、2023年6月2日の注意喚起でリスクを示しています。入力された個人情報が機械学習に使われ、正確または不正確な内容で出力されるリスクです。IPAの豆知識も、クラウドのAIに話した営業秘密は運営企業に渡るとしています。学習に使われた場合は、他の利用者に出る可能性が理屈の上ではあります。
学習に使わない設定にしても、入力したデータが事業者に送られることは変わりません。パナソニックの事例では、学習の機能が無効でも、削除後30日間は事業者がデータを保持していました。ChatGPT・Claudeなど各社のプランごとの学習と保存期間の違いは、AI駆動開発のセキュリティ対策の記事にあります。
4つの型のうち、利用者が入力の段階で防げるのは「学習と保存」です。残りの3つは、入力する量を減らすことと、サービスや社内のAIの設定で被害を小さくします。
サービスの不具合とアカウントの乗っ取り
サービスの不具合とアカウントの乗っ取りは、利用者が入力の内容に気をつけていても起きます。入力したものや保存したものが多いほど、漏れたときの影響は大きくなります。
社内のAIの読み取り範囲
RAGとは、社内の資料をAIに検索させ、その結果をもとに回答させる仕組みです。社内の資料を読むAIは、資料を見る権限のない社員にも、検索した資料の中身を回答として出すことがあります。
外部から届いた文章に仕込まれた指示でAIを操り、本来と違う動きをさせる攻撃をプロンプトインジェクションと呼びます。社内の資料を読むAIについて、公的機関は次の対策を示しています(2026年11月5日確認)。
| 資料(発行元・日付) | 示している対策 |
|---|---|
| AI利用者のためのセキュリティ豆知識 IPA・2026年4月2日 | 外部から届いたメールを検索の対象に入れると、不正な指示で社内の情報が社外に出る可能性がある。検索の範囲を制限する |
| AIのセキュリティ確保のための技術的対策に係るガイドライン 総務省・2026年3月27日 | 社内向けのチャットボットでは、RAGのデータを見られる範囲を、利用者や役割に合わせて設定する |
生成AIに入力してはいけない情報
外部の生成AIサービスに入力してはいけない情報は、個人情報、顧客から預かった秘密情報、自社の営業秘密、IDやパスワード・APIキーの4種類です。
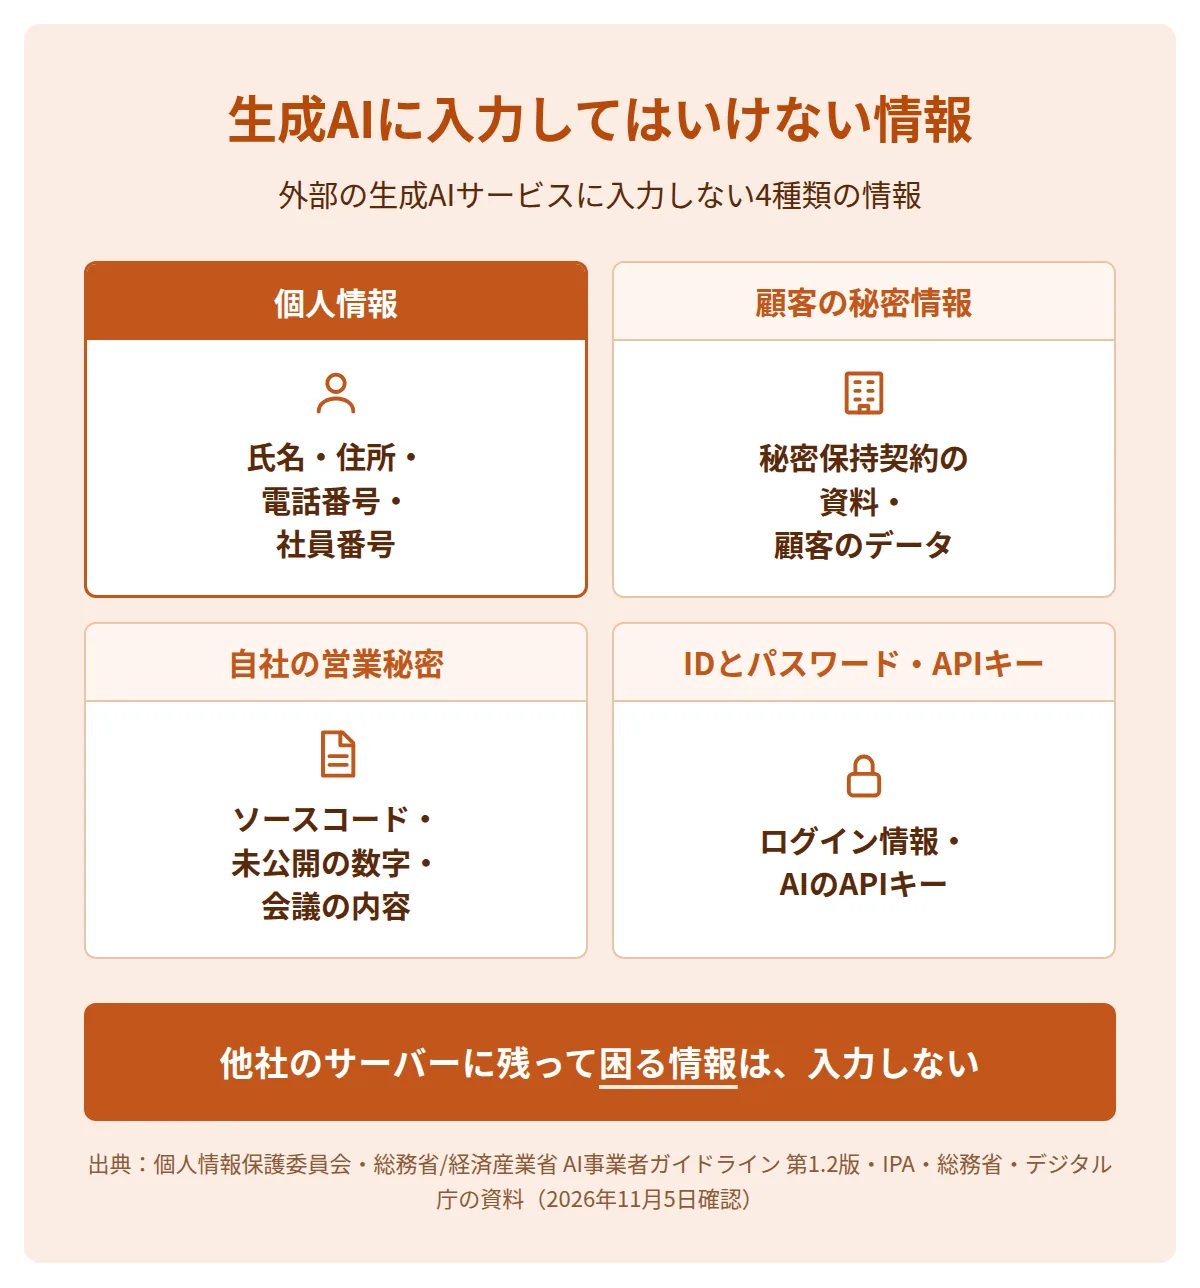
判断の基準は、その情報が他社のサーバーに保存されても、本人・顧客・自社が困らないかです。困る情報は、会社が認めたサービスと契約の範囲で、必要な部分だけを扱います。
| 情報の種類 | 例 | 根拠となる事例・指針 |
|---|---|---|
| 個人情報 | 顧客・従業員の氏名・住所・電話番号・メールアドレス・社員番号。健康診断の結果などの要配慮個人情報は特に注意 | パナソニック/個人情報保護委員会の注意喚起 |
| 顧客から預かった秘密情報 | 秘密保持契約の対象の資料、顧客の売上や取引先のデータ | AI事業者ガイドライン 第1.2版 |
| 自社の営業秘密 | ソースコード、未公開の数字や計画、会議の内容 | サムスン電子/IPAの豆知識 |
| IDやパスワード・APIキー | サービスのログイン情報、AIのAPIキー | Railway/総務省のガイドライン |
4種類は、外部の生成AIに入力すると、漏れたときの損害が自分だけで済まない情報です。会議の内容のように、個人情報と営業秘密の両方を含むものもあります。
生成AIへの入力についての公的機関の指針
生成AIへの入力について、国内の公的機関は次のように示しています(2026年11月5日確認)。
| 指針(発行元・日付) | 入力についての記載 |
|---|---|
| 生成AIサービスの利用に関する注意喚起等 個人情報保護委員会・2023年6月2日 | 個人データを含むプロンプトを入力する場合は、事業者が機械学習に使わないこと等を十分に確認する。利用規約とプライバシーポリシーを確認する |
| AI事業者ガイドライン(第1.2版) 総務省・経済産業省・2026年3月31日 | AIを利用する事業者は、個人情報と機密情報等を不適切に入力しないよう注意を払う |
| AI利用者のためのセキュリティ豆知識 IPA・2026年4月2日 | クラウドのAIに営業秘密は教えない。サービスの規約と設定で、入力を保存や学習の対象から外せる |
| AIのセキュリティ確保のための技術的対策に係るガイドライン 総務省・2026年3月27日 | AIを開発・提供する事業者向け。APIキーなどの機密情報をAIへの指示文に直接書かない。RAGのデータを見られる範囲を利用者や役割に合わせる |
| 生成AIシステム利活用ルール(ひな形 Ver2.0) デジタル庁・Ver2.0 | 政府職員向け。規約への同意だけで使えるクラウド型の生成AIでは、原則として機密情報を扱わない。個人情報を入れてよいか判断がつかない場合は、個人情報を含まない指示文にする |
デジタル庁のひな形は省庁向けです。利用前と利用中に分けたルールの構成は、企業や個人事業主が使い方のルールを決めるときにも使えます。
生成AIの情報漏洩の対策
個人と現場でできる対策は、会社が認めたサービスと契約で使う、入力する前に情報を置き換える、アカウントとAPIキーを守る、社内のAIの読み取り範囲を絞る、の4つです。
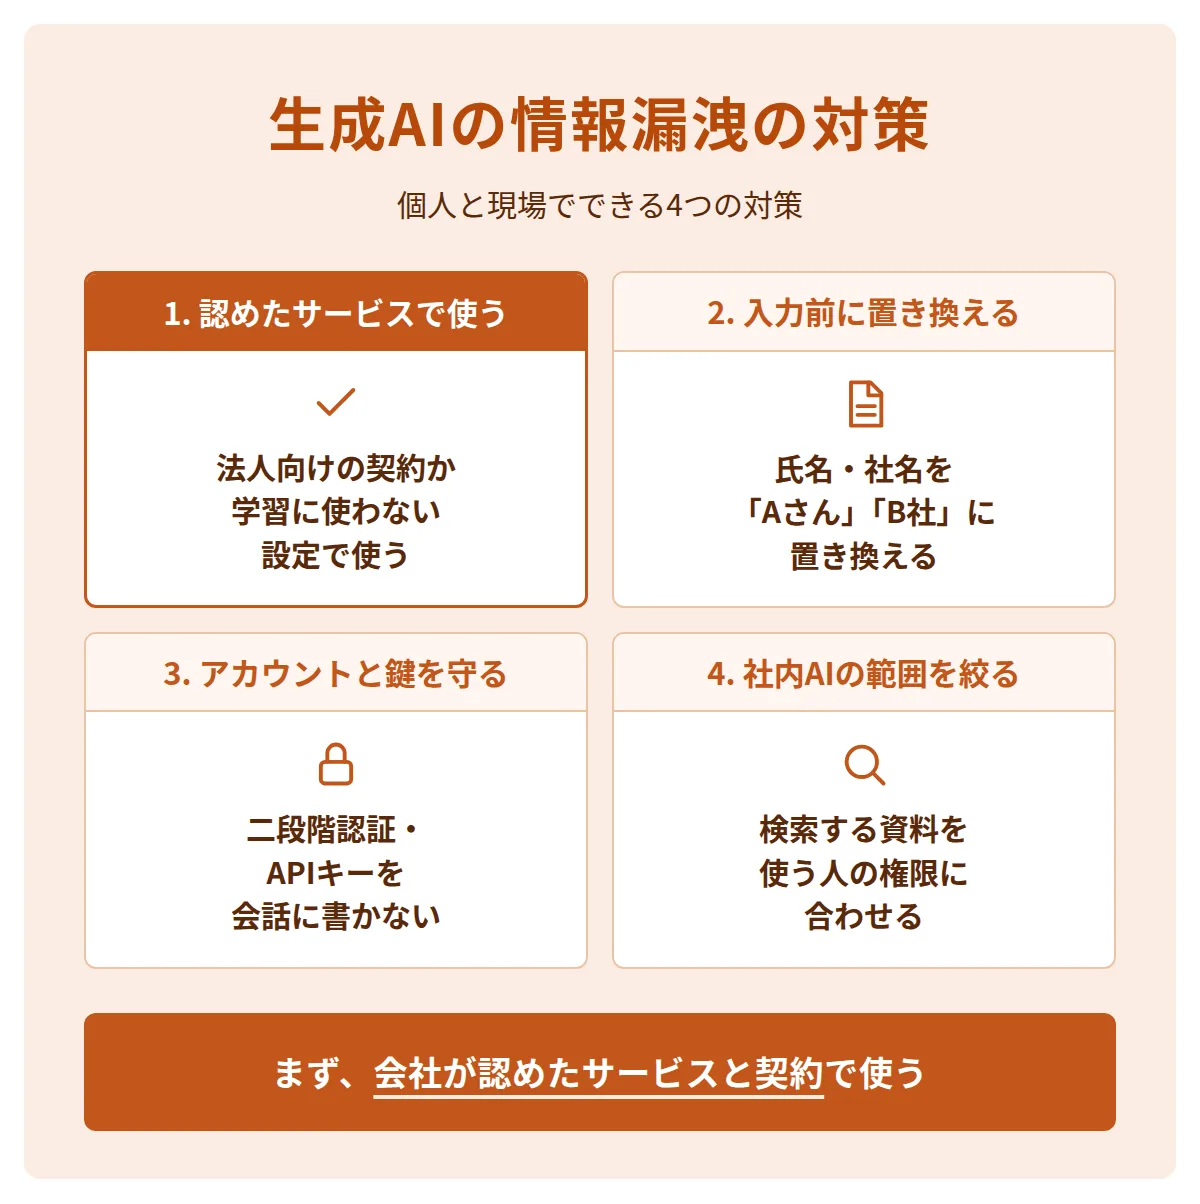
| 対策 | やること | 防ぐ原因の型 |
|---|---|---|
| 1. 会社が認めたサービスと契約で使う | 法人向けの契約か、学習に使わない設定であることを確かめる。個人のアカウントで業務のデータを扱わない | 学習と保存 |
| 2. 入力する前に情報を置き換える | 氏名・社名・金額を「Aさん」「B社」などに置き換え、必要な部分だけを貼り付ける | 学習と保存・サービスの不具合 |
| 3. アカウントとAPIキーを守る | ログインに二段階認証を設定する。APIキーを会話や共有の資料に書かない。使っていない鍵は無効にする | アカウントと鍵の乗っ取り |
| 4. 社内のAIの読み取り範囲を絞る | RAGで検索する資料を、使う人の権限に合わせる。外部から届いたメールを検索の対象に混ぜない | 社内のAIの読み取り範囲 |
使うサービスとプランを選ぶときは、学習の扱いと管理の機能を比べます。主な生成AIサービスの比較は、生成AIサービスの比較の記事にあります。
置き換えは、入力する量を減らす方法としても役立ちます。サムスン電子の事例のようにソースコードや会議の記録をまるごと貼るのではなく、質問に必要な部分だけを抜き出します。
会社で使うときは、利用してよいサービス、入力してよい情報、困ったときの相談先を、利用のルールとして文書にします。ルールに書く項目と作り方は、中小企業のAI導入のセキュリティ対策の記事にあります。AI事業者ガイドラインにはチェックリストとワークシート(別添7)があり、ルールを作るときの確認項目として使えます。
パナソニックの事例は、会社が禁止していたサービスへの入力でした。禁止するサービスと合わせて、業務に使ってよいサービスと入力してよい情報を社員に示します。
ここまでの対策は、どの業種にも当てはまる一般的な方法です。自分の仕事や顧客の会社に当てはめるときの疑問は、COACH AIを運営する株式会社AITECHの公式LINEで受け付けています。
公式LINEで質問を受け付けています
AITECHの公式LINEを友だち追加する
情報漏洩が起きたときの対応
入力してはいけない情報を入力したと気づいたら、入力を止め、履歴を削除し、社内に報告したうえで、個人情報保護委員会への報告が必要かを確かめます。
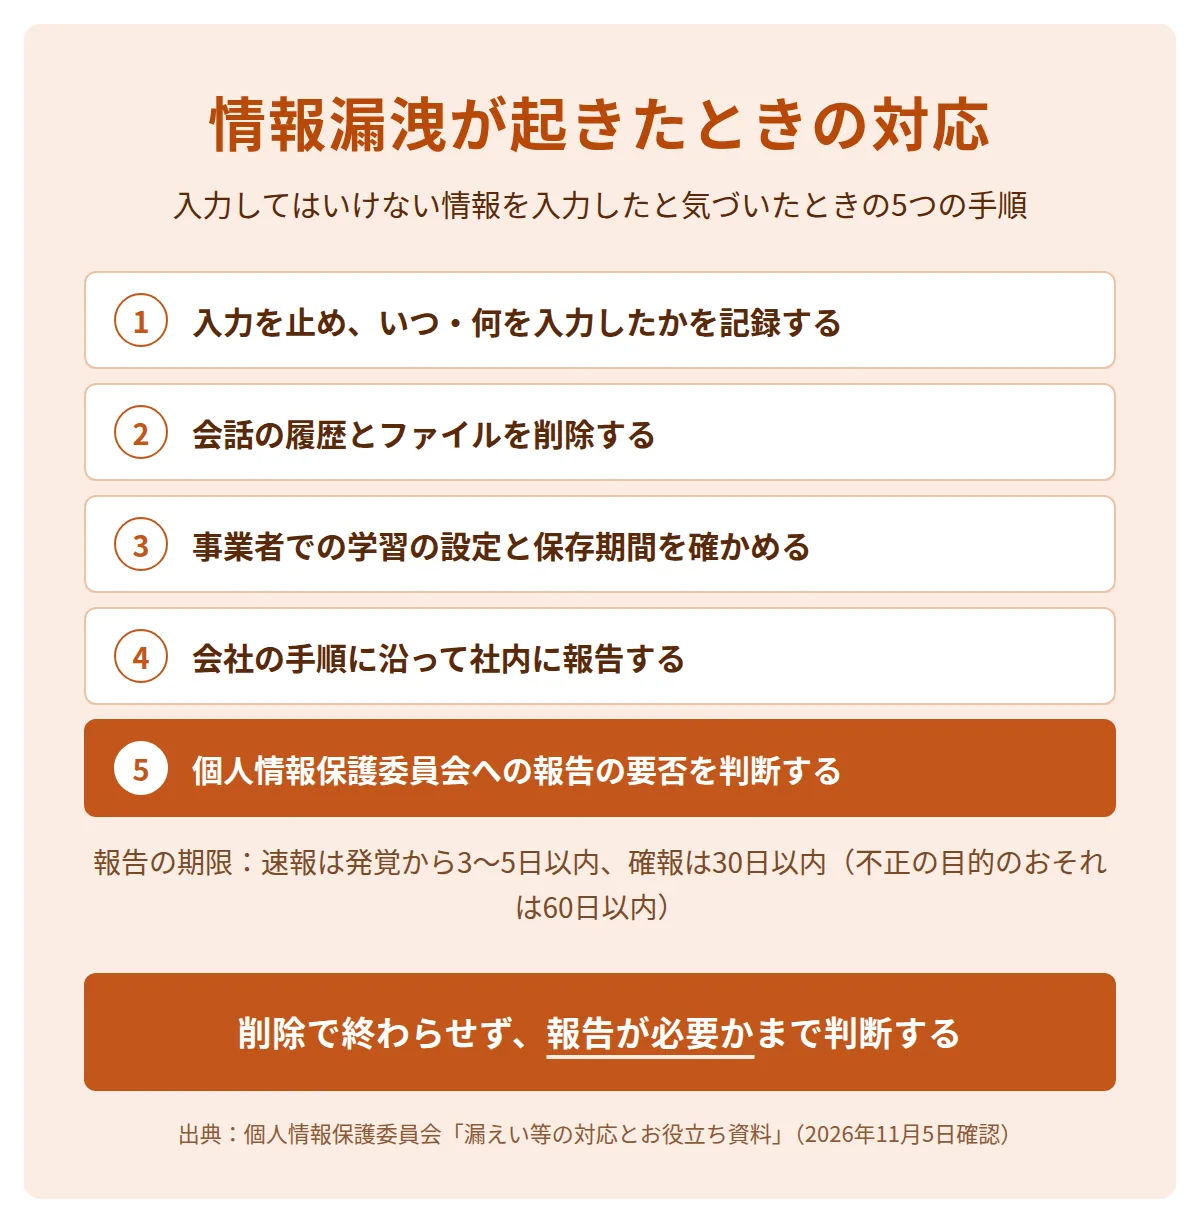
- 入力を止める同じ会話への入力とファイルの共有を止め、いつ・何を入力したかを記録する
- 履歴とデータを削除する会話の履歴とアップロードしたファイルを削除する
- 事業者での扱いを確かめる学習に使われる設定だったか、削除後の保存期間はどれだけかを確かめる
- 社内と関係者に報告する会社の手順に沿って報告し、顧客や本人に関わる場合は連絡を相談する
- 報告の要否を判断する個人情報保護委員会への報告と、本人への通知が必要かを判断する
削除しても、事業者のサーバーからすぐに消えるとは限りません。パナソニックの事例では、事業者に照会して、学習に使われていないことと、削除後30日で保持されなくなることを確かめています。
個人情報保護委員会への報告
個人情報の漏えいのうち、次のどれかに当たるものは、個人情報保護委員会への報告と本人への通知が義務です。対象は民間事業者の場合で、2026年11月5日に確認しました。
| 報告が必要な漏えい | 例 |
|---|---|
| 要配慮個人情報が含まれる | 従業員の健康診断の結果を含むデータ |
| 財産的な被害が生じるおそれがある | クレジットカード番号、送金機能のあるサービスのIDとパスワード |
| 不正の目的で行われたおそれがある | 不正アクセス、従業者による持ち出し |
| 本人の数が1,000人を超える | 設定の誤りで、1,000人を超える個人データが閲覧できる状態になった |
期限は、発覚から3〜5日以内に速報、30日以内に確報です(不正の目的のおそれがある場合は60日以内)。個人事業主も、個人情報のデータベースを事業に使っていれば、人数にかかわらず個人情報取扱事業者に当たります(個人情報保護法ガイドライン(通則編))。
生成AIへの入力が報告の対象に当たるかは、入力した情報と事業者の扱いによって変わります。パナソニックは2026年9月29日に報告し、10月23日の公表を本人への通知の代わりとしました。判断に迷う場合は、個人情報保護委員会に相談してください。
生成AIの情報漏洩対策を仕事にする方法
生成AIの情報漏洩対策は、AIコンサルやAI顧問として企業に生成AIを導入するときの、提案と支援の仕事の一部になります。
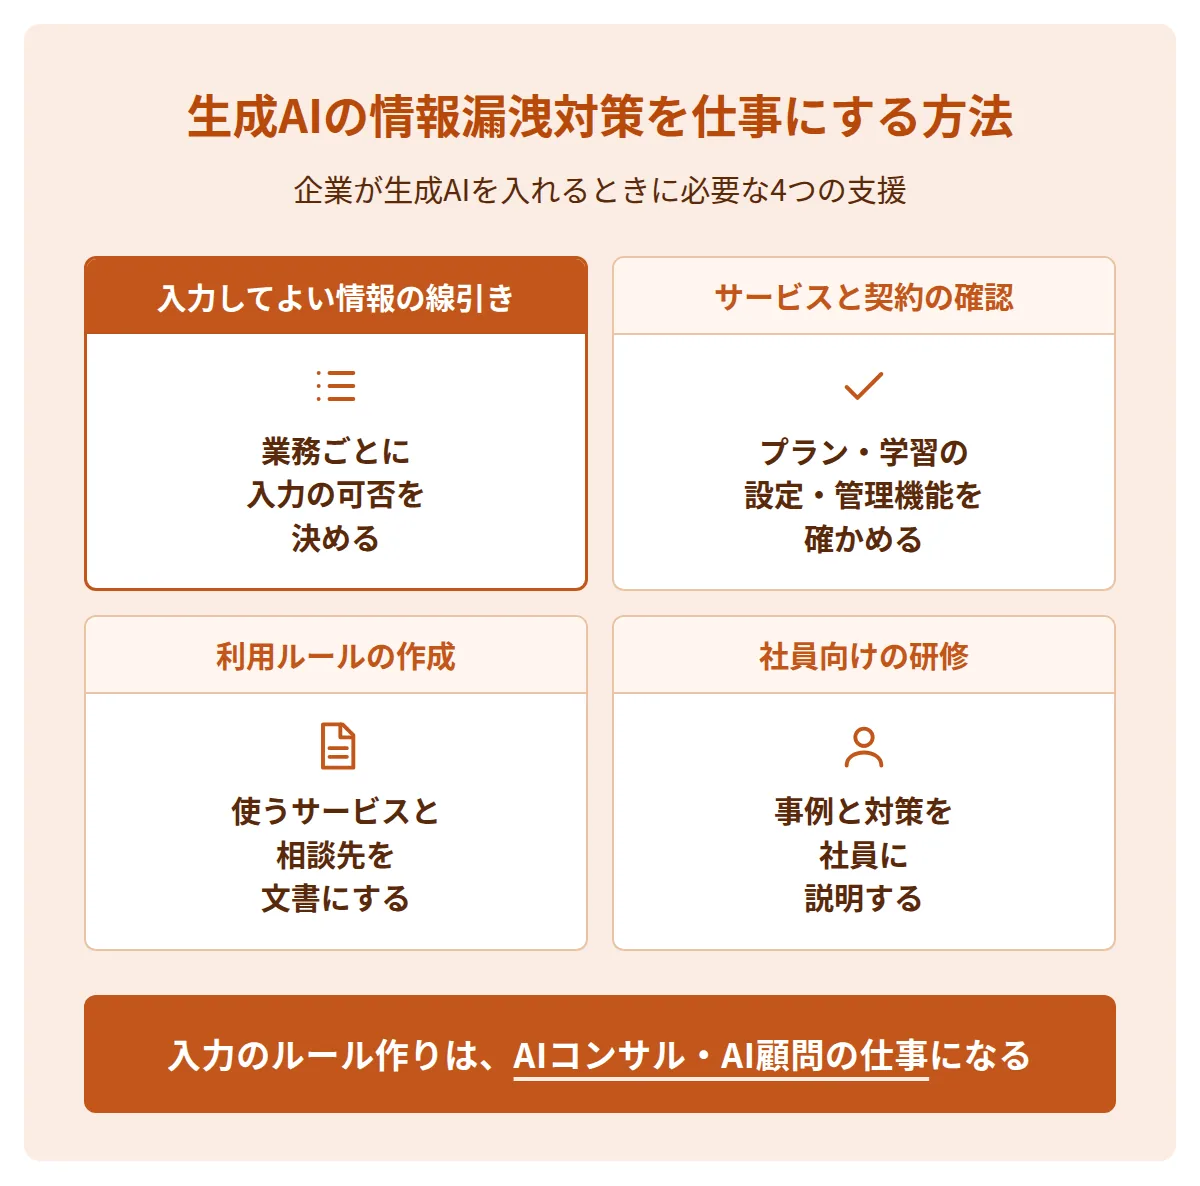
企業が生成AIを業務に入れるときは、何を入力してよいか、どのサービスをどの契約で使うかを決める必要があります。社内に担当者がいない企業では、この確認とルール作りを外部の支援者に依頼することがあります。
| 支援の仕事 | 内容 | 使える資料 |
|---|---|---|
| 入力してよい情報の線引き | この記事の4種類をもとに、その会社の業務で入力してよい情報と、置き換えの方法を決める | 個人情報保護委員会の注意喚起 |
| サービスと契約の確認 | 使うサービスのプラン、学習の設定、管理者の機能を確かめる | 各社の公式のデータの扱いのページ |
| 利用ルールの作成 | 使ってよいサービス・入力してよい情報・相談先を文書にする | AI事業者ガイドラインのチェックリスト、デジタル庁のひな形 |
| 社員向けの研修 | 事例と対策を、AIに詳しくない社員に説明する | IPAの豆知識(社内研修に使えるスライド形式) |
AIコンサルとして独立する流れはAIコンサルタントとして独立する方法、中小企業への提案の進め方は中小企業向けのAIコンサルの記事にあります。
COACH AIとは
COACH AIは、未経験・非エンジニアの方が、副業からAI受託・AIコンサル・AI顧問などのAI事業を立ち上げ、独立・事業化からM&Aまで目指せるよう、専属コーチがマンツーマンで伴走するスクールです。
プログラミング経験は不要で、ノーコードのツールから始められます。
自分の業務で生成AIを安全に使うことだけが目的で、企業の支援を仕事にする予定がない方は、この記事の内容で足ります。詳しくはCOACH AIのページをご覧ください。
公式LINEで質問を受け付けています
AITECHの公式LINEを友だち追加する
まとめ
この記事の事例4件のうち2件は、入力してはいけない情報の入力から始まっています。この型の漏洩は、入力の前の確認で防げます。
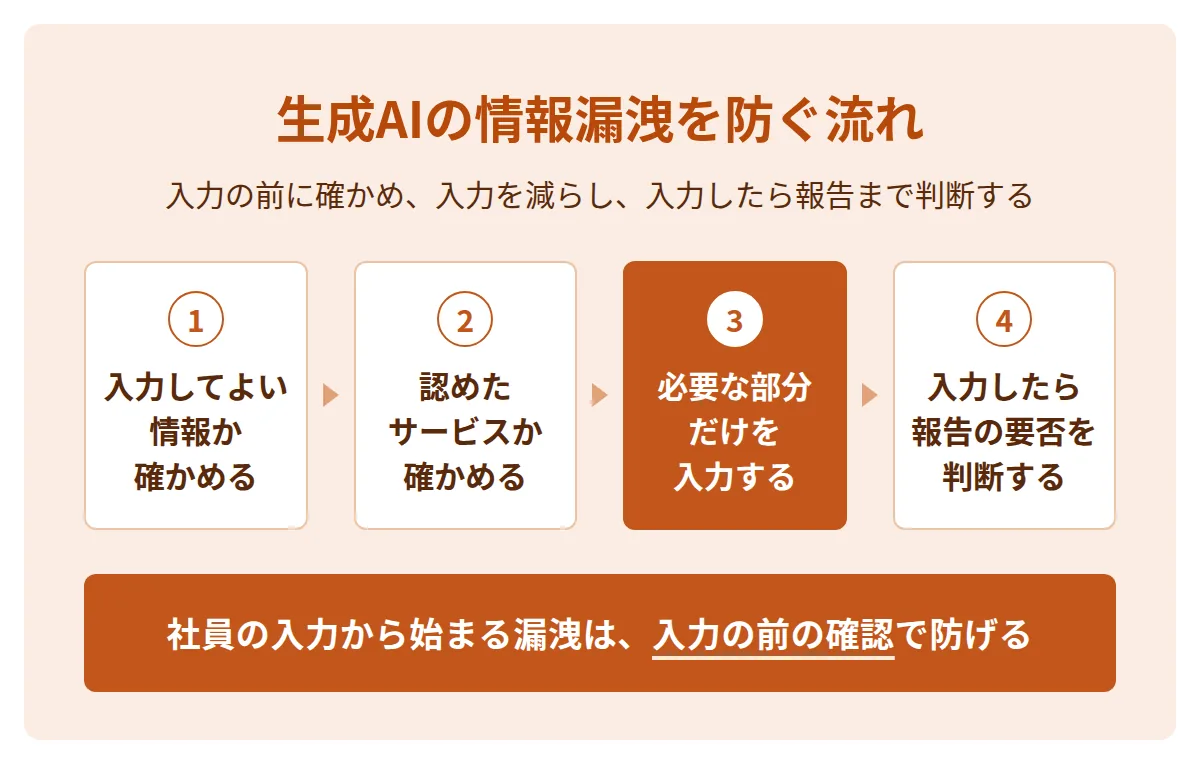
- 2026年10月に公表されたパナソニックの事例では、利用禁止の外部の生成AIに約33万4千人分の個人情報がアップロードされました。
- 学習に使わない設定でも、入力したデータは事業者に送られ、一定期間保存されることがあります。
- 外部の生成AIには、個人情報、顧客の秘密情報、自社の営業秘密、IDやパスワード・APIキーを入力しません。
- 入力してしまったら、入力を止めて履歴を削除し、社内に報告したうえで、個人情報保護委員会への報告が必要かを判断します。
- 入力のルールとサービスの確認は、AIコンサル・AI顧問が企業を支援するときの仕事になります。
よくある質問
無料版のChatGPTでも学習をオフにできますか?
できます。ChatGPTの個人向けのプランは、設定で入力を学習に使わないようにできます。ただし、学習をオフにしても、入力したデータはOpenAIのサーバーに送られます。各社のプランごとの扱いはAI駆動開発のセキュリティ対策の記事にあります。
削除した会話のデータはすぐに消えますか?
すぐに消えるとは限りません。パナソニックの事例では、利用者が削除したあとも、事業者がセキュリティと法令の順守のために30日間データを保持していました。保存期間はサービスと契約ごとに違うため、各社の公式の説明で確かめます。
個人事業主にも個人情報保護委員会への報告の義務はありますか?
あります。個人情報のデータベースを事業に使っていれば、個人事業主も個人情報取扱事業者に当たります。要配慮個人情報を含む、1,000人を超えるなど、報告が必要な漏えいに当たる場合は報告します。
法人向けのプランなら何を入力してもよいですか?
何を入力してもよいわけではありません。法人向けのプランでも、個人情報は利用目的の範囲で扱い、顧客から預かった情報は顧客との契約の範囲で扱います。会社の利用ルールで認められた情報だけを入力します。
会社で禁止されている生成AIに業務のデータを入力してしまったら?
入力を止め、いつ・何を入力したかを記録してから、会社に報告します。履歴の削除と事業者への確認は、会社の指示に沿って進めます。個人情報を含む場合は、会社が個人情報保護委員会への報告の要否を判断します。
この記事の事例・指針は、2026年11月5日に各社の発表と各機関の公式ページで確認しました。サムスン電子の事例は報道に基づきます。各社のサービスのデータの扱いは変わることがあります。使う前に公式の説明で確認してください(更新日:2026年11月5日・監修:株式会社AITECH CEO 小森谷 祐太)。