AIツール・開発基盤の不正アクセス事例 Railway・OpenCodeなど2026年秋の事故から学ぶ、AIシステムを納品する人の対策【2026年11月】
更新日:著者:AITECH編集局
監修:株式会社AITECH CEO
監修:株式会社AITECH
開発基盤やAIツールに登録したAIのAPIキーは、サービス側の事故で取られることがあるのか。2026年10月、開発基盤のRailwayは、最大で全ワークスペースの1.85%(約10万)の環境変数が漏れたおそれがあると公表しました。
各社の公式発表では、Railway・Northflank・OpenCode Consoleの事故で狙われたのは、利用者が登録したAIのAPIキーです。メール配信の委託先の事故では、預けた会員情報が持ち出されました。
この記事では、AIシステムを顧客に納品する前に確認する6項目と、事故のときの初動が、各社の公式発表から分かります(2026年11月5日確認)。
この記事の結論
- 事故の入口:2026年10〜11月に公表された主な事故は、開発基盤・クラウドサーバー、AIツール、委託先の外部サービスの3つの入口で起きた
- 狙われたもの:Railway・Northflank・OpenCode Consoleの事故では、利用者が登録したAIのAPIキーが狙われ、利用者から不正な利用の報告が出た。メール配信の委託先1社の事故は最大約380社の会員情報に広がった
- 納品する人の確認項目:APIキーの分離と利用上限、権限の最小化、顧客データを持たない設計、外部サービスの規約、利用量と請求額の通知、事故の報告手順の6つを納品の前に確認する
- 個人情報の報告:不正アクセスによる個人データの漏えい(おそれを含む)は、個人情報保護委員会への報告が義務。不正な目的によるものは発覚から60日以内
AI受託・AIコンサルの事業の立ち上げ方を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
AIツール・開発基盤の不正アクセス事例の全体像
2026年10月〜11月に公表された主な事故は、開発基盤・クラウドサーバー、AIツール、委託先の外部サービスの3つの入口で起きています。セキュリティ事故(セキュリティインシデント)とは、不正アクセス・情報漏えい・サービスの停止など、情報の安全が損なわれる出来事です。APIキーやパスワードなど、サービスを使うための認証情報は「鍵」とも呼ばれます。
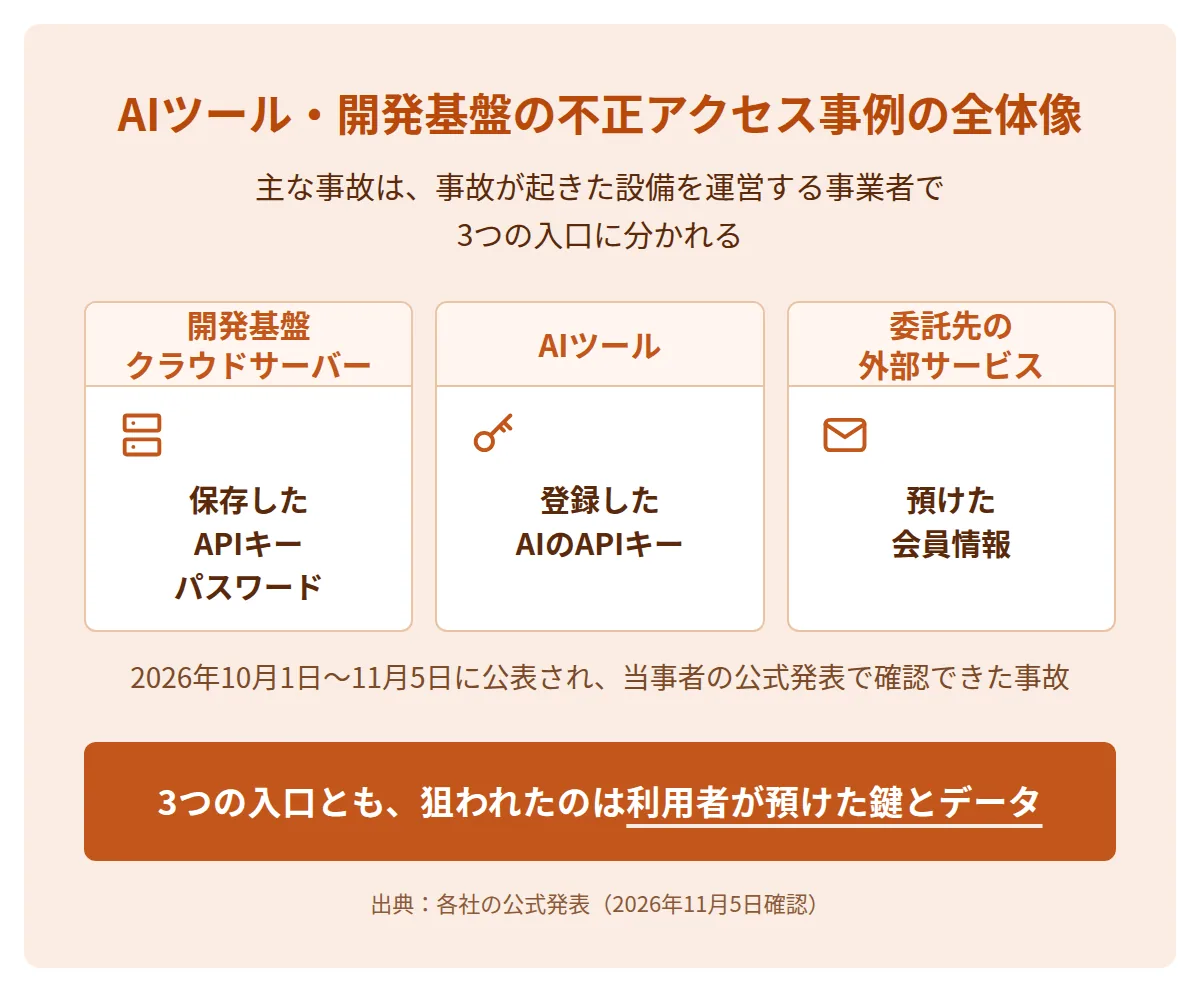
3つの入口は、事故が起きた設備を誰が運営しているかで分かれます。開発基盤やクラウドサーバーの事業者、AIツールの提供会社、メール配信などの委託先のどれか1つに当てはまります。自分のAIシステムが使っているサービスと照らし合わせると、関係のある事例が分かります。
次の表は、2026年10月1日〜11月5日に公表された事故のうち、当事者の公式発表で事実を確認できたものです(2026年11月5日確認)。
| 会社・サービス(公表日)・入口 | 公式発表の内容 |
|---|---|
| Railway(10月21日) 入口:開発基盤 | 最大で全ワークスペースの1.85%(約10万)の環境変数が漏れたおそれ |
| Northflank(10月30日) 入口:開発基盤 | 利用者からAIのAPIキーの不正利用の報告。全ての鍵の交換を要請 |
| OpenCode Console(10月17日) 入口:AIツール | 利用者の1.4%に影響。外部のAIモデルの提供会社を登録していた利用者の一部 |
| GMOインターネット「お名前.com デスクトップクラウド」(10月21日〜) 入口:クラウドサーバー | 影響の可能性があるサーバー26,739件。サーバー内に保存された取引口座のログイン情報など |
| アララ「アララメッセージ」(10月29日・11月2日) 入口:委託先 | メールアドレス約7,700万件(持ち出されたおそれを含む・精査中)。契約企業の環境のサーバー97台に侵入 |
| アソビュー(11月3日) 入口:委託先 | 委託先アララ経由で、会員情報15,821,184件が流出 |
| ビックカメラ・コジマ・ソフマップ(11月2日) 入口:委託先 | 委託先アララ経由で、メールアドレスなど約1,490万件が流出した可能性 |
| GMOペイメントゲートウェイ(11月2日) 入口:委託先 | ライフカード向けの個別の機能で、69件の情報が窃取された可能性 |
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」(組織編)では、1位がランサム攻撃による被害、2位がサプライチェーンや委託先を狙った攻撃です。3位の「AIの利用をめぐるサイバーリスク」は、2026年に初めて選ばれました。ランサム攻撃とは、データを暗号化するなどして、元に戻す代わりに金銭を要求する攻撃です。表のAIツールの事例は3位に、委託先の事例は2位に当てはまります。出典はIPA「情報セキュリティ10大脅威 2026」です(2026年11月5日確認)。
開発基盤の不正アクセス事例
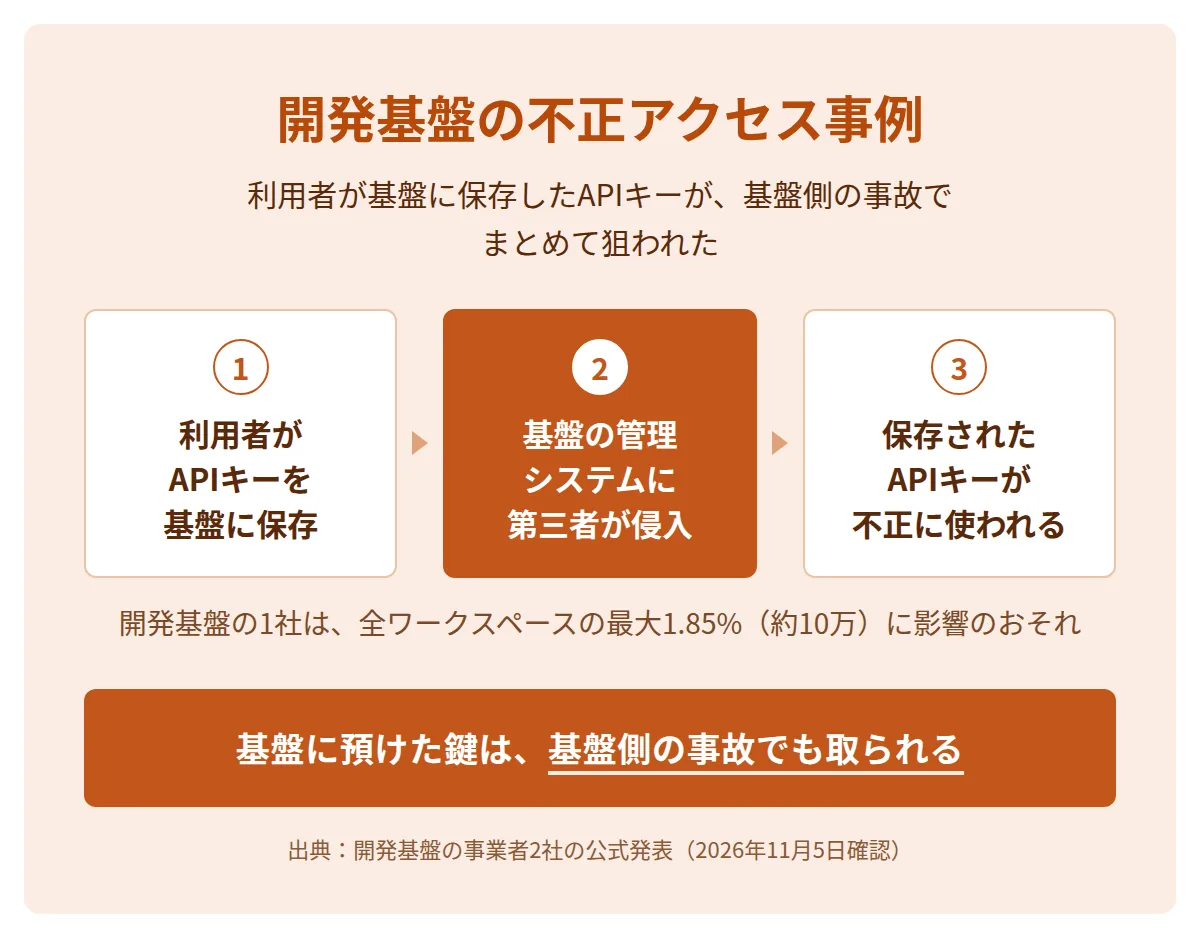
開発基盤のRailwayとNorthflankでは、利用者が保存したAIのAPIキーなどの環境変数が、基盤側の事故でまとめて狙われました。開発基盤とは、自分で開発したWebアプリやAIの仕組みを、インターネット上で動かすために借りるサービスです。
Railway
Railwayは、Webアプリやデータベースをインターネット上で動かすための開発基盤です。第三者がRailwayの社内のシステムに侵入し、利用者が保存した環境変数を取得したおそれがあります。環境変数とは、アプリに渡すAPIキーやパスワードなどの設定を、プログラムの外に置いておく仕組みです。
| 項目 | 公式発表の内容 |
|---|---|
| 公表日 | 2026年10月21日(米国時間)。10月22日に初期報告 |
| 起きたこと | 暗号化して保存していた環境変数に第三者がアクセスし、一部は復号した内容を取得したおそれ |
| 影響の範囲 | 最大で全ワークスペースの1.85%(約10万ワークスペース) |
| 攻撃の目的 | AIモデルの提供会社を狙う一連の攻撃の一部(Railwayの見立て) |
| 利用者への依頼 | 10月21日より前に登録した全員に、保存した鍵の交換を推奨 |
Railwayは、AIモデルの提供会社などに、予防のため全ての鍵の無効化を依頼しました。盗まれた鍵で使われたAIの利用料は、Railwayからは返金できないとし、AIモデルの提供会社に直接連絡するよう案内しています。出典はRailway「Security Disclosure」とRailway「Preliminary Report」です(2026年11月5日確認)。
Northflank
Northflankは、アプリやデータベースを動かすための開発基盤です。2026年10月30日(協定世界時)に、ステータスページで不正アクセスを公表しました。一部の利用者から、Northflankに登録したAIのAPIキーが不正に使われたとの報告があります。
Northflankは、全ての環境変数が復号されたものとして扱うよう求めています。交換はAIモデルの提供会社の鍵から始め、クラウド・決済・データベースの鍵も交換するよう案内しています。11月2日の更新では、攻撃は最初の警告から1時間以内に封じ込めたとしています。動いているアプリへの影響は確認されておらず、攻撃は管理システムに保存された鍵に集中していたとしています。出典はNorthflank ステータスページです(2026年11月5日確認)。
GMOインターネット「お名前.com デスクトップクラウド」
同じ時期に、クラウドサーバーでも事故がありました。GMOインターネットの「お名前.com デスクトップクラウド」では2026年10月20日に、一部の利用者のサーバー環境で第三者が設置した不正なプログラムが見つかりました。影響の可能性があるサーバーは26,739件で、利用者がサーバー内に保存した取引口座のログイン情報などが含まれます。出典はGMOインターネットグループ 第3報です(2026年11月5日確認)。経緯・原因・補償はGMOの不正アクセスの記事にあります。
開発基盤やクラウドサーバーに保存した鍵は、利用者に落ち度がなくても、基盤側の事故でまとめて取られることがあります。鍵を用途ごとに分けて利用上限額を決めておくと、被害の大きさを抑えられます。
AIツールの事例(OpenCode Console・MCP)
AIツールの事例には、AIツールのサービスに登録したAPIキーの流出と、AIツールのソフトウェア自体の脆弱性の2種類があります。APIキーとは、ソフトウェアからAIモデルなどのサービスを呼び出すときに使う鍵です。鍵で使った分の料金は、鍵を発行した人の契約に請求されます。
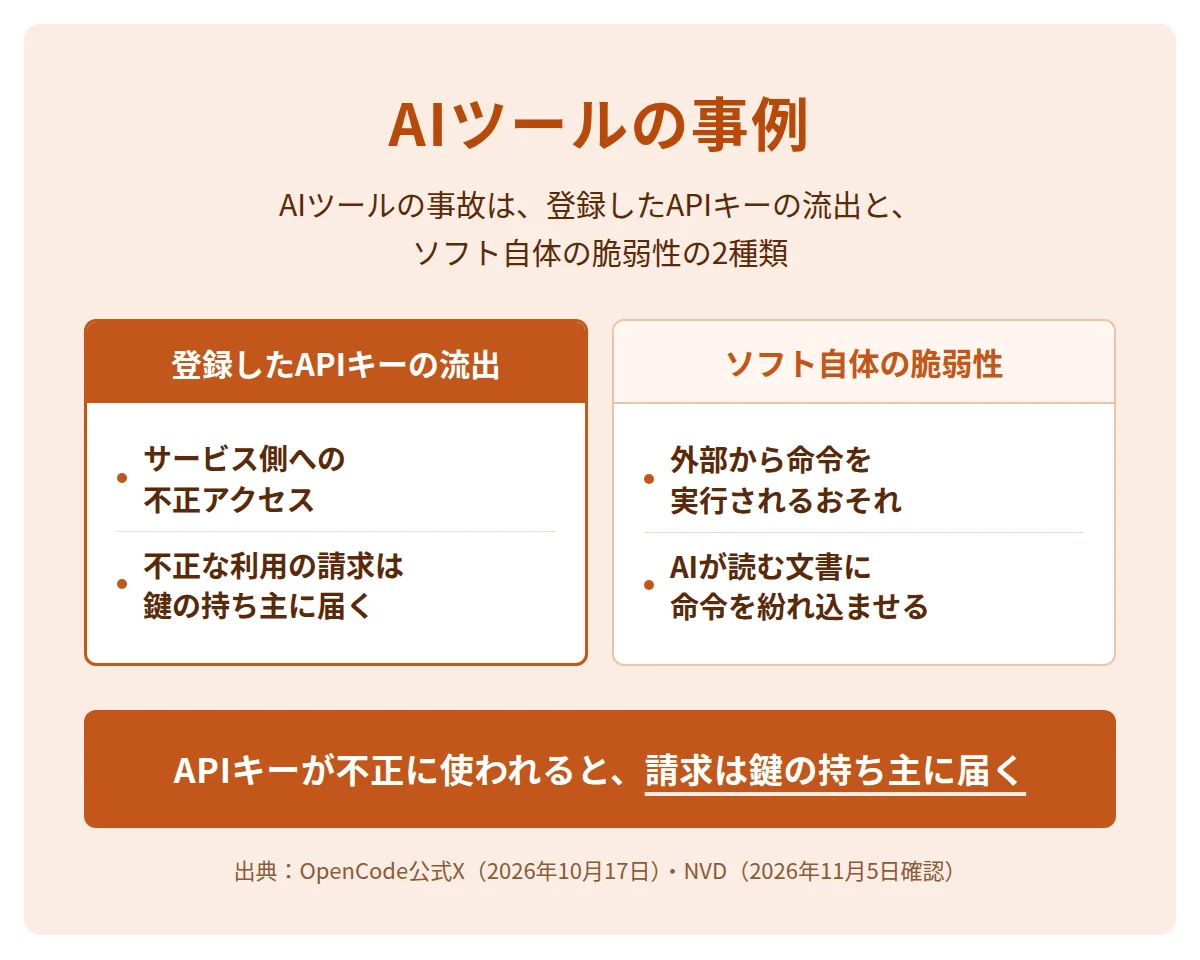
OpenCode Console
OpenCodeは、オープンソースのAIコーディングエージェントです。OpenCode Consoleは、OpenCodeで使うAIモデルを従量課金で使えるサービスです。使い方と料金はOpenCodeとはの記事にあります。
OpenCodeの公式Xアカウントは2026年10月17日(協定世界時)、大規模な蒸留攻撃に関連する不正アクセスがあったと投稿しました。影響を受けたのは、OpenCode Consoleの利用者の1.4%です。対象は外部のAIモデルの提供会社(プロバイダー)を登録していた利用者の一部で、対象者にはメールで通知したとしています。蒸留とは、AIモデルに大量の質問をして、その答えを使って別のAIモデルに能力を写し取る手法です。出典はOpenCodeの公式Xの投稿です(2026年11月5日確認)。
報道によると、影響を受けた利用者からは、AIの利用料が不正に請求されたとの報告が出ています(BleepingComputer 2026年10月19日)。
AIツールのソフトウェアの脆弱性
AIツールのソフトウェア自体の脆弱性も、公的なデータベースに登録されています。MCP(Model Context Protocol)とは、AIを外部のツールやデータにつなぐための共通の仕組みです。次の表は、2025年に米国国立標準技術研究所(NIST)の脆弱性データベース(NVD)に登録された、AIのソフトウェアの脆弱性の例です。深刻度は、いずれも登録した組織の評価で「緊急(Critical)」です(2026年11月5日確認)。
| ソフトウェア | 脆弱性の内容 | 利用者の対応 |
|---|---|---|
| MCP Inspector(MCPの動作を確かめる開発用ツール) | 0.14.1より前の版は認証が無く、外部から命令を実行されるおそれ(CVE-2025-49596) | 0.14.1以降に更新する |
| mcp-remote(MCPの接続用ツール) | 信頼できないMCPの接続先につなぐと、パソコンで命令を実行されるおそれ(CVE-2025-6514) | 信頼できる接続先だけを使い、最新版に更新する |
| Microsoft 365 Copilot | AIへの命令の注入で、情報がネットワーク経由で外部に出るおそれ(CVE-2025-32711)。NISTの評価は「重要(High)」 | Microsoftが2025年6月に公表 |
Microsoft 365 Copilotの例は、プロンプトインジェクションと呼ばれる攻撃です。AIが読むメールや文書に命令を紛れ込ませ、AIに意図しない動作をさせます。対策はAI駆動開発・バイブコーディングのセキュリティ対策の記事にあります。
AIツールに登録したAPIキーがツール側の事故で使われると、請求は鍵の持ち主に届きます。顧客の案件では、顧客ごとに鍵を分け、利用上限額を設定します。
委託先の外部サービスの事例
メール配信の委託先1社への不正アクセスで、最大約380社の契約企業の会員情報が持ち出されました。委託元の会社は、自社のシステムに問題がなくても、自社の会員に対して公表と連絡を行っています。
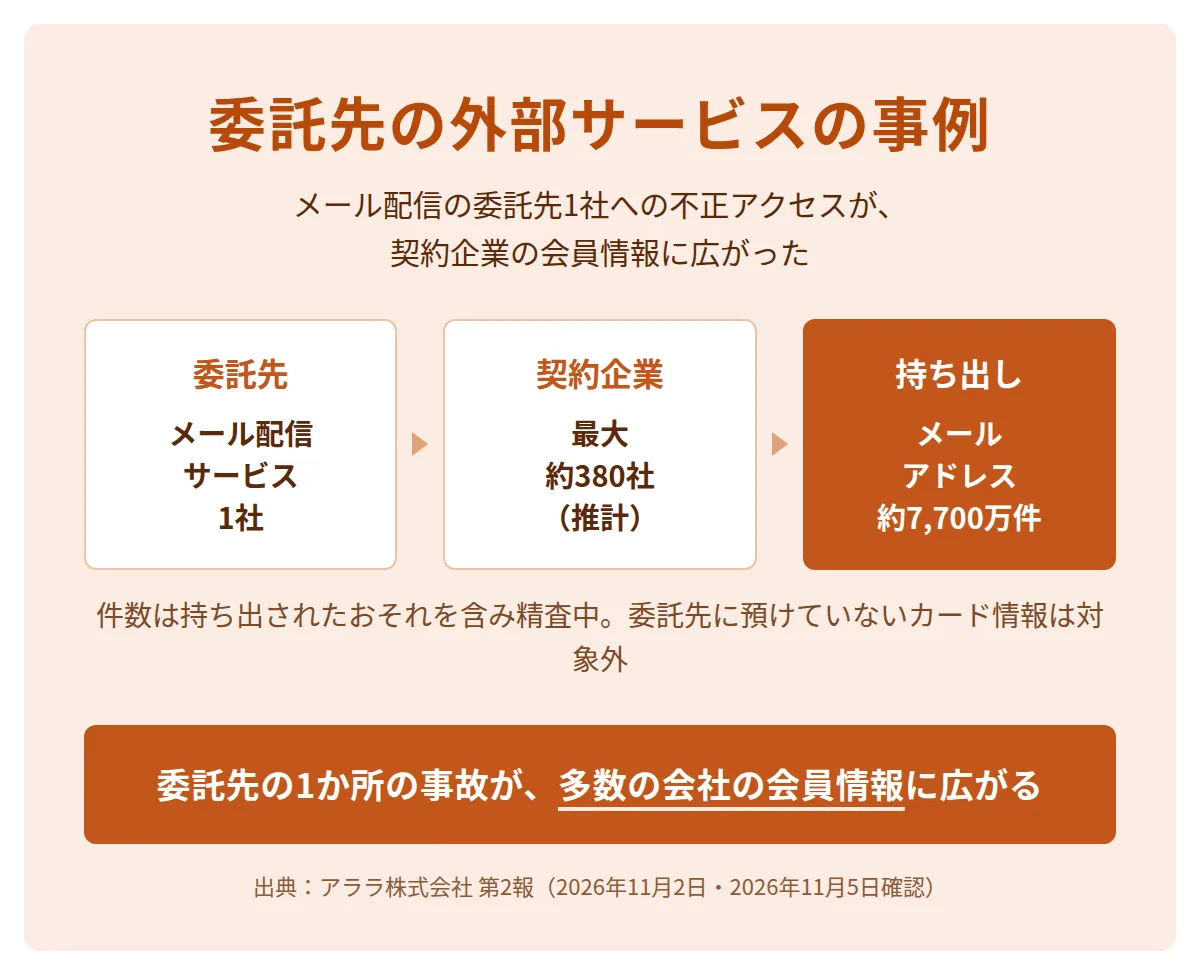
アララ「アララメッセージ」
アララメッセージは、企業が会員にメールを一斉に配信するためのサービスです。運営するアララ株式会社は、10月29日に第1報、11月2日に第2報を公表しました。
| 項目 | 公式発表の内容(第2報) |
|---|---|
| 原因 | Webサーバーの脆弱性と、システム環境における問題 |
| 持ち出された情報 | メールアドレスと、契約企業が登録した氏名・性別・生年月日・電話番号・住所など(契約企業により異なる) |
| 件数 | メールアドレス約7,700万件(持ち出されたおそれを含む・精査中) |
| 広がり | 契約企業の環境のサーバー97台(最大約380社・推計) |
| 不審なメール | サービスが不正に使われ、カード会社を装うメールが最大約713万通送信された |
| サービス | 10月31日に全て停止。再開の時期は未定 |
脆弱性とは、ソフトウェアやシステムの設計・設定にある、攻撃に悪用できる弱点のことです。第2報によると、第三者はアララのサーバーを経由して、契約企業ごとの環境のサーバーに侵入しました。最初に被害を受けた環境では、管理画面に不正にログインし、データの出力機能を使ってデータを持ち出しています。出典はアララ 第1報とアララ 第2報です(2026年11月5日確認)。
アララメッセージを利用していた会社の公表
アララメッセージを利用していた会社も、自社の会員への影響をそれぞれ公表しています。公式発表で件数を確認できた2件は次のとおりです(2026年11月5日確認)。
| 会社(公表日) | 流出した情報・件数 | 会社の対応 |
|---|---|---|
| アソビュー(11月3日) | メールアドレス・氏名・電話番号・チケットの購入と利用の情報など 15,821,184件 | 同サービスでの配信を停止し、管理画面のパスワードとAPIキーを無効化 |
| ビックカメラ・コジマ・ソフマップ(11月2日) | メールアドレスなど グループ合計約1,490万件の可能性 | 同サービスへのデータの連携を停止 |
2社とも、クレジットカード情報は委託先に預けておらず、流出の対象に含まれていません。アソビューは再発防止として、委託先に預ける情報の範囲を必要最小限にすると公表しています。あわせて、個人情報保護委員会などへの速報を予定していると書いています。
ライフカード向けの決済代行の個別機能
GMOペイメントゲートウェイは11月2日、ライフカード向けの個別の機能で不正なユーザーによる行為があったと公表しました。発生は10月30日です。プリペイドカード「Vプリカ」の情報など69件が窃取された可能性があります。この機能は他のサービスと異なるシステム基盤で運用されているとしています。出典はGMOペイメントゲートウェイのお知らせです(2026年11月5日確認)。
委託先の事故で流出するのは、委託先に預けた情報だけです。顧客の会員情報をAIシステムや外部サービスに渡すときは、渡す項目を処理に必要な分に絞ります。
事例に共通する原因
公式発表に共通するのは、利用者が預けた鍵とデータが、預け先の事故でまとめて取られた点です。利用者が気づく前に、不正な利用や不審なメールの送信が起きた事例もあります。
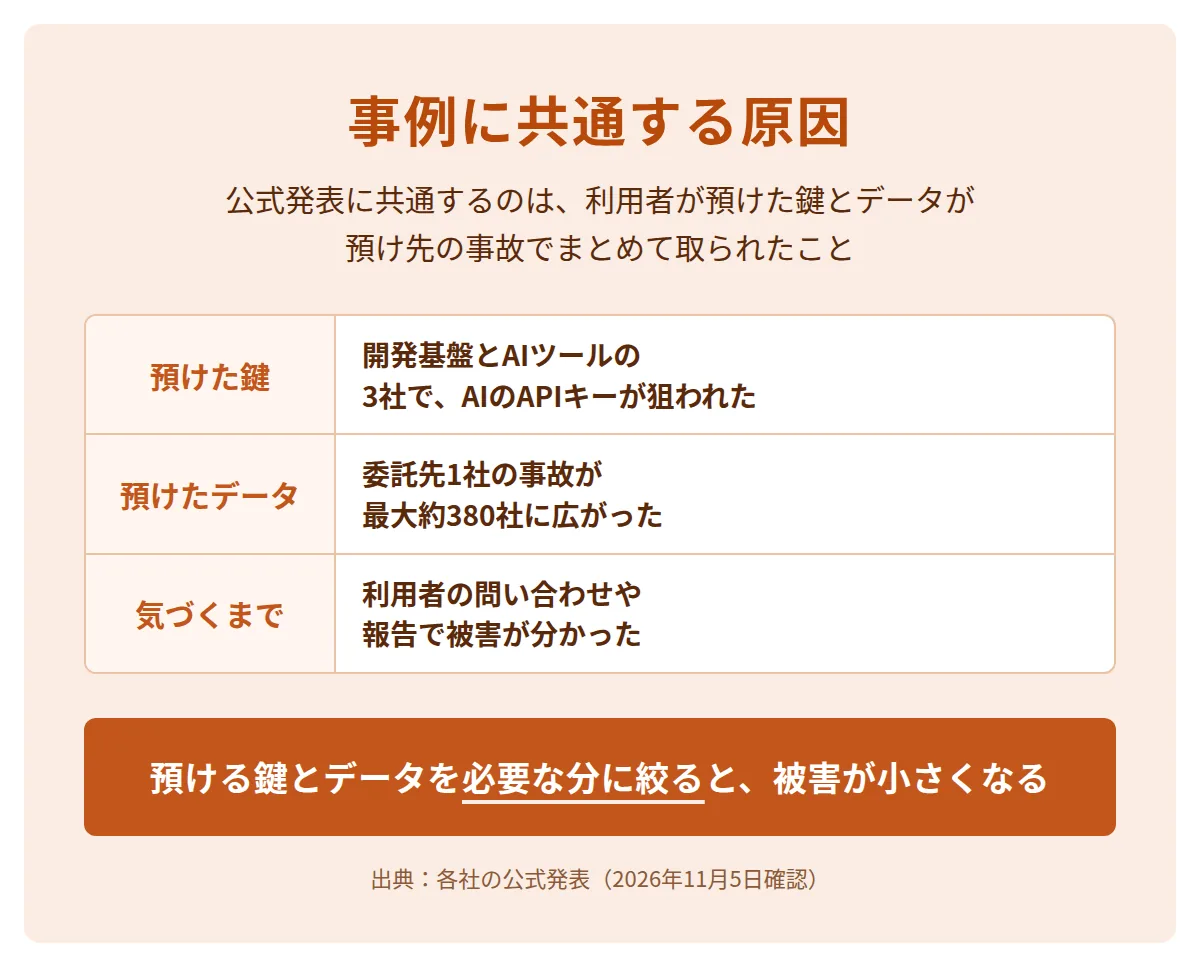
| 共通点 | 事例(公式発表) | AIシステムで同じ所 |
|---|---|---|
| 預けた鍵がまとめて狙われる | Railway・Northflank・OpenCode Console | 開発基盤やAIツールに登録したAPIキー |
| 委託先の1か所から多数の会社に広がる | アララメッセージ(最大約380社) | 顧客データを渡す外部サービス(メール配信・顧客管理・AIモデルの提供会社) |
| 預けていない情報は流出しない | アソビュー・ビックカメラグループ(カード情報を預けていない) | AIシステムに保存する顧客データの範囲 |
| 利用者の報告で被害が分かる | GMO(顧客の問い合わせで調査開始)・Northflank(利用者からの不正利用の報告) | AIの利用量と請求額の通知 |
Railwayは、一連の攻撃の狙いを、AIモデルの提供会社への攻撃と書いています。OpenCodeも蒸留攻撃に関連すると投稿し、Northflankも、AIの鍵を狙う広い攻撃の傾向と一致する可能性があると書いています。AIのAPIキーは、盗めばすぐに高額のAIの利用に使えるため、狙われやすいと考えられます。
AIシステムを納品する人の確認項目
AIシステムを顧客に納品する人は、APIキー・権限・顧客データ・外部サービス・利用量の通知・事故の報告の6項目を、納品の前に確認します。どの項目も、ここまでの事例で実際に問題になった箇所です。
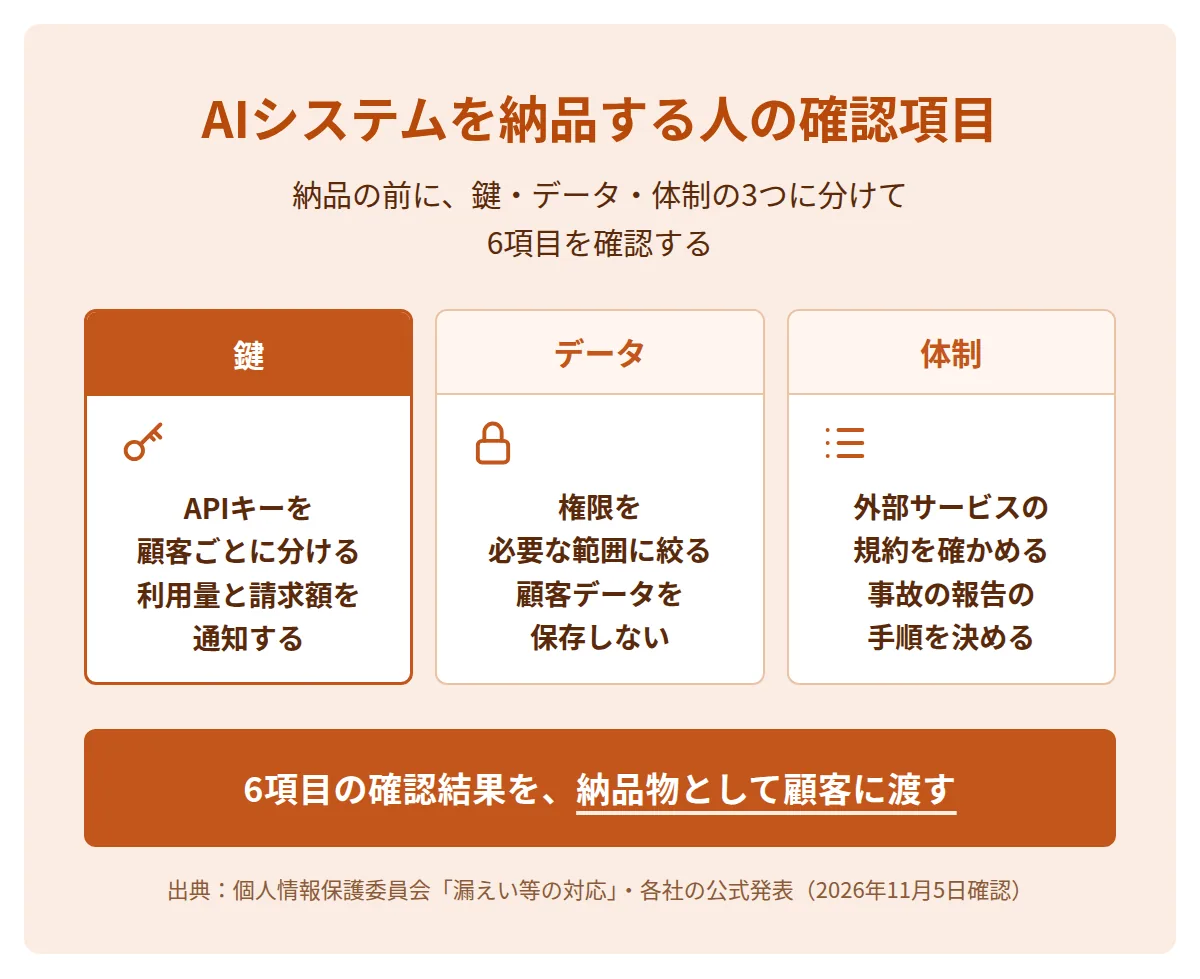
| 確認項目 | 確認すること | 関係する事例 |
|---|---|---|
| 1. APIキーの分離と上限 | 顧客ごと・用途ごとに鍵を分け、利用上限額を設定する | Railway・Northflank・OpenCode |
| 2. 権限の最小化 | AIや外部サービスに渡すアカウントの権限を、作業に必要な範囲に絞る | アララ(管理画面への不正ログイン) |
| 3. 顧客データを持たない設計 | 顧客データを保存しない。保存するなら期間を決めて削除する | アソビュー・ビックカメラグループ |
| 4. 外部サービスと利用規約 | データの保存場所・学習への利用・事故の連絡方法を確認する | アララ・Railway |
| 5. 利用量と請求額の通知 | AIの利用量と請求額の通知を設定する | Railway・OpenCode |
| 6. 事故の報告手順 | 止める人・連絡先・個人情報保護委員会への報告を決める | アソビュー(委員会への速報) |
APIキーの分離と利用上限額
APIキーは、顧客ごと・用途ごとに分けて発行します。1つの鍵を複数の案件で使うと、1か所の事故で全ての案件の鍵を交換することになります。鍵は3か月など期間を決めて交換し、使わなくなった鍵は削除します。
主なAIモデルの提供会社では、案件ごとに利用上限額を設定できます。OpenAIはプロジェクトごと、Anthropic(Claude)はワークスペースごとに、月の利用上限額と、利用額が一定に達したときの通知を設定できます。Google(Gemini API)は、Google AI Studioでプロジェクトごとの月の利用上限額を設定できます。出典はOpenAI「Spend limits」・Anthropic「Workspaces」・Google AI Studio「Billing」です(2026年11月5日確認)。
アカウントの権限の最小化
AIや外部サービスに渡すアカウントは、作業に必要な権限だけにします。例えば、顧客のメールを読んで要約するAIには、送信や削除の権限を付けません。管理画面には二要素認証(パスワードに加えて、スマートフォンの確認コードなどで本人を確かめる仕組み)を付け、管理者のアカウントを共有しません。アララの最初の環境では、第三者が管理画面に不正にログインし、データの出力機能でデータを持ち出しています(第2報)。
顧客データを持たない設計
AIシステムに顧客データを保存しなければ、システム側の事故で顧客データは流出しません。AIに渡すのは処理に必要な項目だけにし、処理が終わったデータは保存しない設計にします。保存が必要なときは、保存する期間と削除の方法を顧客と決めます。アソビューとビックカメラグループは、クレジットカード情報を委託先に預けておらず、カード情報は流出の対象外でした。
外部サービスの利用規約とデータの扱い
AIシステムが使うAIモデルの提供会社・開発基盤・メール配信などは、顧客のデータを預ける先になります。納品の前に、各サービスの利用規約とデータの扱いのページを確認し、結果を顧客に説明します。
外部サービスの利用規約で確認すること
- 保存場所:預けたデータを保存する国と、保存する期間
- 学習:入力したデータをAIの学習に使うかどうか
- 連絡:事故のときの利用者への連絡方法と、経過を公表する場所(ステータスページなど)
- 鍵の管理:APIキーの利用上限額と、鍵を無効にする手順
AIモデルの提供会社ごとのデータの扱いはAI駆動開発・バイブコーディングのセキュリティ対策の記事にあります。
AIの利用量と請求額の通知
AIの利用量と請求額の通知を設定すると、鍵が不正に使われたときに早く気づけます。Railwayは事故のあと、OpenAI・Anthropicなど、AIモデルの提供会社ごとに、予期しない利用を確かめる手順を公開しました。鍵を無効にしたうえで、管理画面で鍵ごとの利用量を見て、普段と違う利用がないかを確かめる内容です。出典はRailway「Check for Unexpected OpenAI Usage」です(2026年11月5日確認)。料金の仕組みはAIのトークンとはの記事にあります。
事故の報告手順
事故のときにシステムを止める判断をする人、顧客の連絡先、連絡の文面を、納品の前に顧客と決めます。不正アクセスによる個人データの漏えい(おそれを含む)は、個人情報保護委員会への報告が義務です。本人の数が1,000人を超える漏えいも報告の対象です。発覚したら速やかに報告し、不正な目的によるものは発覚から60日以内に報告します。個人情報保護委員会は、委託先で起きた事例の記入例も公開しています。
| 報告が必要な漏えい(おそれを含む) | 例 |
|---|---|
| 要配慮個人情報を含む | 健康診断の結果・病歴 |
| 財産的な被害のおそれがある | クレジットカード番号、決済機能のあるサービスのIDとパスワード |
| 不正な目的のおそれがある | 不正アクセスによる流出、ランサムウェアによる暗号化 |
| 本人の数が1,000人を超える | 設定の誤りで会員の情報が閲覧できる状態になった |
出典は個人情報保護委員会「漏えい等の対応」です(2026年11月5日確認)。
6項目の確認結果を納品物の一部として顧客に渡すと、AIシステムの安全性を説明できます。事故のときの連絡の手順は、契約の前に顧客と決めておきます。
事故が起きたときの初動
APIキーや顧客データが関わる事故では、原因を調べる前に、まず鍵を無効にします。鍵が使える状態のまま調べている間にも、不正な利用は続きます。
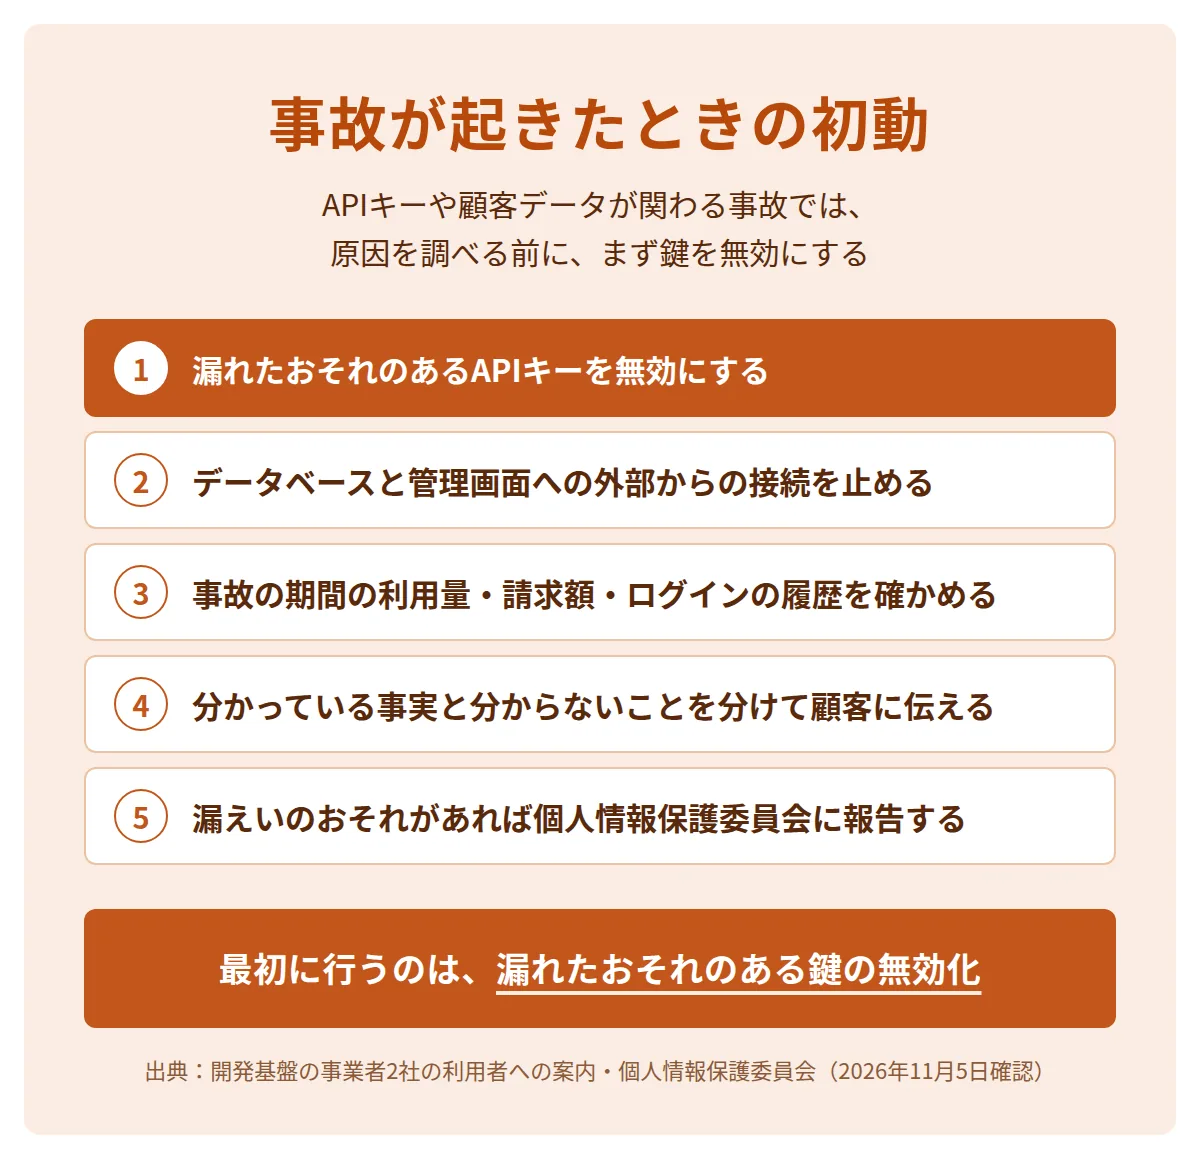
- 鍵を無効にする発行元の管理画面で、漏れたおそれのある鍵を削除し、新しい鍵を発行します
- 外部からの接続を止めるデータベースや管理画面の、インターネットからの接続を止めます
- 利用量と記録を確かめる事故の期間のAIの利用量・請求額・ログインの履歴を確かめます
- 顧客に連絡する分かっている事実と、まだ分からないことを分けて伝えます
- 報告の要否を判断する個人データの漏えいのおそれがあれば、個人情報保護委員会に報告します
手順1〜3は、RailwayとNorthflankが利用者に求めた対応と同じです。詳しい手順はAI駆動開発・バイブコーディングのセキュリティ対策の「事故が起きたときの初動」にあります。
COACH AIとは
COACH AIは、未経験・非エンジニアの方が、副業からAI受託・AIコンサル・AI顧問などのAI事業を立ち上げ、独立・事業化からM&Aまで目指せるよう、専属コーチがマンツーマンで伴走するスクールです。
プログラミング経験は不要で、ノーコードのツールから始められます。
自社のシステムの対策を確かめるだけで、AIを仕事にする予定がない方は、この記事の確認項目で足ります。AI受託の始め方はAIコンサルとして独立する方法の記事にあります。詳しくはCOACH AIのページをご覧ください。
まとめ
2026年秋のセキュリティ事故は、利用者が預けた鍵とデータが、預け先の事故で取られた事例が中心です。
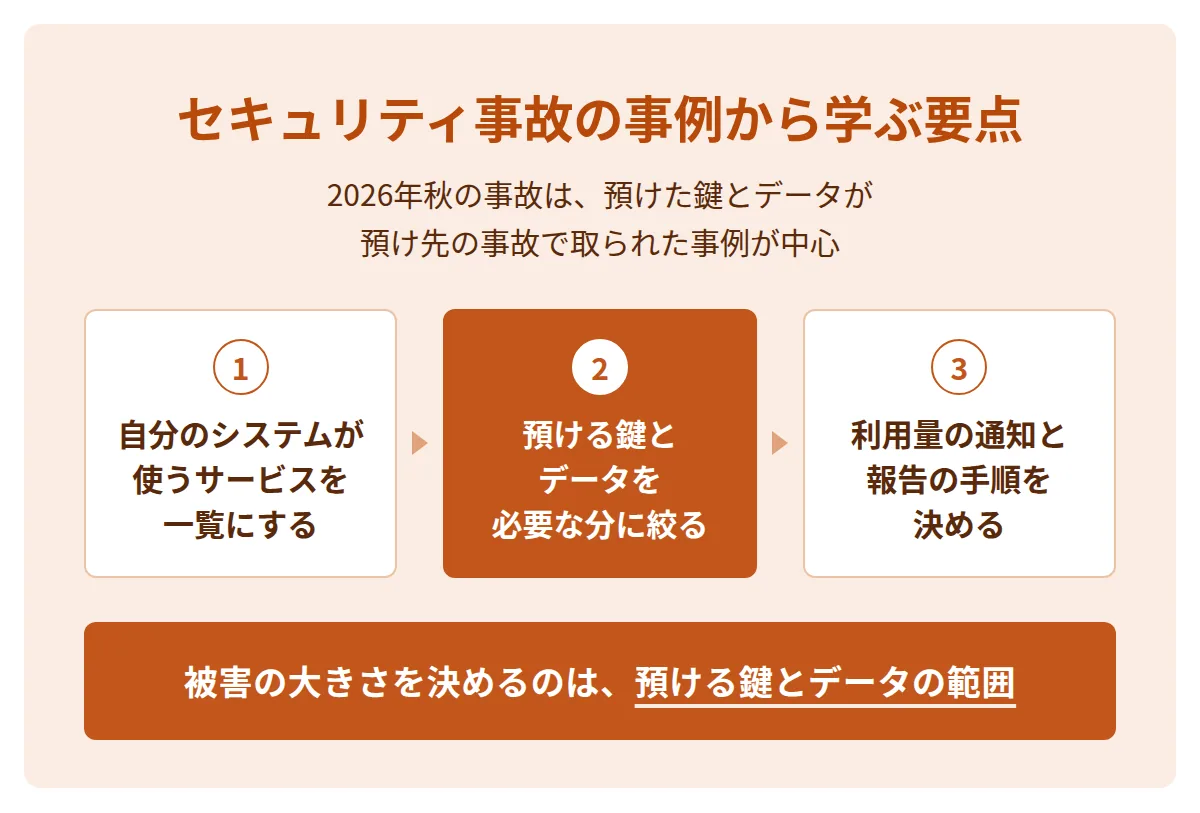
- 主な事故は、開発基盤・クラウドサーバー、AIツール、委託先の外部サービスの3つの入口で起きています。
- Railway・Northflank・OpenCode Consoleの事故では、AIのAPIキーが狙われ、利用者から不正な利用の報告が出ています。
- メール配信の委託先1社の事故は、最大約380社の契約企業の会員情報に広がりました。委託先に預けていない情報は流出していません。
- AIシステムを納品する人は、APIキー・権限・顧客データ・外部サービス・利用量の通知・事故の報告の6項目を確認します。
- 不正アクセスによる個人データの漏えいのおそれがあれば、個人情報保護委員会への報告が必要です。
よくある質問
小さな会社やフリーランスも狙われますか?
開発基盤やAIツールの事故では、会社の規模に関係なく、そのサービスの利用者が対象になります。Railwayは、10月21日より前に登録した全ての利用者に、保存した鍵の交換を推奨しました。
APIキーが漏れたら、まず何をしますか?
発行元の管理画面で鍵を無効にし、新しい鍵に替えます。そのあと、事故の期間の利用量と請求額を確かめ、不正な利用があればAIモデルの提供会社に連絡します。
AIのAPIキーに利用上限額は設定できますか?
OpenAIはプロジェクトごと、Anthropicはワークスペースごと、Google(Gemini API)はプロジェクトごとに、月の利用上限額を設定できます(2026年11月5日確認)。顧客ごとにプロジェクトを分けると、案件ごとに上限を決められます。
委託先で情報が漏れたとき、公表や報告は誰がしますか?
公表された事例では、委託先のアララに加えて、委託元のアソビューやビックカメラグループも自社の会員について公表しています。アソビューは、個人情報保護委員会などへの速報を予定していると書いています。
AIに顧客のメールや社内データを読ませても大丈夫ですか?
読ませる範囲と、AIに渡す権限で決まります。読む権限だけを渡して送信や削除の権限を付けず、読んだデータを保存しない設計にします。メールや文書に紛れ込んだ命令(プロンプトインジェクション)への対策も必要です。
個人情報が何件漏れたら報告が必要ですか?
本人の数が1,000人を超える漏えいは報告の対象です。不正アクセスによる漏えいのおそれや、クレジットカード番号など財産的な被害のおそれがある情報の漏えいは、件数にかかわらず報告の対象です。
この記事の事実は、2026年11月5日に各社の公式発表・IPA・NVD・個人情報保護委員会の公式ページで確認しました。OpenCodeの不正請求の報告は報道によるものです。件数は精査中のものを含み、新しい発表で変わることがあります。最新の情報は各社の公式サイトで確認してください(更新日:2026年11月5日・監修:株式会社AITECH CEO 小森谷 祐太)。