GMOの不正アクセス|経緯・公表された原因・被害の範囲と、同じ事故を防ぐ対策【2026年11月】
更新日:著者:AITECH編集局
監修:株式会社AITECH CEO
監修:株式会社AITECH
「お名前.com デスクトップクラウド」への不正アクセスでは、何が起き、原因は何だったのでしょうか。公式発表では、影響の可能性があるサーバーは26,739件です。
先に答えると、公式の原因は「システムにセキュリティ上の問題」までで、侵入経路の詳細は未公表です。影響の中心は、利用者がサーバー内の取引ツールに保存していた、取引口座のログイン情報です。
この記事では、公式発表で確定している事実と、自分のサーバーやAIの仕組みで同じ事故を防ぐための確認項目が分かります。事実の出典はGMOの公式発表(第1報〜第16報・適時開示)で、記者会見の内容は報道によります(2026年11月5日確認)。
この記事の結論
- GMO不正アクセスとは:お名前.com デスクトップクラウドに第三者が侵入し、サーバー内の情報が外部に持ち出された事案。影響の可能性があるサーバーは26,739件
- 原因:公式発表は「システムにセキュリティ上の問題」まで。侵入経路の詳細は2026年11月5日時点で未公表。最初の侵入が8月だったことは記者会見の報道による
- 補償:利用者全員に一律5,000円。不正取引の損失の補償と、情報が公開された人への特別お見舞金(上限300万円)は別に支払われる
- 同じ事故を防ぐ対策:認証情報やAIのAPIキーをサーバーに置かず用途ごとに分け、二要素認証と利用量の通知で、不正なログインと異常に早く気づけるようにする
AI受託・AIコンサルの事業の立ち上げ方を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
GMO不正アクセスの概要
GMO不正アクセスとは、「お名前.com デスクトップクラウド」に第三者が侵入し、サーバー内の情報が外部に持ち出された事案です。
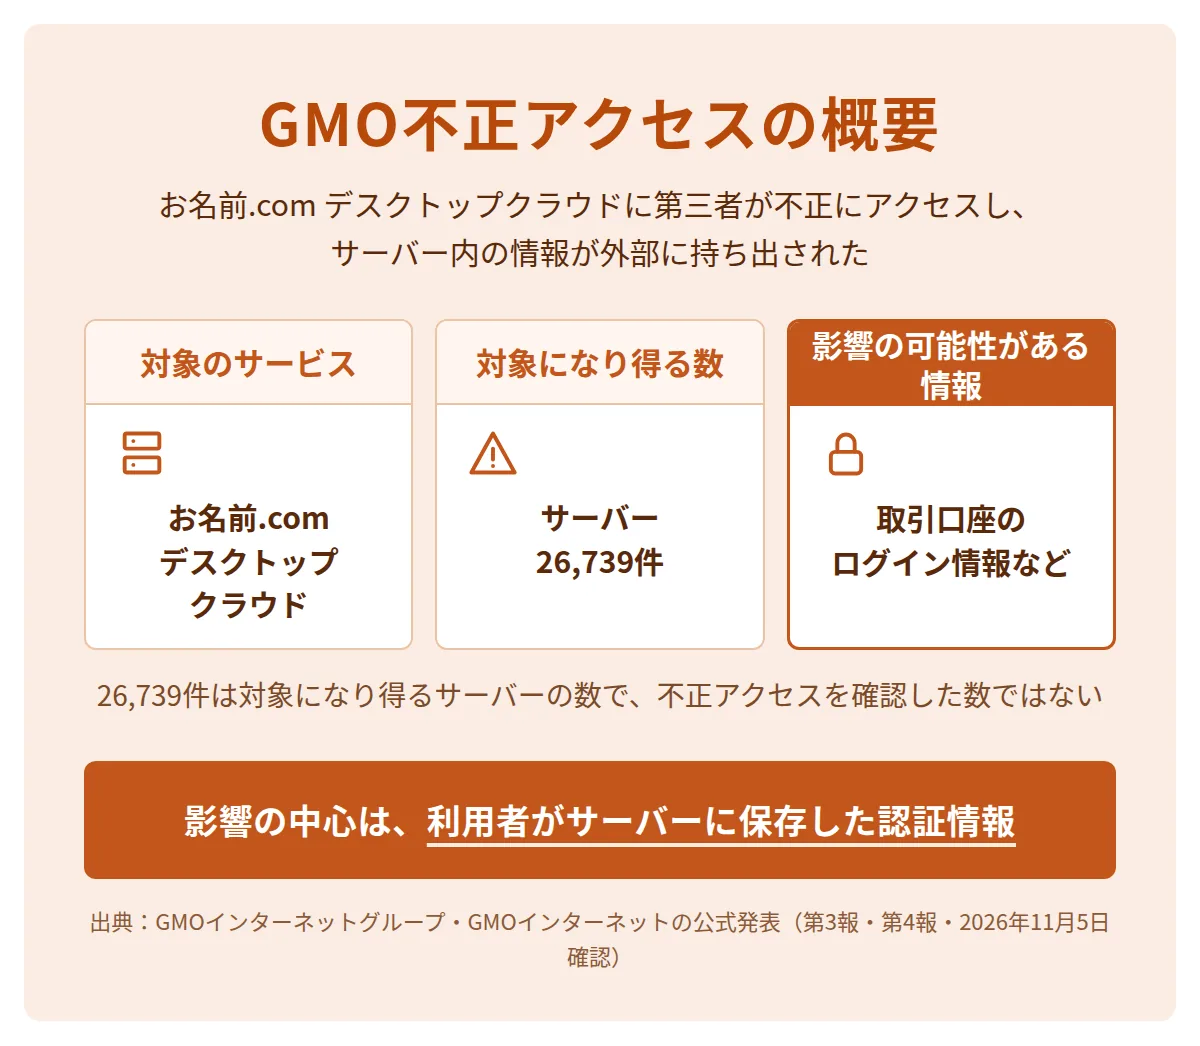
2026年10月20日、一部の利用者のサーバー環境に、第三者が設置した不正なプログラムが見つかりました。GMOインターネットは10月21日4:00から、全プランのサーバーを順次停止しています。
影響の可能性があるサーバーは26,739件です。この数は対象になり得るサーバーの数で、不正アクセスや情報の取得を確認した数ではありません。影響の可能性がある情報は、サーバー内に保存されていた情報で、取引ツールに保存された取引口座のログイン情報などを含みます。
10月24日の第4報は、システムにセキュリティ上の問題があり、情報の外部への持ち出しを確認したと公表しました。一部の利用者からは、取引口座で身に覚えのない取引があったとの報告を受けています。出典は第3報と第4報です(2026年11月5日確認)。
不正アクセスの対象のサービス
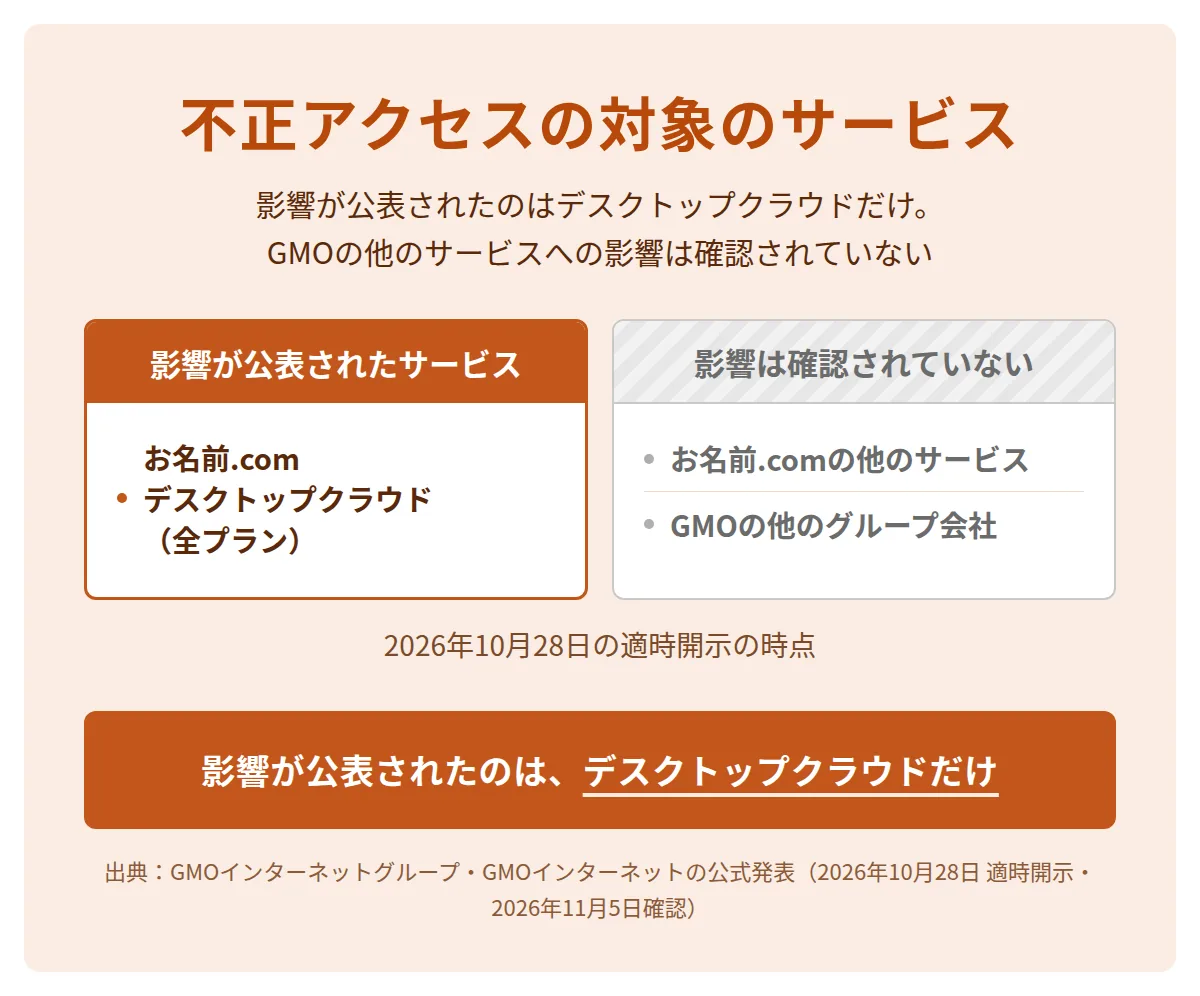
影響が公表されたサービスは「お名前.com デスクトップクラウド」(全プラン)だけです。GMOの他のサービスへの影響は、2026年10月28日時点で確認されていません。
お名前.com デスクトップクラウド
お名前.com デスクトップクラウドは、Windowsのデスクトップ環境をサーバーで借りるサービスです。公式発表によると、利用者はこのサーバー上で、証券会社・FX会社の取引ツール(MT4・MT5など)を動かしていました。
インターネット上で借りる自分専用のサーバーは、一般にVPS(仮想専用サーバー)と呼ばれます。VPSは一般に、手元のパソコンの電源を切っている間もソフトを動かし続ける目的で使われます。取引ツールをサーバー上で使う場合、取引口座のログイン情報はサーバーの中に保存されます(第3報)。
GMOの他のサービスへの影響
GMOインターネットグループは、グループ各社のサービスを確認しています。10月28日の適時開示の時点で、本サービス以外への影響は確認されていません。決済代行のGMOペイメントゲートウェイも、10月26日に自社のサービスへの影響は確認されていないと発表しています。
出典は適時開示(10月28日)とGMOペイメントゲートウェイのお知らせ(10月26日)です(2026年11月5日確認)。
発覚から現在までの経緯
GMOインターネットは、10月19日の顧客の問い合わせから約2日後の10月21日に、全プランのサーバーを止めました。その後、10月27日に、攻撃者とみられる者が情報を公開しています。
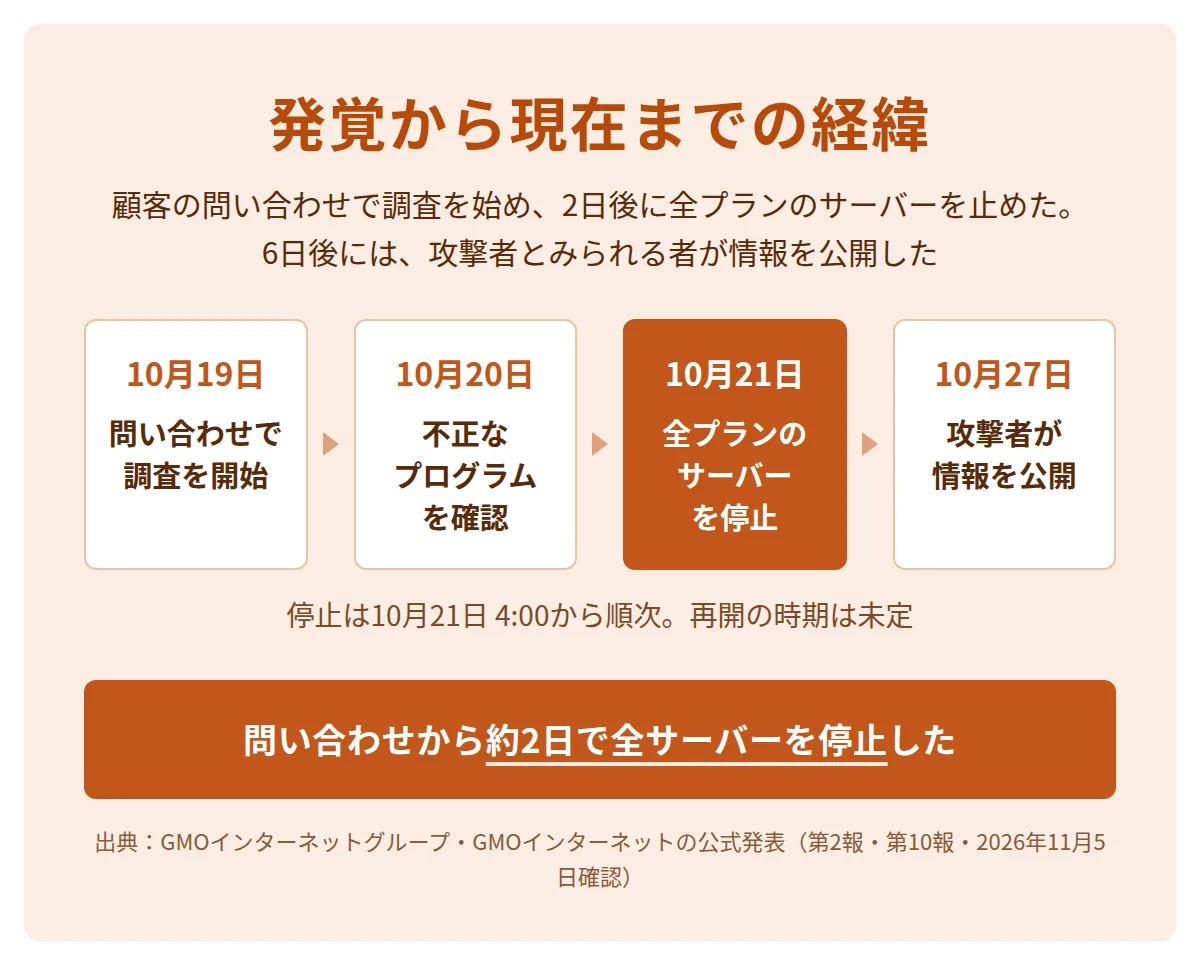
公式発表(第1報〜第16報・適時開示)に書かれた主な出来事は次のとおりです。11月2日の記者会見と捜査本部は報道によります(2026年11月5日確認)。
| 日付 | 出来事 | 出典 |
|---|---|---|
| 10月19日(月) | 顧客の問い合わせを受け、調査を開始 | 第2報 |
| 10月20日(火) | 一部の顧客のサーバー環境で、不正なプログラムを確認。新規の申し込みとコントロールパネルを停止 | 第2報 |
| 10月21日(水) | 4:00から全プランのサーバーを順次停止。攻撃者とみられる者から脅迫メールを受信(約80億円の要求) | 第1報・第16報 |
| 10月22日(木) | 警察に相談 | 第2報 |
| 10月24日(土) | お見舞金・損失の補償・代替サービスの提供を決定。能動的サイバー防御の適用を政府の関係機関に要請 | 第4報 |
| 10月25日(日)〜26日(月) | 顧客に端末の調査への協力を依頼し、預かった端末の解析を開始 | 第7報 |
| 10月27日(火) | 12:30に、攻撃者とみられる者による情報の公開を確認。特別お見舞金と懸賞金を発表 | 第10報・第12報 |
| 10月28日(水) | 攻撃者のサイトのドメインの停止を確認。懸賞金の情報提供の窓口を開設 | 第13報・第14報 |
| 10月29日(木) | 犯人の特定につながると考えられる情報を、警察などに提出。同日付で警視庁が捜査本部を設置(捜査本部は報道による) | 第15報・毎日新聞 |
| 10月30日(金) | お見舞金の受け取り手続きと代替サービスの案内を、契約者への直接の連絡で開始 | お客様へのご案内 |
| 11月2日(月) | 役員4名の報酬の減額を決議。同日に記者会見を開催(会見の内容は報道による) | 適時開示・報道 |
| 11月4日(水) | 懸賞金への情報提供が累計822件(18:00時点) | 第16報 |
サービスの再開の時期は未定です。不正取引による損失の補償の申請方法は、11月6日(金)までに案内すると公表されています。各報の一覧はGMOインターネットグループ「重要なお知らせ」にあります(2026年11月5日確認)。
不正アクセスの影響の範囲
影響の範囲は、利用者がサーバー内に保存していた情報です。GMOインターネットは、クレジットカード情報を含む決済情報を、このサービスのサーバー上に保有していません。
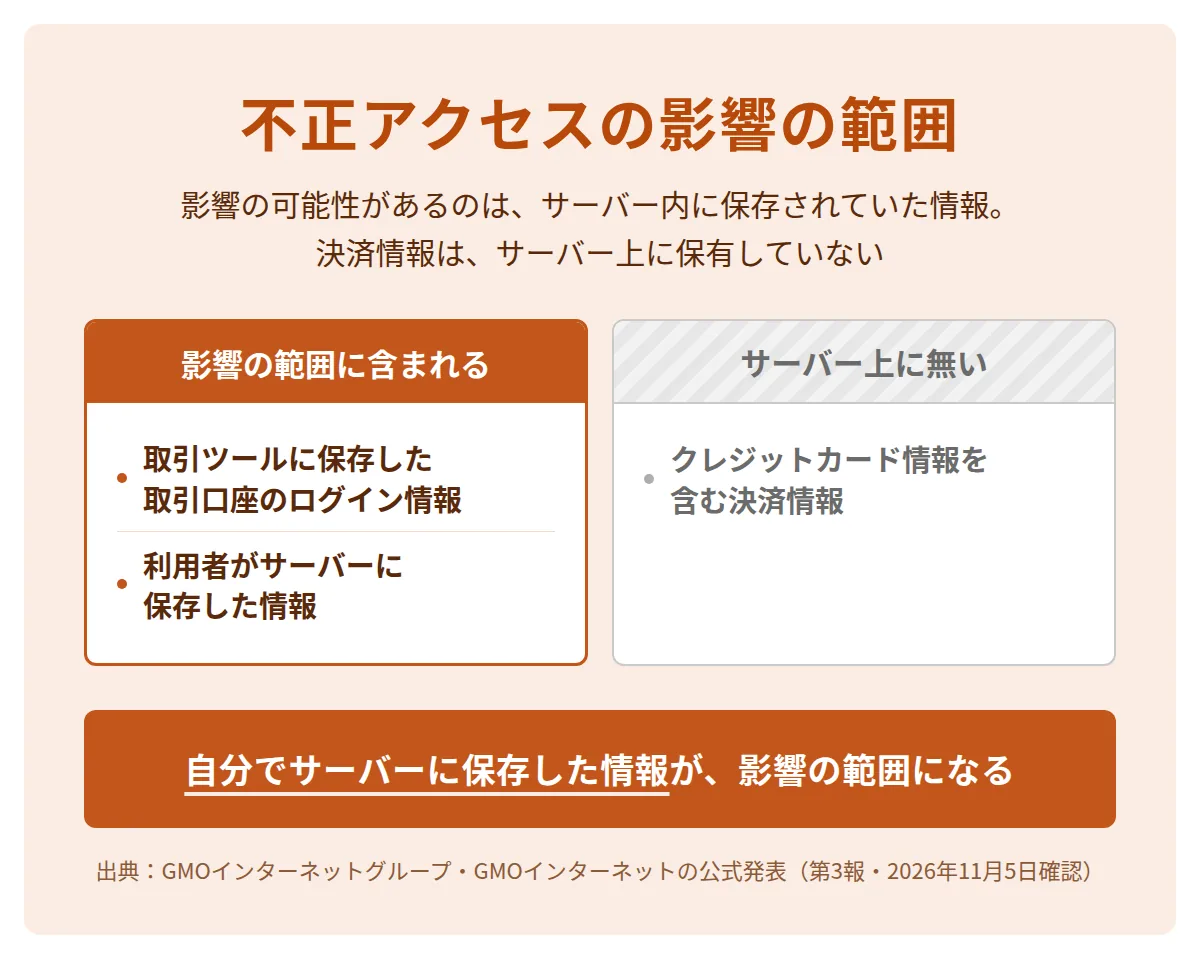
| 項目 | 公式発表の内容 |
|---|---|
| 対象のサービス | お名前.com デスクトップクラウド(全プラン) |
| 影響の可能性があるサーバー | 26,739件(対象になり得る数。不正アクセスを確認した数ではない) |
| 影響の可能性がある情報 | サーバー内に保存されていた情報(取引ツールに保存された取引口座のログイン情報などを含む) |
| 決済情報 | サーバー上に保有していない |
| 取引口座の被害 | 一部の顧客から、身に覚えのない取引の報告 |
| 情報の公開 | 10月27日に攻撃者とみられる者が公開。内容は確認中で、事実と異なる内容が含まれるおそれ |
| ランサムウェア | 10月27日13:55時点で、攻撃は確認されていない |
第3報は、利用者が自分でサーバー内に保存した情報も、影響の範囲に含まれると書いています。ランサムウェアとは、データを勝手に暗号化し、元に戻す代わりに金銭を要求する不正なプログラムです。
攻撃者とみられる者は、取引口座への不正な操作の継続や情報の公開を予告していました。対象は国内外の70を超える証券会社・FX会社などの口座です(第4報)。出典は第3報、第4報、第10報です(2026年11月5日確認)。
サービスの提供会社が保有していない情報でも、利用者がサーバーに保存した情報は影響の範囲に入ります。借りたサーバーに何を保存しているかは、利用者が把握しておく必要があります。
公表された原因と、まだ分からないこと
公式発表の原因は「システムにセキュリティ上の問題」までで、侵入経路の詳細は11月5日時点で未公表です。
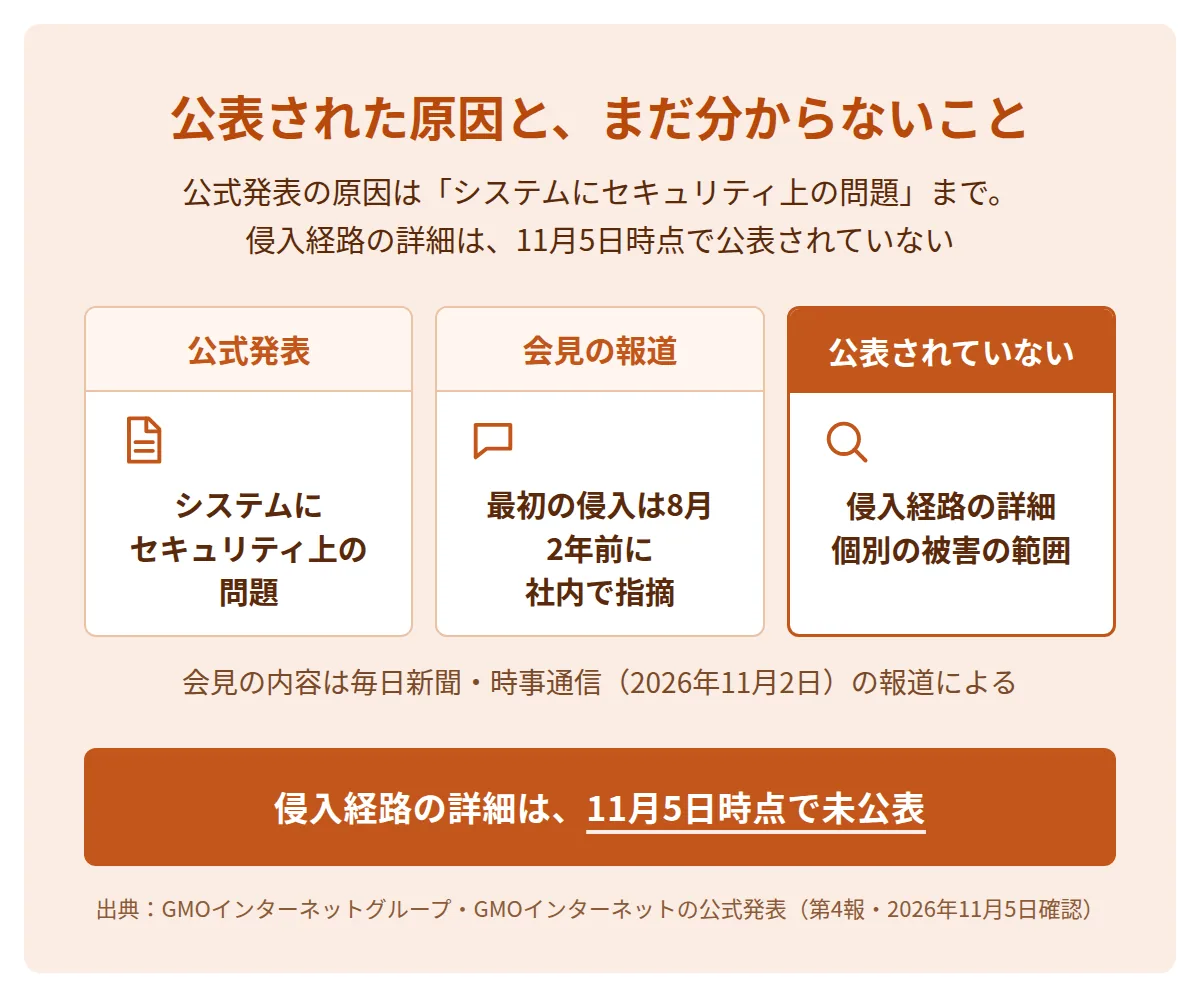
公式発表に書かれた原因
第4報(10月24日)は「本サービスのシステムにセキュリティ上の問題が存在し」と書いています。そのうえで、不正なアクセスと情報の持ち出しを確認したとしています。同じ第4報には「当社の不備を真摯に認め、お客様への補償と再発防止に責任を持って取り組んでまいります」とあります。
11月2日の役員報酬の減額の適時開示では、「本件発生前の経緯等につきましては、今後検証を行ってまいります」としています。出典は第4報と役員報酬の減額に関するお知らせ(2026年11月2日)です(2026年11月5日確認)。
記者会見で説明された内容
GMOインターネットグループは11月2日に記者会見を開きました。会見の資料は、2026年11月5日時点で公式サイトに掲載されていないため、内容は報道によります。
- 報道によると、攻撃者は8月5日に顧客のサーバーに侵入して管理者のアカウントを盗み、8月17日にGMOの管理サーバーに侵入しました。GMOが気づいたのは10月20日でした(毎日新聞・TBS NEWS DIG 11月2日)。
- 報道によると、2024年4月に子会社のGMOサイバーセキュリティ byイエラエの専門家が、システムの問題点を指摘していました。熊谷正寿グループ代表は、指摘をサービスの運営に生かせなかったと謝罪しました(時事通信・TBS NEWS DIG 11月2日)。
- 報道によると、警視庁は10月29日付で、約70人態勢の捜査本部を設置しました(毎日新聞・TBS NEWS DIG 11月2日)。
脆弱性とは、ソフトやシステムの設計・設定にある、攻撃に悪用できる弱点のことです。
公表されていないこと
侵入経路の詳細と、利用者ごとの情報の取得・不正利用の有無と範囲は、調査中です(第3報・2026年11月5日時点)。攻撃者が公開した情報には、事実と異なる内容が含まれるおそれがあります(第10報)。
事故の原因を顧客や社内に説明するときは、公式発表・会見の報道・未公表のことを分けて書きます。分けて書くと、事実と推測を取り違えずに済みます。
GMOの対応と補償
GMOインターネットは、全利用者に一律5,000円のお見舞金を払い、被害に応じた補償も行います。攻撃者の要求には応じない方針です。
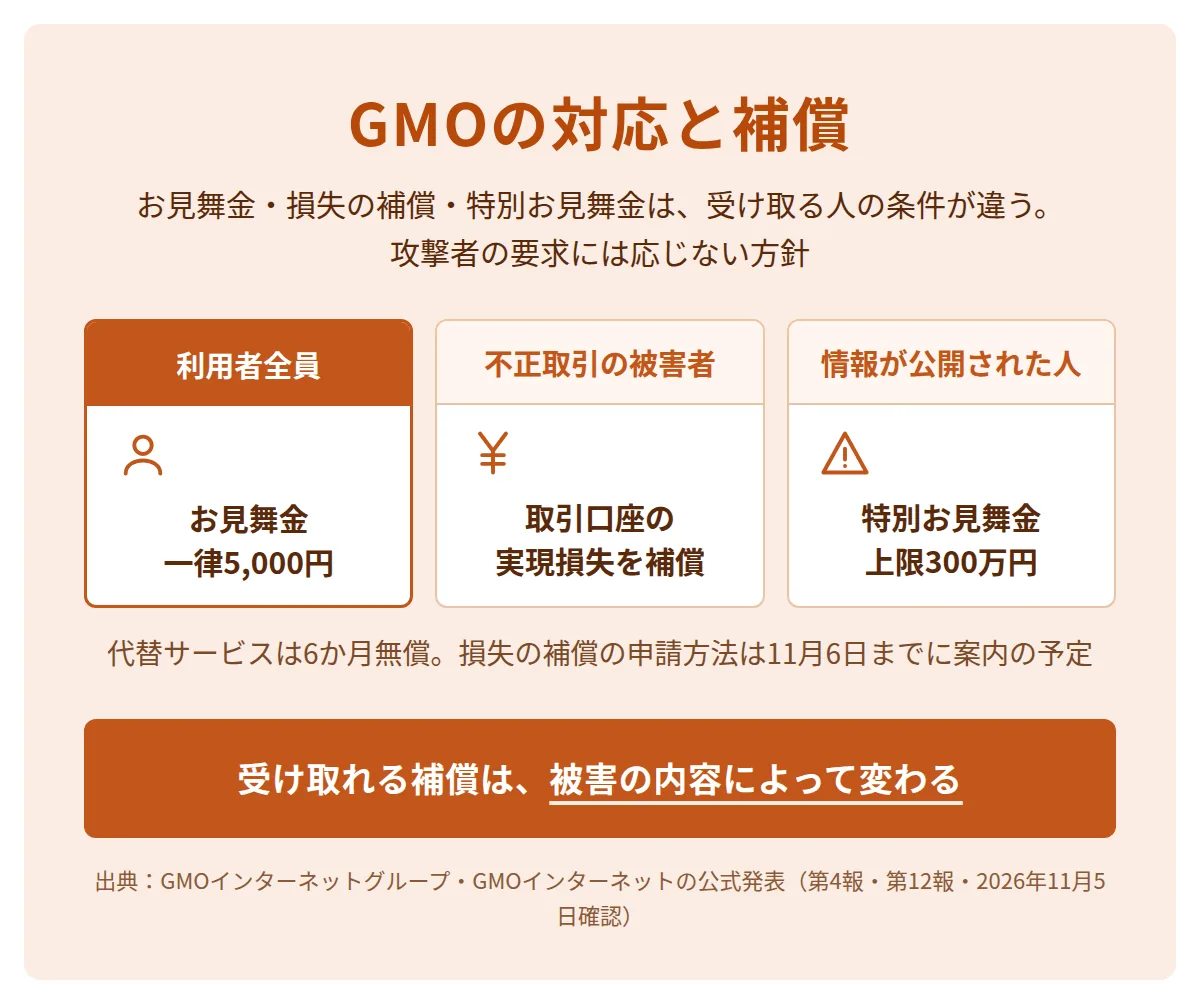
| 対応 | 内容 | 対象 |
|---|---|---|
| お見舞金 | 一律5,000円 | 現在の利用者全員 |
| 損失の補償 | 不正取引と認めた取引の実現損失(差損・手数料)。取引所などの返金分を差し引いて支払う | 不正取引の被害者 |
| 特別お見舞金 | 公開を確認した情報の区分ごとに1万円・1.5万円・2.5万円。1公開につき上限300万円 | 情報が公開された人 |
| パソコンの提供 | 被害に遭ったパソコンと同等の性能の新しいパソコン | ランサムウェアの被害者 |
| 代替サービス | 独立したクラウド基盤のサービスへの乗り換え。6か月無償 | Windows環境を使い続けたい人 |
現行のシステム基盤はそのまま再開せず、セキュリティの設計を刷新します(第4報)。市場の変動による損失や、得られたはずの利益は、損失の補償の対象に含まれません。
攻撃者の要求には「永久に応じません」としています。理由は、要求に応じても情報の削除や不正利用の防止が保証されないことと、犯罪組織への資金提供になることです(第12報)。あわせて、上限100万米ドル(約1億5,000万円)の「GMOサイバー犯罪撲滅・懸賞金」を創設しました。
役員の報酬は、代表取締役の月額30%を3か月など、4名が減額されます(2026年12月の支給分から)。出典は第4報、第12報、適時開示(10月28日)、適時開示(11月2日)です(2026年11月5日確認)。
公的な指針から見た問題点
IPAの中小企業向けの指針の項目と公式発表の事実を並べると、認証情報の保存・侵入の検知・経営への報告の3点が重なります。
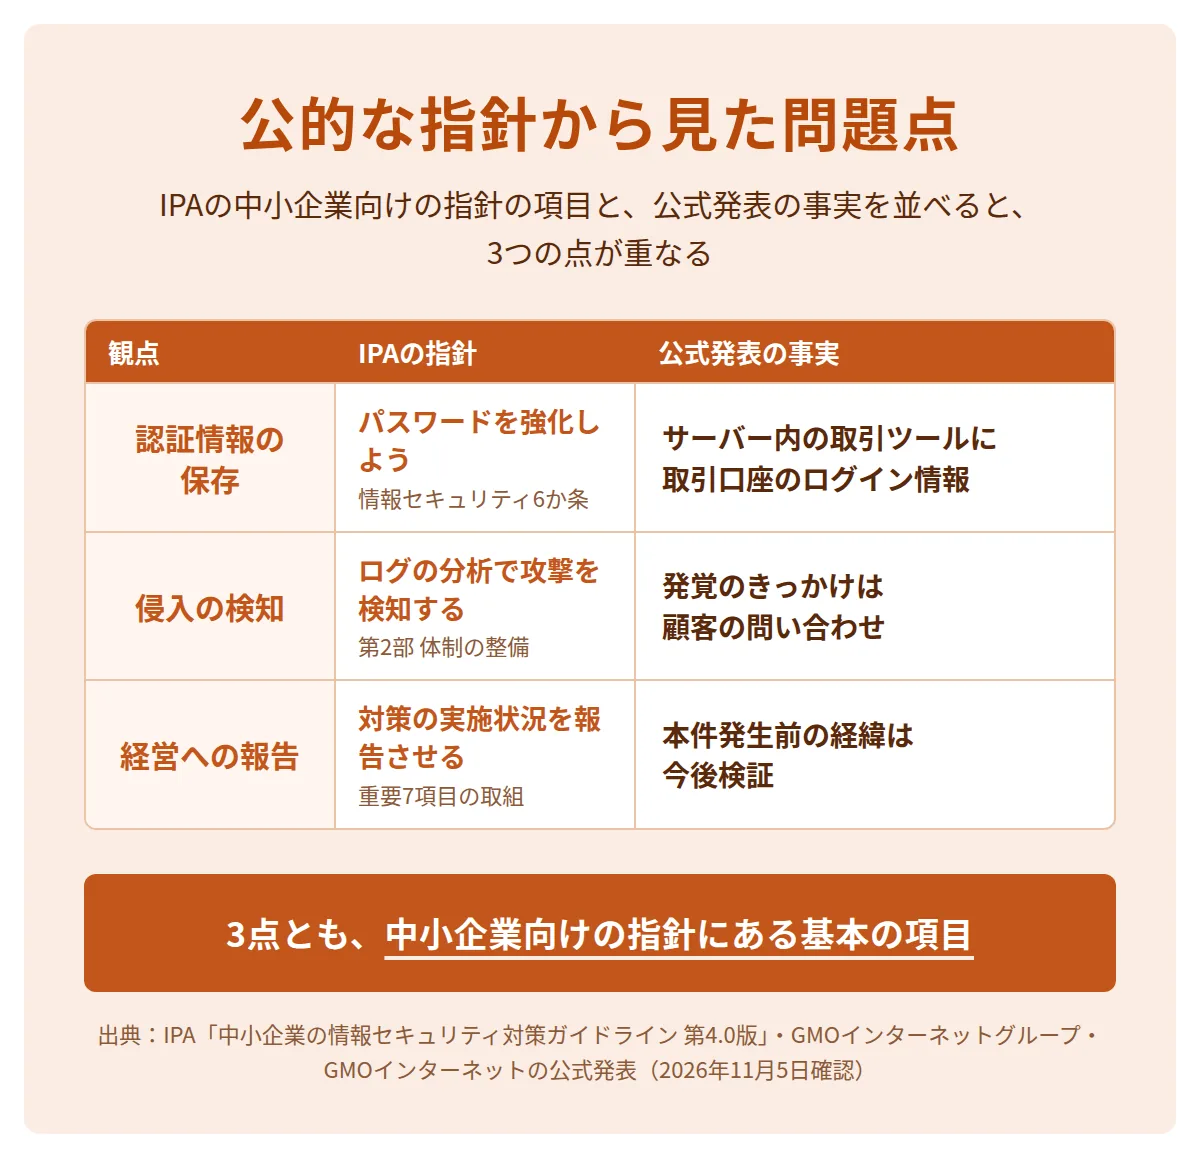
IPA(情報処理推進機構)は2026年9月30日に「中小企業の情報セキュリティ対策ガイドライン 第4.0版」を公開しました。対策の基本を、経営者の役割と実践の手順に分けて示した公的な指針です。
| 観点 | IPAの指針の項目 | 公式発表・報道の事実 |
|---|---|---|
| 認証情報の保存 | 情報セキュリティ6か条「パスワードを強化しよう」 | サーバー内の取引ツールに、取引口座のログイン情報が保存されていた(第3報) |
| 侵入の検知 | 体制の整備「ログの分析などにより、攻撃と予兆の検知を可能にする」 | 発覚のきっかけは顧客の問い合わせ(第2報)。最初の侵入は8月(報道) |
| 経営への報告 | 重要7項目の取組3「実施状況を月次や四半期ごとに報告させる」 | 本件発生前の経緯は今後検証(11月2日の適時開示)。2年前の指摘(報道) |
サーバーに認証情報を保存する仕組み
取引ツールをサーバー上で使う場合、取引口座のログイン情報はサーバーの中に保存されます。第2報によると、サーバー内に保存されていたログイン情報などが第三者に取得され、不正に利用された可能性があります。IPAの指針は、流出したIDとパスワードによる不正なログインが増えていると指摘しています。そのうえで、パスワードを「長く」「複雑に」「使い回さない」よう求めています。
侵入に気づくまでの時間
公式発表では、調査のきっかけは10月19日の顧客の問い合わせです。報道によると、最初の侵入は8月でした(毎日新聞 2026年11月2日)。IPAの指針は、ログ(操作や通信の記録)の分析などで、攻撃の予兆と発生を検知できる体制を求めています。
社内の指摘を経営に届ける仕組み
IPAの指針の原則の1つ目は「情報セキュリティ対策は経営者のリーダーシップで進める」です。対策の実施状況は、月次や四半期ごとに報告させるよう求めています。報道によると、2024年4月の社内の指摘について、GMOは「対策は十分ではなかった」と説明しています(毎日新聞 2026年11月2日)。公式発表は、本件発生前の経緯を今後検証するとしています。出典はIPA「中小企業の情報セキュリティ対策ガイドライン」です(2026年11月5日確認)。
3点とも、規模の小さい会社向けの指針に載っている基本の項目です。大きな会社の事故として見るより、自分のサーバーで同じ3点ができているかを確かめる材料になります。
同じ事故を防ぐ対策
自分のサーバーやAIの仕組みで同じ事故を防ぐには、認証情報・入口・気づく仕組みの3つを確認します。認証情報とは、パスワードやAPIキーなど、サービスにログインしたり呼び出したりするための鍵のことです。
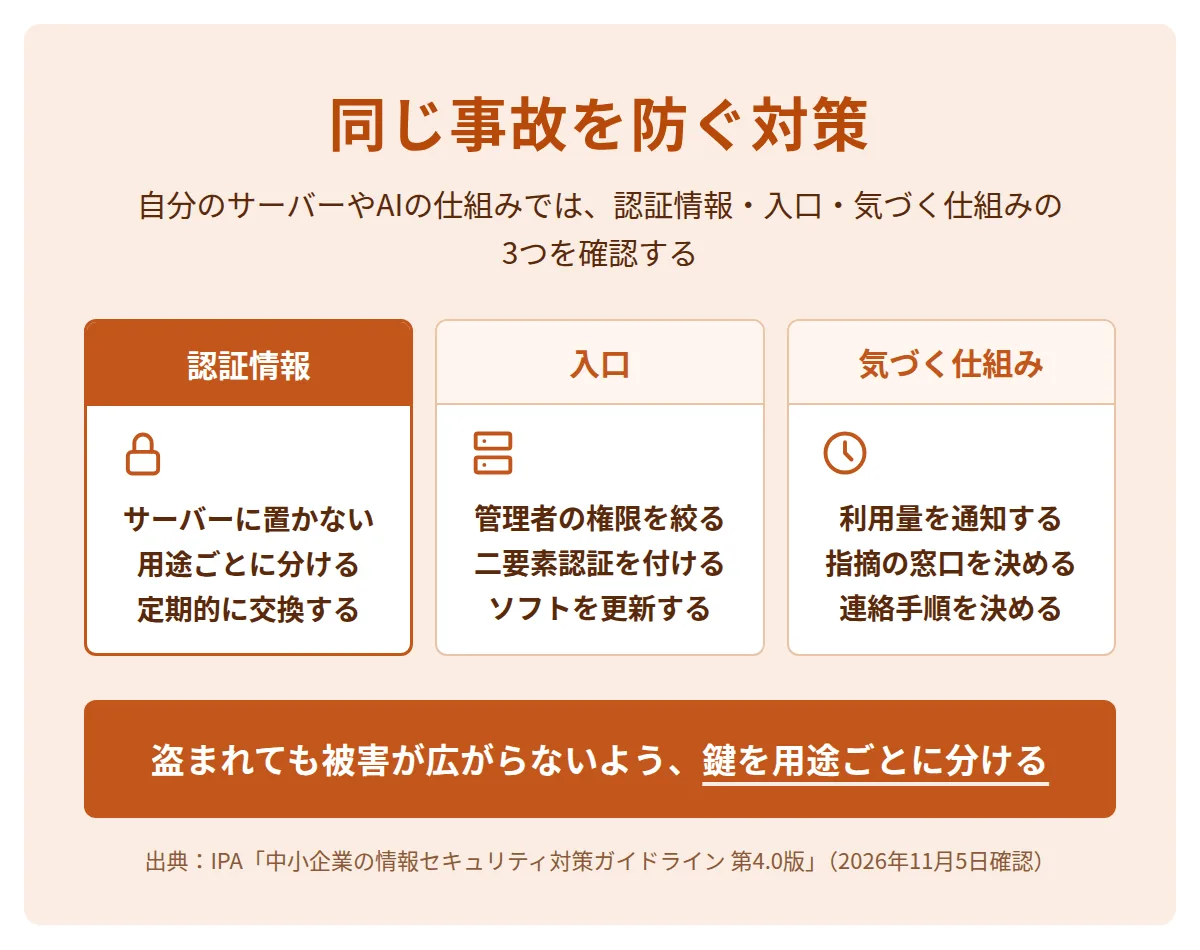
AIの仕組みでは、APIキー(ChatGPTやClaudeを外部のソフトから呼び出す鍵)が、取引口座のパスワードにあたります。盗まれると、他人が自分の契約でAIを使い、利用料が自分に請求されます。
| 対策 | 自分のサーバーでの例 | AIの仕組みでの例 |
|---|---|---|
| 1. 認証情報を置かない・分ける | サーバーやブラウザにパスワードを保存しない | APIキーを顧客・用途ごとに分け、利用上限額を設定する |
| 2. 権限を絞り二要素認証を付ける | 管理者のアカウントを共有しない | AIの管理画面に二要素認証を付ける |
| 3. 更新と入口の棚卸し | OSとソフトを毎月更新する | 自分で立てたn8n・Difyを更新し、使わない画面を閉じる |
| 4. 異常に早く気づく | ログインの通知を受け取る | APIの利用量と請求額の通知を設定する |
| 5. 指摘の窓口と記録 | 指摘を1か所で受けて記録する | 顧客からの報告を記録し、期限を決める |
| 6. 事故のときの連絡手順 | 止める判断をする人を決める | APIキーの停止と交換の手順を決める |
認証情報の置き場所と定期的な交換
管理画面や取引口座のパスワードは、サーバー内のファイルやブラウザに保存せず、パスワード管理ソフトに置きます。サーバーに保存しないと動かない仕組みでは、そのサーバー専用のIDを作り、他のサービスと同じパスワードを使い回しません。
AIのAPIキーは、顧客ごと・用途ごとに分けて発行します。AIの会社の管理画面で、月の利用上限額も設定します。n8nやDifyでは、APIキーを専用の設定画面に登録し、ワークフローの説明文や共有するファイルに書きません。3か月など期間を決めて交換し、使わなくなったキーは削除します。
Claude CodeやOpenCodeなどのAIコーディングエージェントは、作業フォルダのファイルを読み込みます。APIキーを書いたファイルを作業フォルダに置かないでください。使い方はClaude Codeの使い方とOpenCodeとはの記事にあります。
管理者の権限と二要素認証
報道によると、今回の攻撃者は管理者のアカウントを盗み、管理サーバーに侵入しました(毎日新聞 2026年11月2日)。管理者のアカウントは人ごとに分け、普段の作業は権限の小さいアカウントで行います。二要素認証とは、パスワードに加えて、スマートフォンに届く確認コードなど別の手段でも本人を確かめる仕組みです。サーバーの管理画面・ドメインの管理画面・AIの管理画面のすべてに付けます。IPAの「クラウドサービス安全利用の手引き」も、IDとパスワードを共有しないことと、2段階認証などの利用を挙げています。
ソフトの更新と外から見える入口の棚卸し
IPAの情報セキュリティ6か条の1つ目は「OSやソフトウェアは常に最新の状態にしよう」です。自分で立てたn8nやDifyも、更新の確認を毎月の作業に入れます。手順はn8nのセルフホストとはとDifyをDockerで入れる方法の記事にあります。
あわせて、インターネットから接続できる入口(遠隔操作の接続・管理画面・自分で立てたツールの画面)を一覧にします。使わない入口は閉じ、使う入口は接続できる場所を自社のネットワークなどに絞ります。
異常に早く気づく仕組み
見知らぬ場所からのログインの通知、APIの利用量の急な増加、請求額の通知を受け取る設定にします。今回は、顧客の問い合わせが調査のきっかけでした。自分で異常に気づく仕組みがあると、被害が広がる前に止められる可能性が高まります。
社内外の指摘を受ける窓口と記録
診断の結果や社員・利用者からの報告は、受け付ける窓口を1つに決めます。受けた日・内容・対応の期限を記録します。対応の状況は、月に1回など決まった周期で経営者に報告します。
事故のときの連絡手順
サービスを止める判断をする人、連絡先の一覧、顧客への連絡の文面を、事故の前に決めておきます。不正アクセスによる個人データの漏えいのおそれがある場合は、個人情報保護委員会への報告が義務です。本人の数が1,000人を超える漏えいなども対象です。不正な目的による漏えいの報告の期限は、発覚から60日以内です。出典は個人情報保護委員会「漏えい等の対応」です(2026年11月5日確認)。
AI受託では、APIキーの置き場所・利用上限額・事故のときの止め方を、納品の前に顧客と決めます。決めておくと、顧客に安全性を説明できます。
COACH AIとは
COACH AIは、未経験・非エンジニアの方が、副業からAI受託・AIコンサル・AI顧問などのAI事業を立ち上げ、独立・事業化からM&Aまで目指せるよう、専属コーチがマンツーマンで伴走するスクールです。
プログラミング経験は不要で、ノーコードのツールから始められます。
自分のサーバーの対策を確かめるだけで、AIを仕事にする予定がない方は、この記事の確認項目で足ります。詳しくはCOACH AIのページをご覧ください。
デスクトップクラウドの利用者が確認すること
デスクトップクラウドの利用者は、パスワードの変更に加えて、接続中のセッションの切断まで行う必要があります。セッションとは、一度ログインした状態が続いている接続のことです。
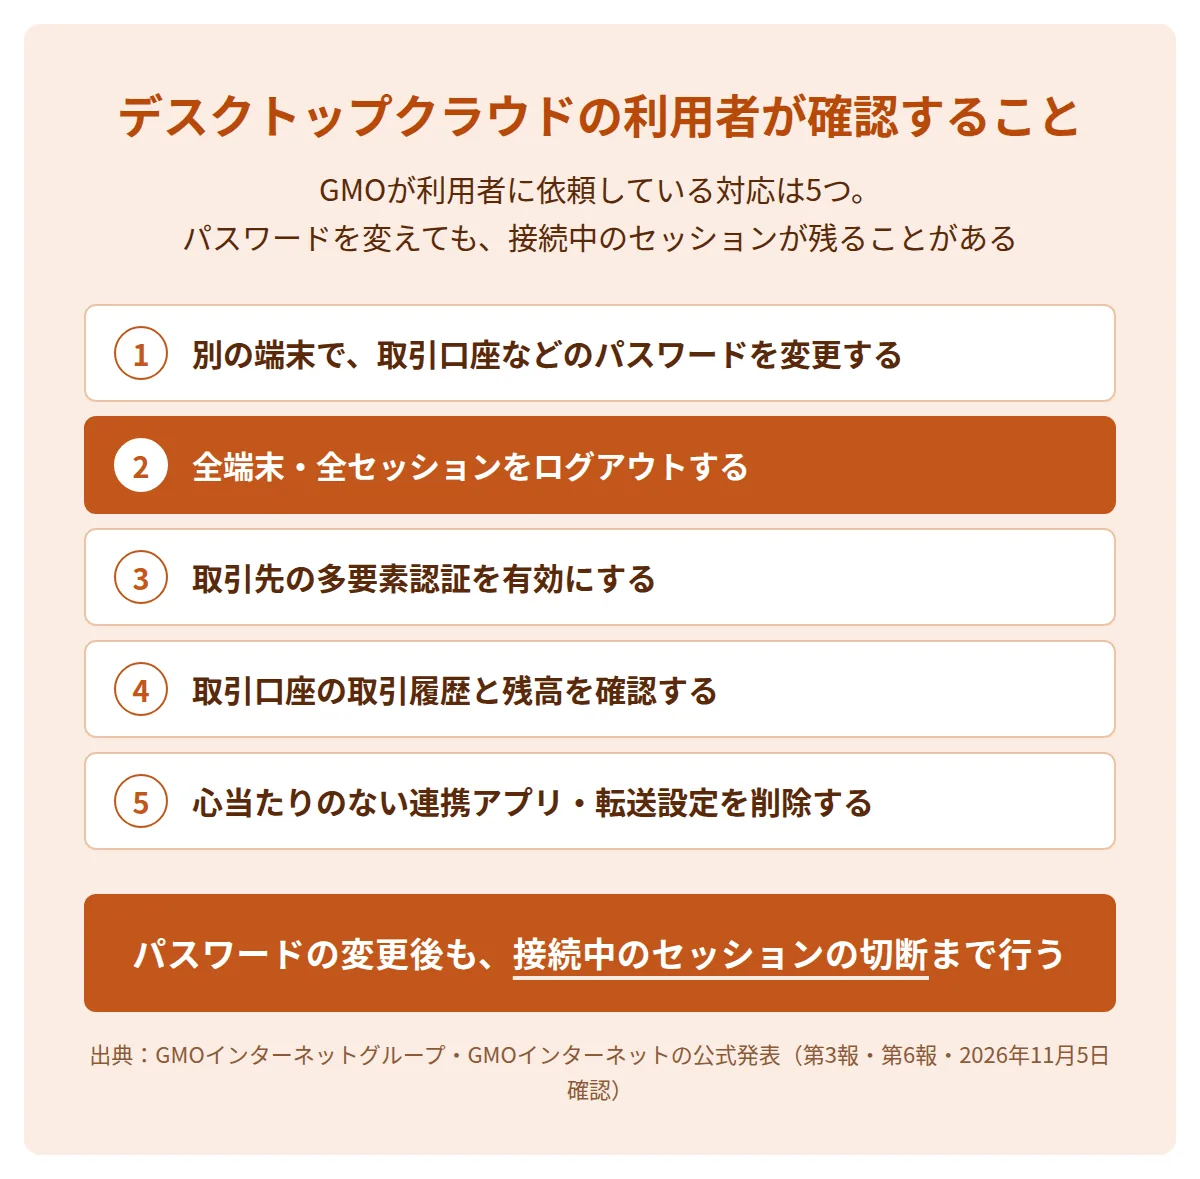
- 別の端末でパスワードを変更する取引に使っていないスマートフォンや別のパソコンで、FX・証券・メール・Googleなどのパスワードを変更します
- 全セッションをログアウトする取引先のマイページか窓口で、全端末・全セッションを切断します
- 多要素認証を有効にする取引先が提供している場合は設定します
- 取引履歴と残高を確認する身に覚えのない取引は、まず取引先の事業者に連絡します
- 不要な連携と転送設定を削除する心当たりのない連携アプリ・転送設定・拡張機能・登録端末を削除します
第3報によると、パスワードの変更後も既存の接続がしばらく残り、第三者が取引を続けられる場合があります。接続に使ったパソコンは、ウイルス対策ソフトでフルスキャンし、ネットワークから切り離してバックアップを取るよう依頼されています。
攻撃者が公開した情報と称するものには、アクセスや拡散をしないでください。第10報は、そのサイトにアクセスした人の情報が攻撃者に取得されると警告しています。GMOインターネットがパスワードや認証コードを尋ねることはありません。「被害金を取り戻す」などと費用を求める連絡にも応じないでください。出典は第3報、第6報、第10報です(2026年11月5日確認)。相談窓口は電話03-5456-2560(24時間)です。
まとめ
GMO不正アクセスで公式に確定しているのは、システムの問題で、サーバー内の情報が持ち出されたことまでです。
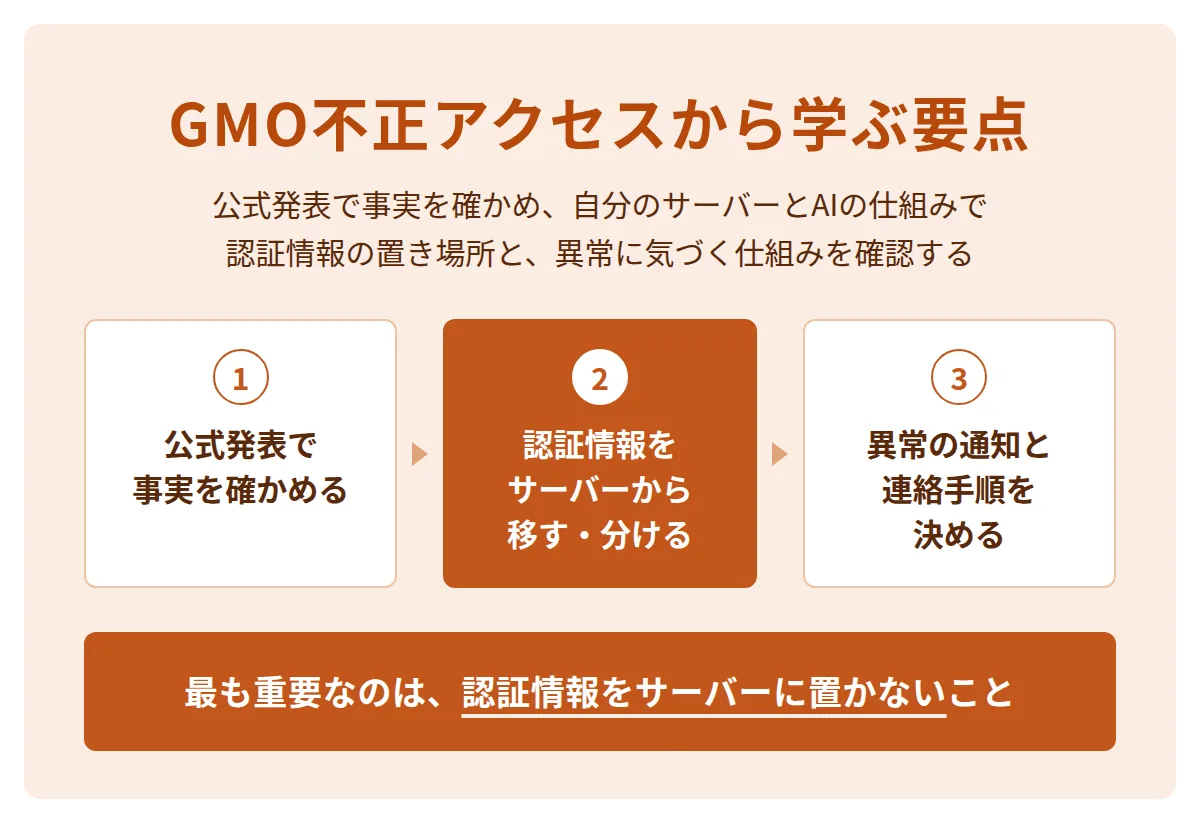
- 対象は「お名前.com デスクトップクラウド」で、影響の可能性があるサーバーは26,739件です。GMOの他のサービスへの影響は確認されていません。
- 影響の中心は、利用者がサーバーの取引ツールに保存していた取引口座のログイン情報です。
- 侵入経路の詳細は、2026年11月5日時点で公表されていません。最初の侵入が8月だったことは、記者会見の報道によるものです。
- 補償は、一律5,000円のお見舞金・不正取引の損失の補償・情報が公開された人への特別お見舞金(上限300万円)です。
- 自分のサーバーやAIの仕組みでは、認証情報を置かない・分けること、入口を絞ること、異常に気づく仕組みを確認します。
よくある質問
お名前.comのドメインやレンタルサーバー、GMOの他の会社のサービスも影響を受けたのですか?
確認されていません。2026年10月28日の適時開示の時点で、デスクトップクラウド以外への不正アクセスや情報漏えいの影響は見つかっていません。
GMOペイメントゲートウェイの件と同じ事故ですか?
別の事案です。GMOペイメントゲートウェイの11月2日の発表によると、ライフカード向けの個別の機能で起きた事案です。10月30日に不正なユーザーによる行為があり、69件の情報が窃取された可能性があります。この機能は他のサービスとは異なるシステム基盤で運用されています。
公開された情報を見に行ってもよいですか?
見に行かないでください。そのサイトにアクセスした人の情報は、攻撃者に取得されます。転載・SNSでの再投稿・リンクの共有も控えるよう求められています。
お見舞金はいつ、どのように受け取れますか?
10月30日から、契約者に受け取り手続きの案内が直接届き始めています。損失の補償の申請方法と必要書類は、11月6日(金)までに公式サイトと登録のメールアドレスに案内されます。
GMOは攻撃者に身代金を払ったのですか?
払っていません。GMOインターネットグループは、攻撃者の要求には永久に応じないと公表しています。
デスクトップクラウドはいつ再開しますか?
再開の時期は未定です。現行のシステム基盤はそのまま再開しません。Windows環境を使い続けたい利用者には、代替サービスを6か月無償で案内しています。
この記事の事実は、2026年11月5日にGMO各社・IPA・個人情報保護委員会の公式ページで確認しました。記者会見の内容は報道によるものです。内容は新しい発表で変わることがあります。最新の情報は公式サイトで確認してください(更新日:2026年11月5日・監修:株式会社AITECH CEO 小森谷 祐太)。