AIセキュリティの基礎知識と資格 AI導入コンサルタントが顧客に説明できる範囲と学び方【2026年11月】
更新日:著者:AITECH編集局
監修:株式会社AITECH CEO
監修:株式会社AITECH
AI導入コンサルタントは、顧客にAIのセキュリティをどこまで説明できればよいのか。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、AIの利用のリスクが組織向けの3位に初めて選ばれました。
最初に身につけるのは、5つの領域の知識と、公的なガイドラインの言葉です。資格は、その知識を顧客に示す補助として使います。
この記事では、顧客への説明に使う公的なガイドラインと、AIセキュリティの資格の受験料・対象者が分かります。内容は、2026年11月5日に各機関の公式ページで確認しました。
この記事の結論
- AIセキュリティとは:AIを安全に使い、AIそのものを攻撃から守るための対策。AIを使って攻撃を防ぐ技術とは分けて考える
- 必要な理由:IPAの情報セキュリティ10大脅威2026で「AIの利用をめぐるサイバーリスク」が組織向けの3位に初選出。IPAは利用規程の整備などを経営者層に求めている
- 押さえる領域:入力と利用プラン・アカウントと権限・AIへの攻撃・AIを使った攻撃・委託先と契約の5つ
- 公的なガイドライン:顧客との打合せでは、AI事業者ガイドライン(第1.2版)のチェックリストを使う。IPA・総務省・OWASPの資料は場面で使い分ける
- 資格:必須の資格はない。利用部門のリーダーを想定した資格は情報セキュリティマネジメント試験(7,500円)。AIのセキュリティに特化した資格は、IT・セキュリティの実務経験かセキュリティ管理の資格が前提
AI導入コンサルタントの仕事を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
AIセキュリティとは
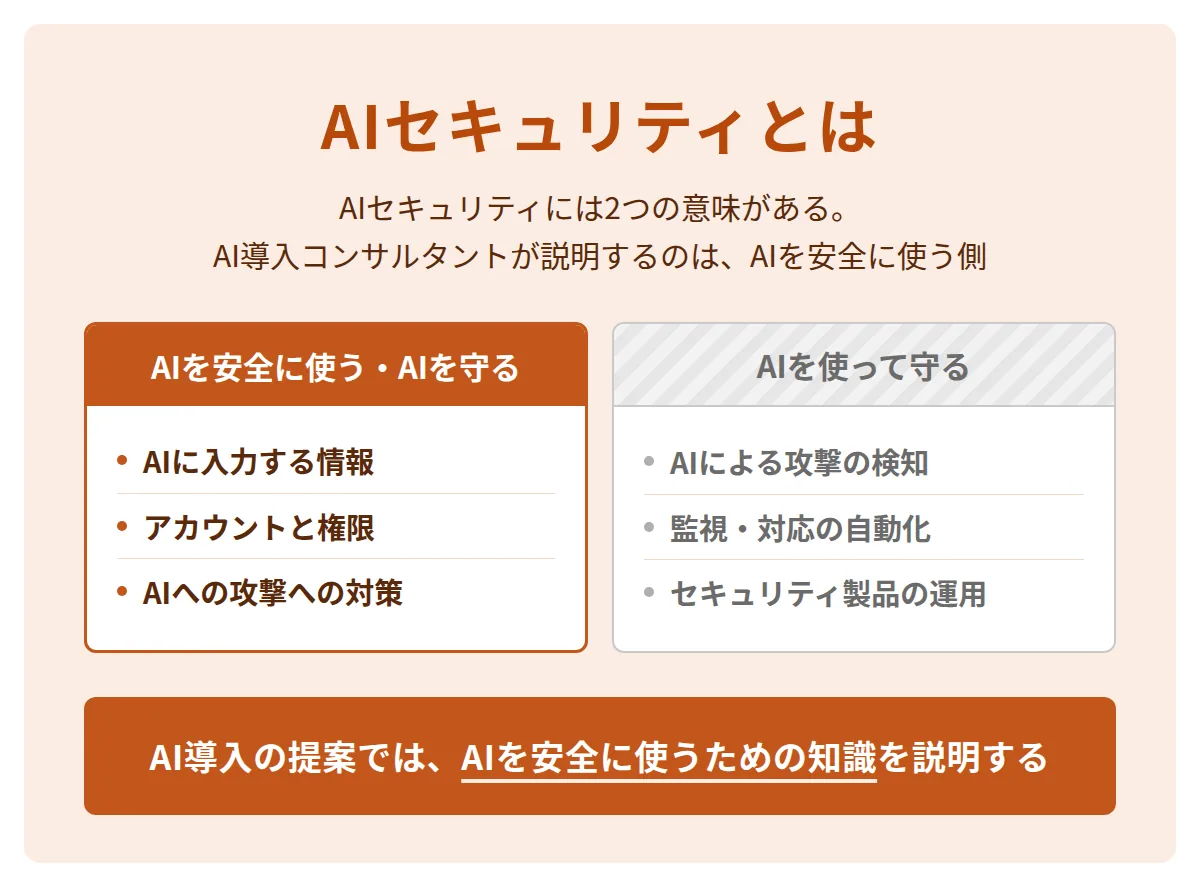
AIセキュリティとは、AIを安全に使い、AIそのものを攻撃から守るための対策です。同じ言葉が、AIを使ってサイバー攻撃を防ぐ技術の意味でも使われます。
| 意味 | 中身 |
|---|---|
| AIを安全に使う・AIを守る | AIに入力する情報、アカウントと権限、AIへの攻撃への対策 |
| AIを使って守る | AIによる攻撃の検知、監視と対応の自動化 |
この記事のAIセキュリティは、前者を指します。総務省のAIのセキュリティのガイドラインも、同じ範囲を扱っています。対象は、不正操作による機密情報の漏えいや、AIシステムの意図しない変更・停止への対策です。
AI導入コンサルタントにセキュリティの知識が必要な理由
AIの利用のリスクは、IPAが2026年に組織向けの3位に選んだ脅威で、IPAは対策の多くを経営者層に求めています。AIの導入を支援する人は、この対策を顧客と一緒に進める立場にあります。
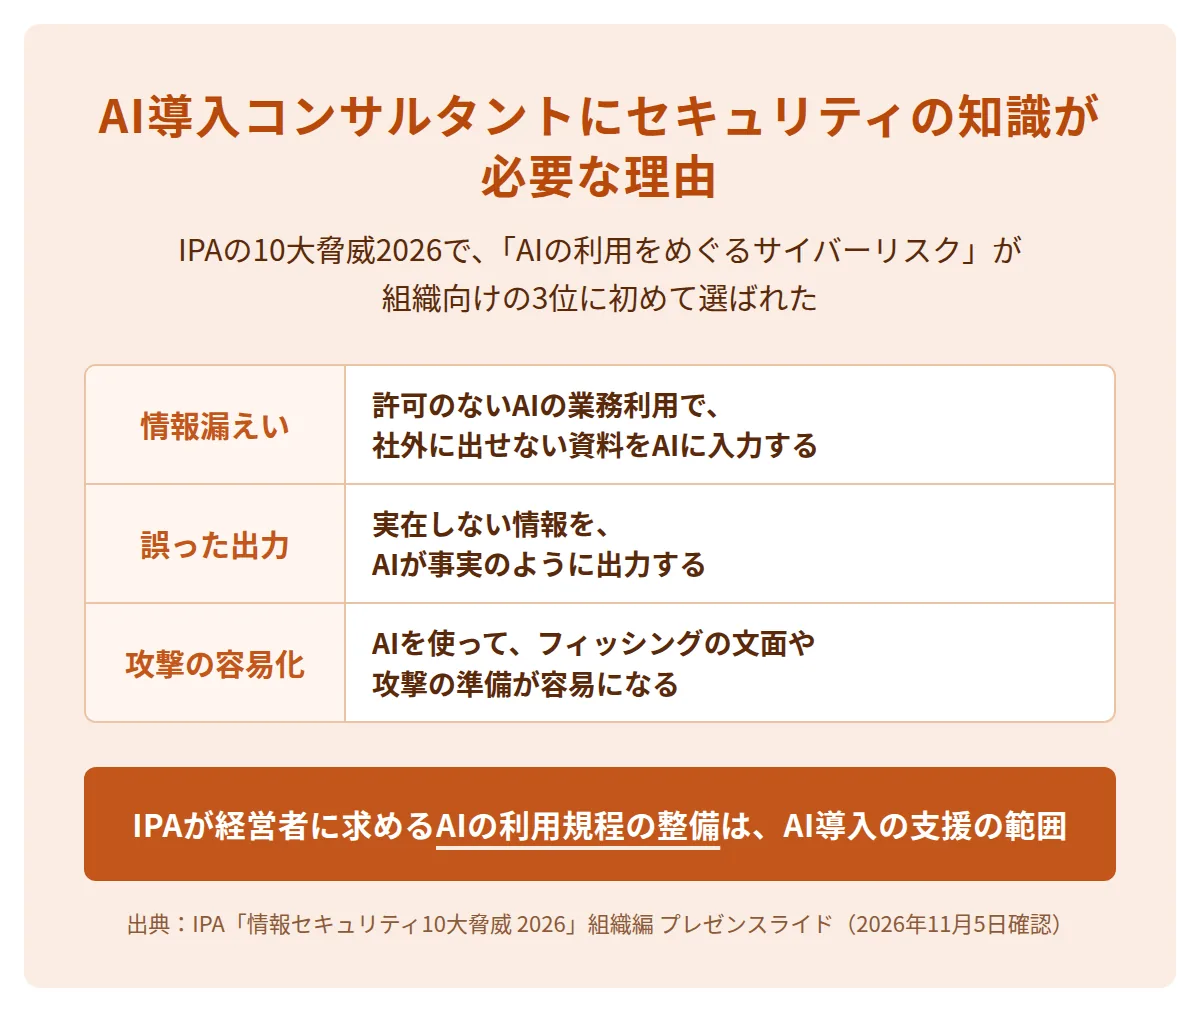
IPAの10大脅威は、約250人の研究者・企業の実務担当者による選考会の審議と投票で決まります。組織向けの3位「AIの利用をめぐるサイバーリスク」の解説スライドは、次の3つのリスクを挙げています。
| リスク | IPAの説明(要旨) |
|---|---|
| 情報漏えい | 従業員が許可なく個人のAIサービスを業務に使い、持ち出しが禁止された業務データを入力する |
| 誤った出力 | AIが実在しない情報を事実のように出力する(ハルシネーション) |
| 攻撃の容易化 | AIの翻訳でフィッシングの文面が自然になり、生成AIを攻撃の補助に使える |
IPAが経営者層に求めるAI利用の対策
- 禁止:許可していないAIサービスを業務に使わせない
- 規程:AIの利用規程を整え、個人のアカウントでの業務利用を制限する
- 設定:入力した情報を学習に使わせない設定(オプトアウト)を徹底する
- 約款:AIサービスを契約するときに約款を確認する
- 相談先:トラブルに備えて専門家と相談窓口を確保する
出典はIPA「情報セキュリティ10大脅威 2026」の組織編のプレゼンスライドです(2026年11月5日確認)。
IPAが経営者層に求める対策のうち、AIの利用規程の整備・学習の設定・約款の確認は、AIの導入を支援する人が顧客と一緒に決める項目です。
AI導入コンサルタントが押さえるセキュリティの領域
AI導入コンサルタントが押さえる領域は、事故が起きる場所で分けた5つです。顧客の相談を受けたら、どの領域の話かを先に切り分けます。
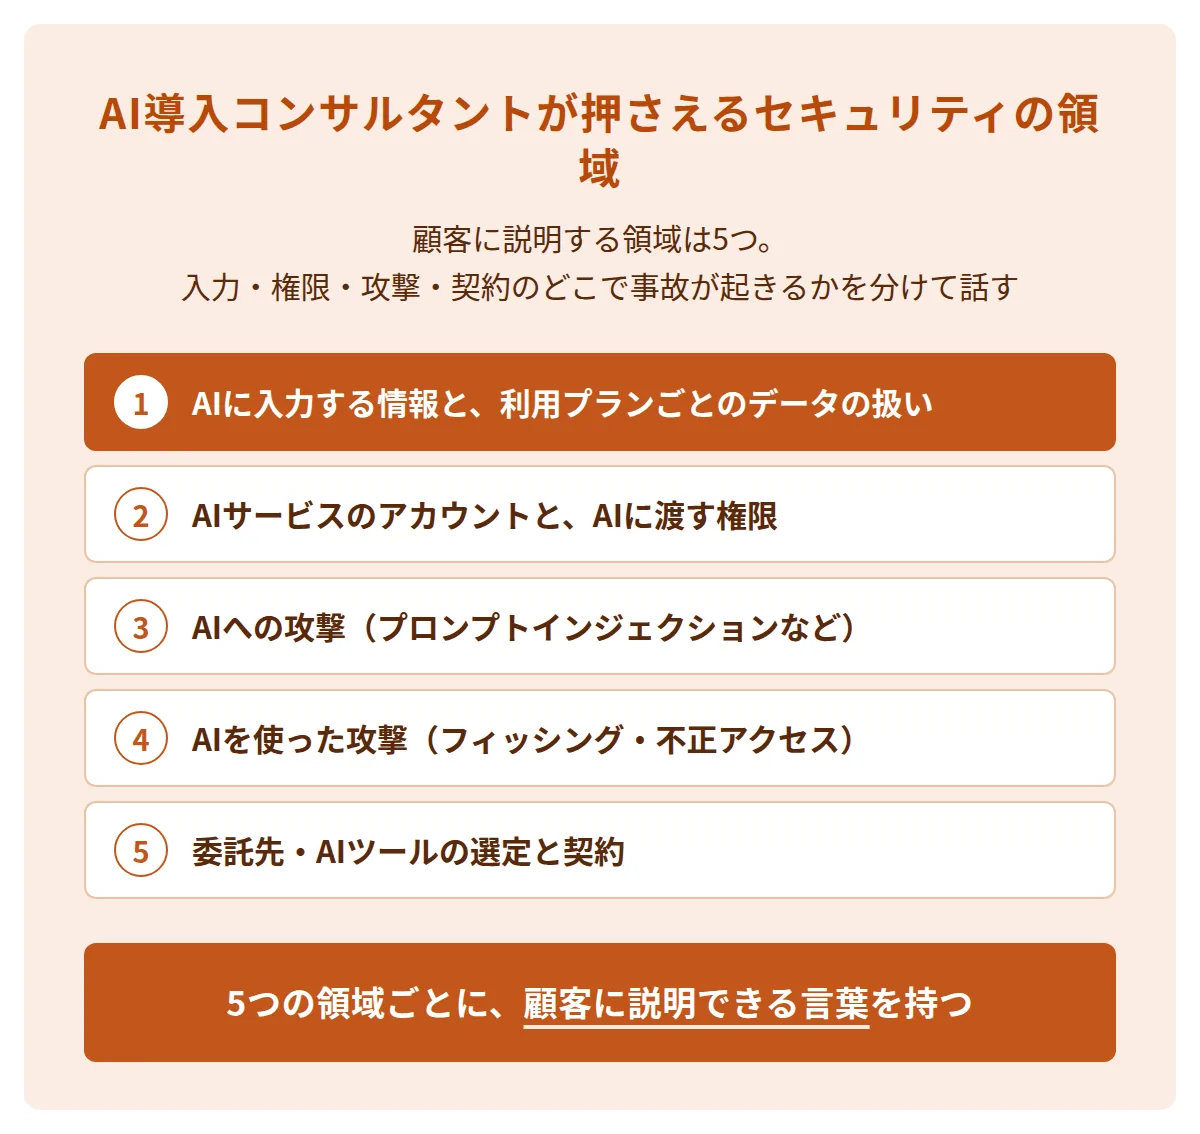
| 領域 | 起きる事故 | 詳しい記事 |
|---|---|---|
| 入力と利用プラン | AIに入力した情報が、AIの会社の学習や保存を通じて外に出る。無料・個人向け・法人向け・APIで、学習への利用と保存期間が違う | 生成AIの情報漏洩事例と原因・中小企業のAI導入のセキュリティ対策 |
| アカウントと権限 | AIサービスのアカウントやAPIキーが盗まれる。AIに渡す権限が広すぎて、意図しない操作が起きる | AIツール・開発基盤の不正アクセス事例・GMOの不正アクセス |
| AIへの攻撃 | AIに細工した指示やデータを読ませ、不正な出力や操作をさせる(プロンプトインジェクション) | AI駆動開発・バイブコーディングのセキュリティ対策 |
| AIを使った攻撃 | 攻撃者がAIで、自然な日本語のフィッシングメールや不正アクセスの準備を短時間で行う | AIツール・開発基盤の不正アクセス事例 |
| 委託先と契約 | AIツールの提供会社や開発を受ける側の事故で、顧客の情報が漏れる | AI業務委託契約書のひな形と見積書の書き方・AIエージェント案件の単価と獲得方法 |
APIキーとは、AIを外部のシステムから呼び出すための鍵です。2026年秋には、開発基盤に保存したAIのAPIキーが狙われた事故が続きました。プロンプトインジェクションとは、AIに細工した指示やデータを読ませて、不正な出力や操作をさせる攻撃です。メールや文書など、外部から届いた文章を読むAIが対象になります。
AIを使った攻撃への対策として、IPAの解説スライドは、決裁・承認を複数の人で確認する規程を挙げています。委託先との秘密保持・データの扱い・事故のときの連絡は、契約書で決めます。
顧客の不安を5つの領域のどれかに当てはめると、詳しい人に聞くべきことと、自分で答えられることを分けられます。
AIセキュリティの公的なガイドライン
顧客への説明には、IPA・総務省・経済産業省・OWASPの資料を使い、場面ごとに使い分けます。いずれも無料で公開されています。
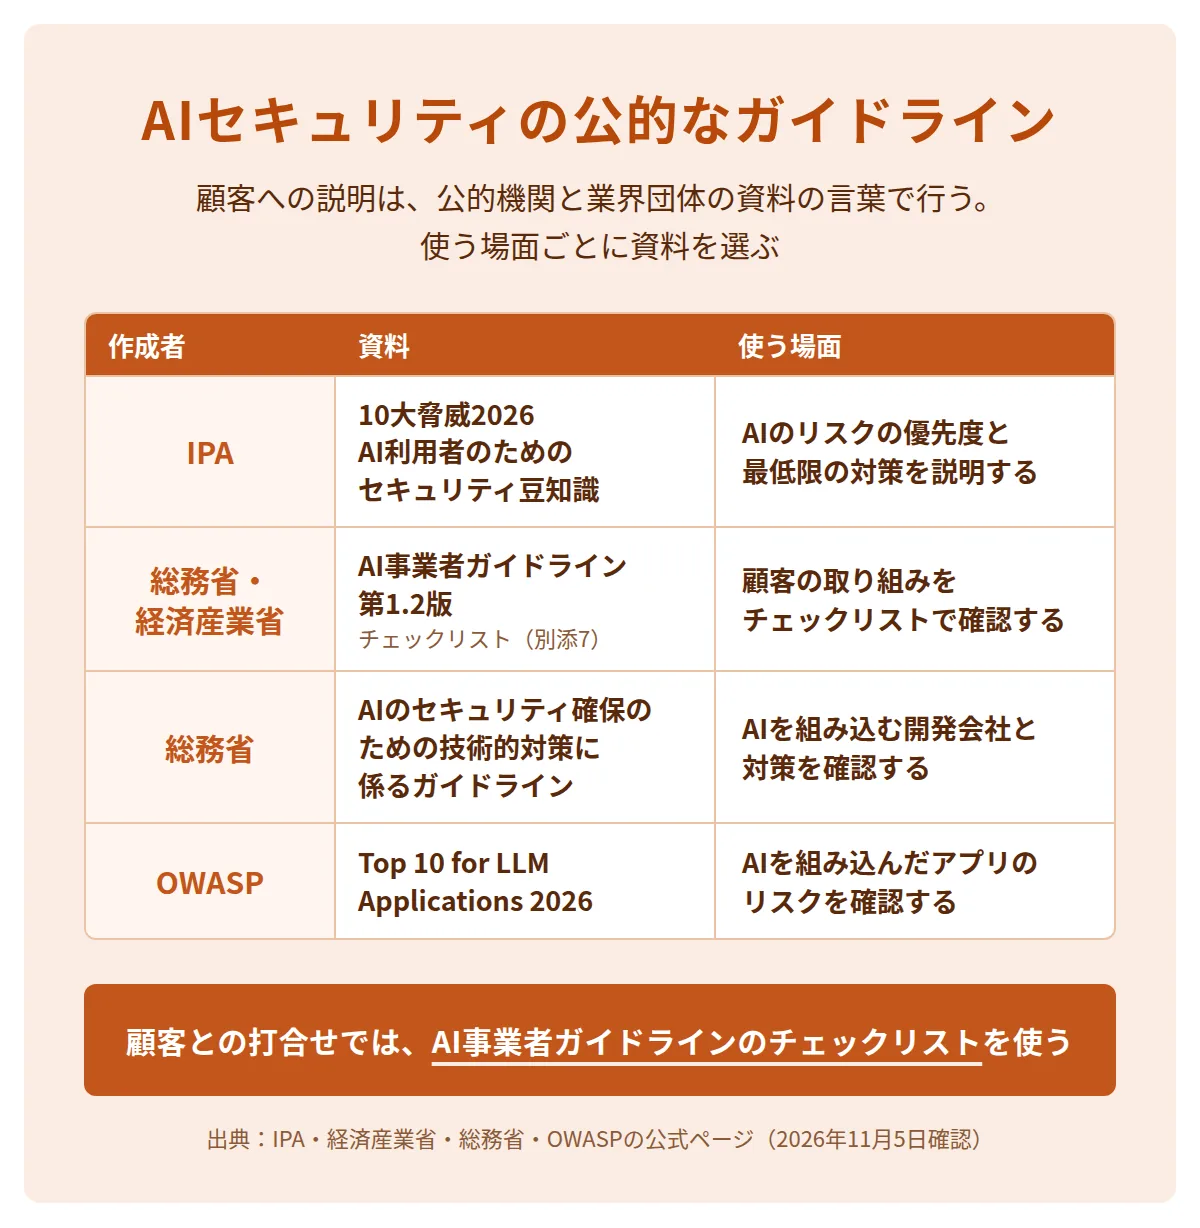
| 資料 | 発行元・時期 | 使う場面 |
|---|---|---|
| 情報セキュリティ10大脅威 2026 | IPA・2026年1月29日 | AIのリスクの優先度を説明する |
| AI利用者のためのセキュリティ豆知識 | IPA・2026年4月2日 | 社員向けに最低限の対策を説明する |
| AI事業者ガイドライン(第1.2版) | 総務省・経済産業省・2026年3月31日 | 顧客の取り組みをチェックリストで確認する |
| AIのセキュリティ確保のための技術的対策に係るガイドライン | 総務省・2026年3月27日 | AIを組み込む開発会社と対策を確認する |
| OWASP Top 10 for LLM Applications 2026 | OWASP・2026年8月 | AIを組み込んだアプリのリスクを確認する |
IPAの豆知識は、AIにもセキュリティにも詳しくない利用者やマネージャーを想定したスライドです。対策は「クラウドAIに営業秘密は教えない」「RAG使用時は『混ぜるな危険』にご用心」など5つです。社内研修にも使えるスライドの形で公開されています。RAGとは、社内の資料をAIに検索させて回答させる仕組みです。
AI事業者ガイドラインのチェックリストの使い方
AI事業者ガイドラインは、AIに関わる事業者を「AI開発者」「AI提供者」「AI利用者」の3つに分けています。AIを業務に使うだけの顧客は、AI利用者に当たります。AI利用者の項目には、機密情報や個人情報をAIに不適切に入力しないこと、AI提供者のセキュリティ上の留意点を守ることが書かれています。
別添7のチェックリストは、全ての事業者向けの9項目と、広島AIプロセスの12項目に分かれています。具体的な進め方を考えるためのワークシート(Excel)も公開されています。
- 顧客の立場を確かめるAIを業務に使うだけならAI利用者、AIを組み込んだサービスを提供するならAI提供者です
- 9項目を読み合わせる全ての事業者向けの9項目を1つずつ読み、できている・できていないを顧客と確かめます
- 提案の範囲を決めるできていない項目を、AI導入の提案の範囲にします
総務省のAIセキュリティのガイドライン
総務省のガイドラインの想定読者は、AI開発者とAI提供者です。主な脅威として、プロンプトインジェクションと、大量の入力でサービスを止めるDoS攻撃を扱っています。AIエージェントは、技術が発展の途上にあるとして対象外です。
顧客の社内向けチャットボット(RAGを使うもの)と外部向けチャットボットの2つの想定事例で、対策が整理されています。AIを組み込んだシステムを外部の開発会社に頼む顧客には、この資料の対策が取られているかを開発会社に確認するよう伝えます。
OWASP Top 10 for LLM Applications 2026
OWASPは、Webアプリのセキュリティに取り組む国際的な団体です。2026年版は、大規模言語モデル(LLM)を組み込んだアプリのリスクを10項目に並べています。上位3つは次のとおりです。
| 順位 | 項目 | 中身 |
|---|---|---|
| 1位 | Prompt Injection | 細工した入力で、AIに不正な出力や操作をさせる |
| 2位 | Sensitive Information Disclosure | AIの出力から機密情報や個人情報が漏れる |
| 3位 | Excessive Agency | AIに渡す権限が広すぎ、意図しない操作が起きる |
2026年版は、実務者の投票(重みは4分の3)に、公開データベースから集めた事故約6,600件の分析(4分の1)を加えて順位を決めています。AIが道具を使って自ら操作する場合のリスクは、別のリスト「OWASP Top 10 for Agentic Applications」で扱います。項目の一覧は公式資料にあり、開発会社との打合せで、相手が使う言葉を理解するために使います。
顧客への説明と提案に入れる項目
AI導入の提案書には、使うAIの確認・社内ルール・研修・事故のときの連絡の4つを入れます。4つとも、IPAの解説スライドが経営者層・システム管理者・従業員に求める対策に当たります。
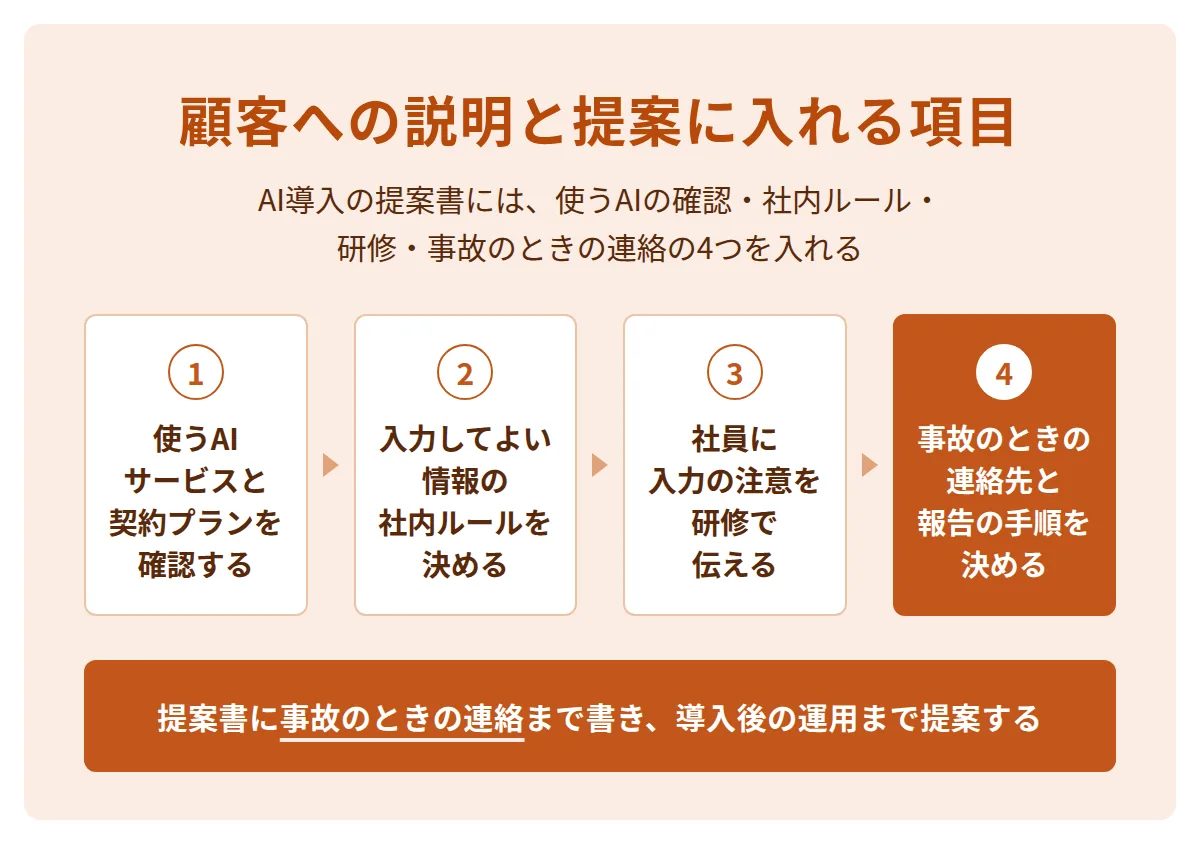
- 使うAIを確認する使うAIサービス・契約プラン・学習への利用の設定・約款を確認します
- 社内ルールを決める入力してよい情報、個人のアカウントでの業務利用の扱い、違反したときの対応を決めます
- 研修を行う秘密情報を入力しないこと、AIの出力には誤りがあることを社員に伝えます
- 事故の連絡を決める連絡の窓口、報告の手順、相談先の専門家を決めます
手順2の社内ルールに書く項目と作り方、導入前から運用中までの確認項目は、中小企業のAI導入のセキュリティ対策の記事にあります。
個人情報が漏れた場合は、個人情報保護委員会への報告が必要になることがあります。報告の条件はAIツール・開発基盤の不正アクセス事例の記事にあります。AIで開発を受託する場合の提案書と契約の項目は、AI駆動開発・バイブコーディングのセキュリティ対策の「AI受託で顧客に説明するセキュリティ」にあります。
提案書に事故のときの連絡まで書いておくと、導入した後の運用まで提案に含められます。手順2の社内ルールは、AI事業者ガイドラインの利用者向けの項目をもとに決めます。
AIセキュリティの資格
AIコンサルの仕事をするために必要な資格はありません。AIセキュリティの資格は、知識を確かめ、顧客に示す手段として使います。AI全般の資格(G検定・生成AIパスポート)は、AIコンサルとして独立する方法の記事にあります。
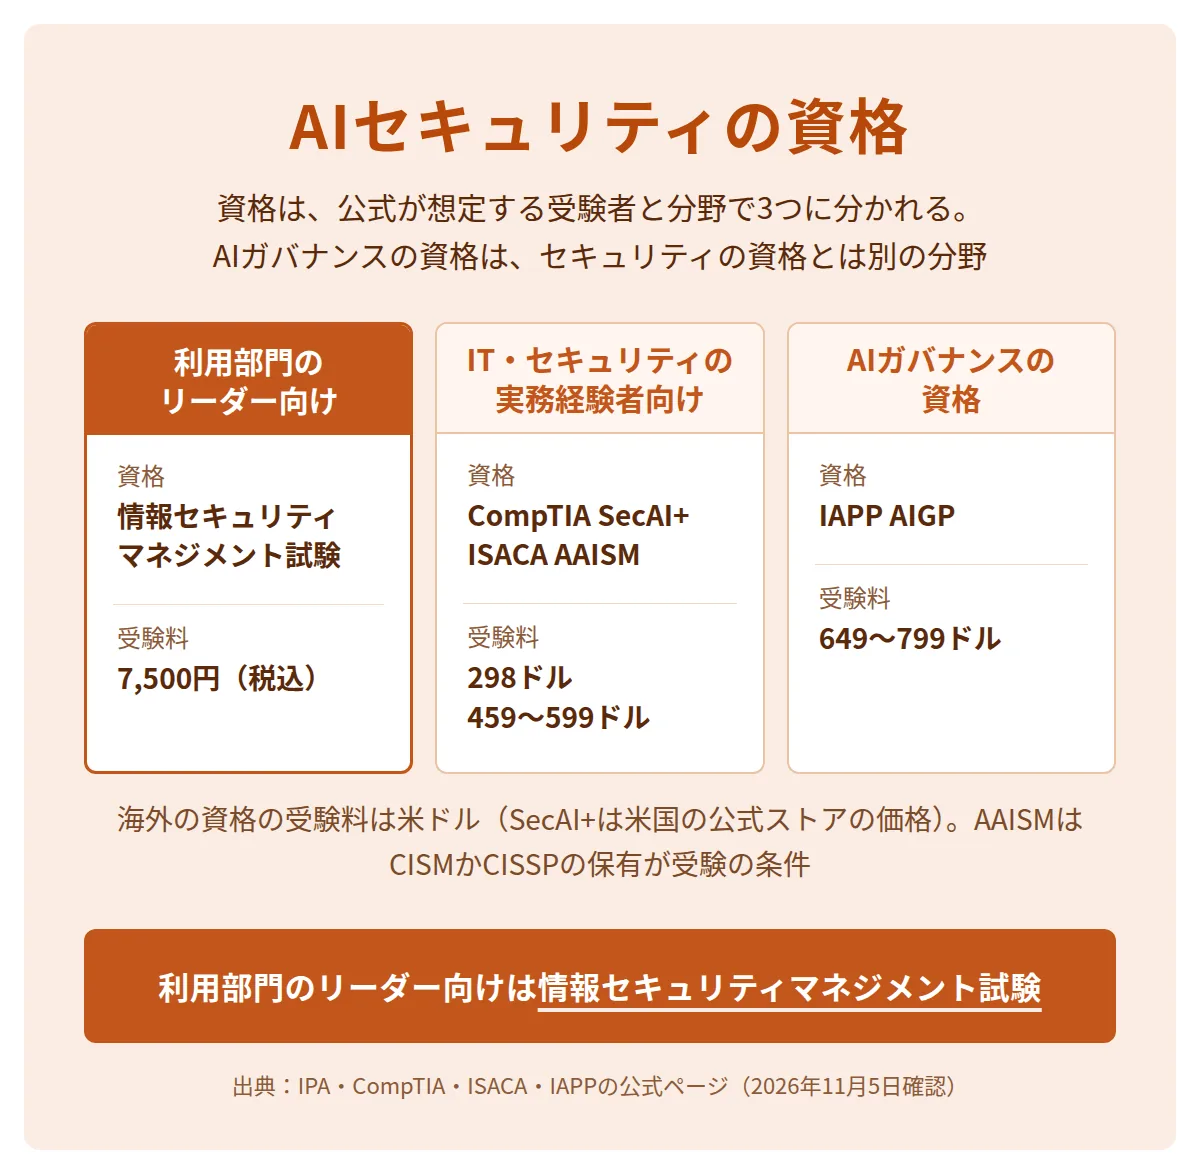
次の表は、AIのセキュリティかAIガバナンスを試験の範囲に含む資格と、その基礎になる国家試験です。2026年11月5日に各主催団体の公式ページで確認しました。並び順は受験料の安い順です。
| 資格(主催) | 公式が想定する受験者・条件 | 受験料 |
|---|---|---|
| 情報セキュリティマネジメント試験 IPA・国家試験・CBTで随時 | 情報システムの利用部門で、情報セキュリティのリーダーとなる人 | 7,500円(税込) |
| CompTIA SecAI+ CompTIA・2026年2月17日開始・最大60問・60分・日本語あり | 推奨はIT業務3〜4年とセキュリティ実務2年以上 | 298ドル(米国の公式ストアの受験券の価格。円の価格は確認できず) |
| AAISM ISACA・AIのセキュリティ管理 | CISMかCISSP(セキュリティ管理の資格)の保有が条件 | 会員459ドル・非会員599ドル |
| AIGP IAPP・AIガバナンスの資格(セキュリティの資格ではない)・100問・2時間45分・英語 | AIシステムの責任ある開発・導入・管理の知識を問う。公式ストアに受験の条件の記載なし | 会員649ドル・非会員799ドル |
資格ではなく講座として、GSXの「SecuriST 認定AIセキュリティエンジニア」(講座2日間と試験・220,000円(税込))があります。公式ページの表記は「資格化予定」で、2026年11月5日時点では資格ではありません。海外の資格の受験料は米ドルで、為替と販売地域で変わります。受験の前に、各公式ページで最新の条件と金額を確認してください。
参考(推論):公式が想定する受験者を比べると、プログラミングをしないAIコンサルタントに近いのは情報セキュリティマネジメント試験です。AIのセキュリティに特化した資格は、IT・セキュリティの実務経験か、セキュリティ管理の資格を前提にしています。
AIの導入を支援する仕事の始め方を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
AIセキュリティの学び方
AIセキュリティは、無料の公的資料を読み、そのあと資格の試験で知識を確かめる順で学びます。顧客への説明に使う言葉が、公的資料の言葉と同じになるためです。
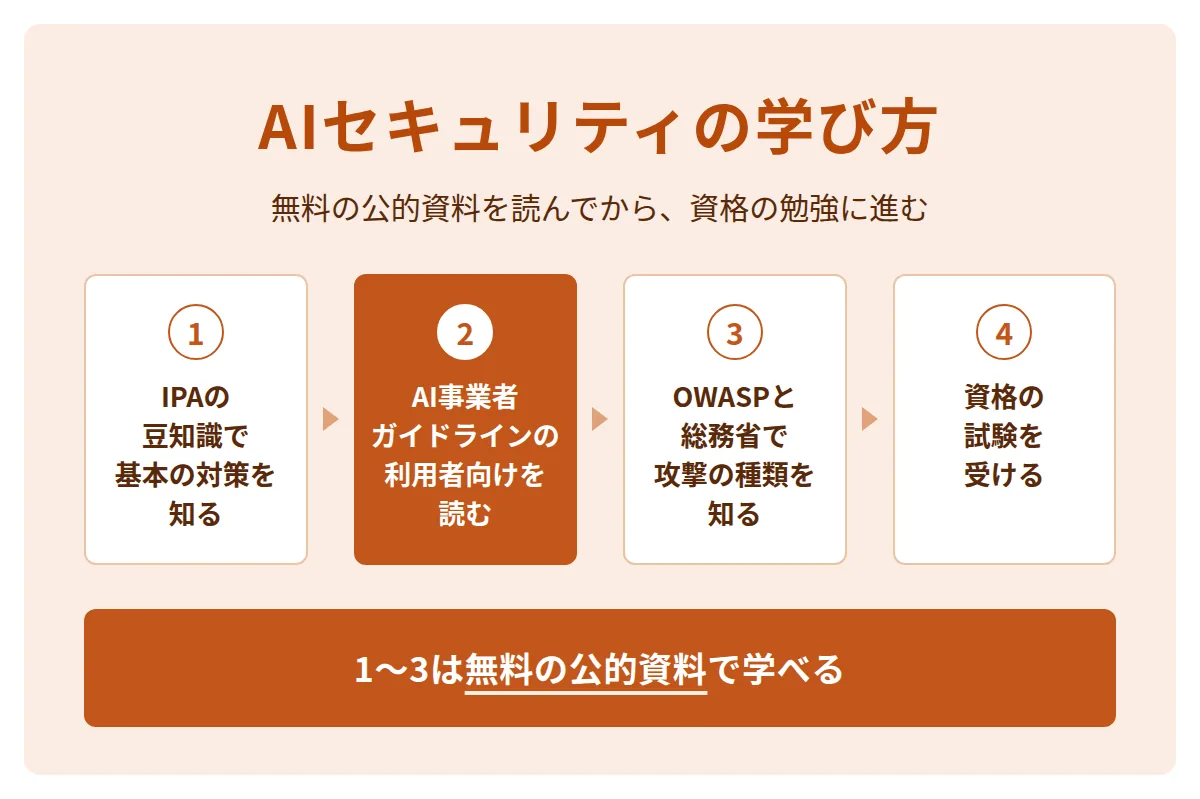
- IPAの豆知識を読むAIの基礎知識と、利用者がとる最低限の対策を知ります
- AI事業者ガイドラインを読むAI利用者の項目とチェックリストで、顧客に求められる取り組みを知ります
- 攻撃の種類を知るOWASPと総務省の資料で、プロンプトインジェクションなどの攻撃の名前と仕組みを知ります
- 資格の試験を受ける情報セキュリティマネジメント試験など、自分に合う資格で知識を確かめます
手順1〜3の資料は、すべて無料で読めます。OWASPの資料は英語のため、開発会社との打合せで出る言葉から読み始めます。
AI導入コンサルタントが自分で担わない範囲
システムの弱点を実際に調べる作業と、法律の判断は、専門の会社と弁護士に任せます。担わない範囲を提案書に書いておくと、事故のときの責任の範囲を、契約の前に顧客と確かめられます。
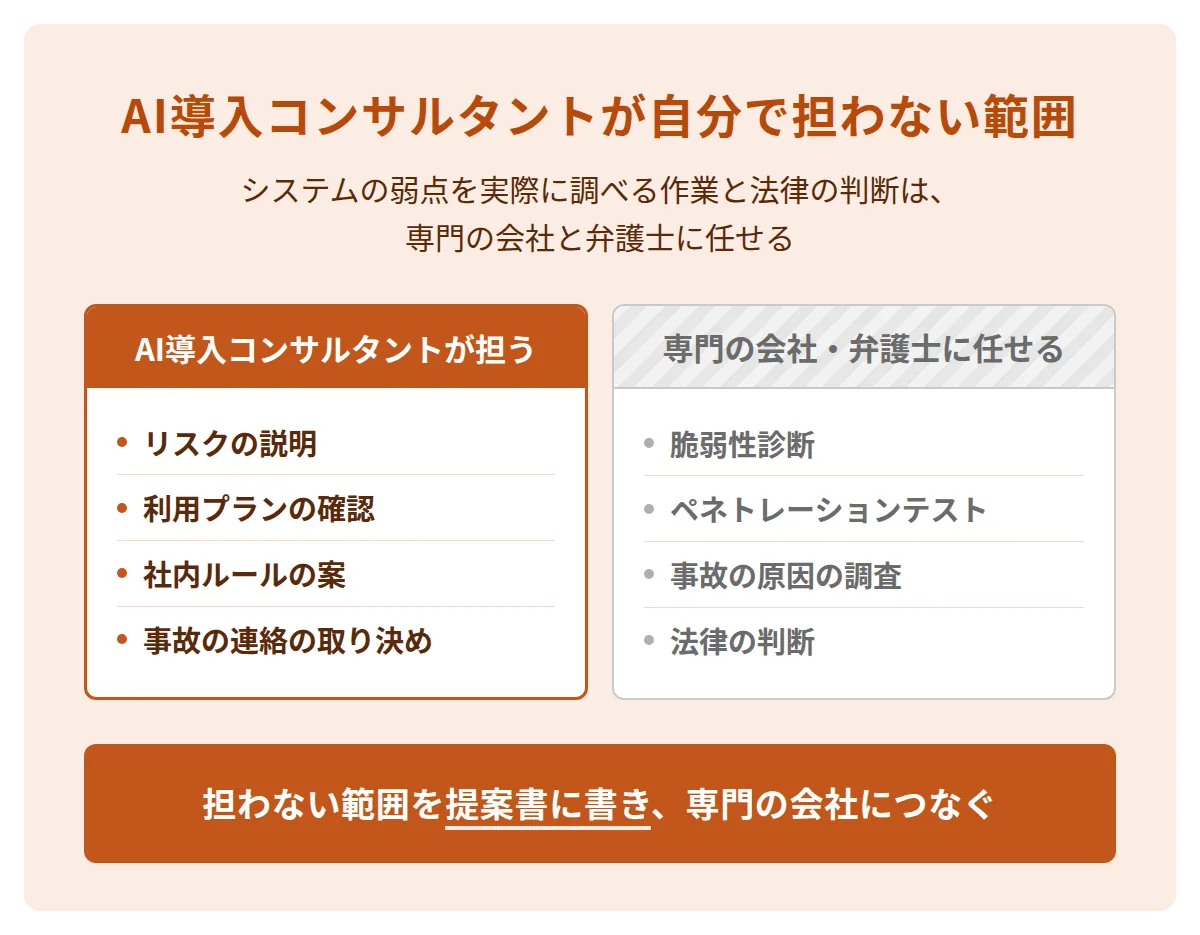
| 作業 | 中身 | 任せる先 |
|---|---|---|
| 脆弱性診断 | システムやアプリの弱点を、専用の道具と手作業で調べる | セキュリティの専門の会社 |
| ペネトレーションテスト | 攻撃者と同じ手順で実際に侵入を試み、守りが働くかを確かめる | セキュリティの専門の会社 |
| 事故の原因の調査 | 不正アクセスの経路や漏れた範囲を、記録から特定する | セキュリティの専門の会社 |
| 法律の判断 | 契約・個人情報・著作権の個別の判断 | 弁護士 |
AIを組み込んだシステムに攻撃者の目線で試す手法(レッドチーミング)は、AIセーフティ・インスティテュートがガイドを公開しています。総務省のガイドラインは、このガイドで対策の効果を確かめられるとしています。顧客にこの検査が必要な場合は、専門の会社を紹介します。
COACH AIとは
COACH AIは、未経験・非エンジニアの方が、副業からAI受託・AIコンサル・AI顧問などのAI事業を立ち上げ、独立・事業化からM&Aまで目指せるよう、専属コーチがマンツーマンで伴走するスクールです。
プログラミング経験は不要で、ノーコードのツールから始められます。
セキュリティの専門家として脆弱性診断などを請け負いたい方には向きません。公式LINEで質問を受け付けています。詳しくはCOACH AIのページをご覧ください。
まとめ
AI導入コンサルタントは、資格の前に、公的なガイドラインの言葉でAIのセキュリティを説明できるようにします。
- AIの利用をめぐるサイバーリスクは、IPAの10大脅威2026で組織向けの3位に初めて選ばれました。
- 押さえる領域は、入力と利用プラン・アカウントと権限・AIへの攻撃・AIを使った攻撃・委託先と契約の5つです。
- 顧客との打合せでは、AI事業者ガイドライン(第1.2版)のチェックリストを使います。
- 利用部門のリーダーを想定した資格は、情報セキュリティマネジメント試験(7,500円)です。AIのセキュリティに特化した資格は、IT・セキュリティの実務経験かセキュリティ管理の資格を前提にしています。
- 脆弱性診断・ペネトレーションテスト・法律の判断は、専門の会社と弁護士に任せます。
よくある質問
資格がないとAIコンサルはできませんか?
できます。AIコンサルの仕事に、法律で必要とされる資格はありません。提案では、AI事業者ガイドラインなどの公的資料に沿ってリスクと対策を説明し、資格はその知識を示す補助として使います。
AI導入コンサルタントは、セキュリティの事故の責任をどこまで負いますか?
契約で決めた範囲です。業務の範囲・損害賠償の上限・事故のときの連絡を、契約書と提案書に書きます。書き方はAI業務委託契約書のひな形と見積書の書き方の記事にあります。
エンジニアでなくても、プロンプトインジェクションを理解する必要がありますか?
仕組みと名前は理解しておきます。メールや社内の文書を読むAIは、文書に紛れ込んだ指示で不正な出力をさせられることがあります。総務省のガイドラインは、これを間接プロンプトインジェクション攻撃と呼んでいます。対策の実装は、開発を担う人に任せます。
OWASP Top 10 for LLMの2025年版と2026年版は、何が違いますか?
2026年版は、実務者の投票に、公開された事故の分析を加えて順位を決めています。AIに渡す権限が広すぎるリスクは3位に上がりました。システムプロンプトの漏えいは範囲を広げ、AIに渡す隠れた指示や情報が漏れるリスク(Hidden Context Exposure)に名前が変わりました。
AIセキュリティを無料で学べる資料はありますか?
IPAの「AI利用者のためのセキュリティ豆知識」、AI事業者ガイドライン、総務省のAIセキュリティのガイドラインは、いずれも無料です。最初に読むなら、AIにもセキュリティにも詳しくない人を想定したIPAの豆知識です。
出典
- 情報処理推進機構「情報セキュリティ10大脅威 2026」(2026年1月29日公開・5月21日更新)・組織編プレゼンスライド
- 情報処理推進機構「AI利用者のためのセキュリティ豆知識」(2026年4月2日)
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)・本編(概要)・チェックリスト(別添7)
- 総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」(2026年3月27日)
- OWASP「OWASP Top 10 for LLM Applications 2026」(2026年8月)
- 情報処理推進機構「情報セキュリティマネジメント試験」・「スケジュール、手数料など」
- グローバルセキュリティエキスパート「SecuriST 認定AIセキュリティエンジニア」(講座・資格化予定)
- CompTIA「SecAI+」
- ISACA「AAISM」
- IAPP「AIGP」・IAPP Store「AIGP Exam」
この記事の事実は、2026年11月5日に各機関・各団体の公式ページで確認しました。資格の受験料と条件、ガイドラインの版は変わることがあるため、最新の情報は各公式ページで確認してください(更新日:2026年11月5日・監修:株式会社AITECH CEO 小森谷 祐太)。