中小企業のAI導入のセキュリティ対策 導入前に決める社内ルールと確認項目【2026年11月】
更新日:著者:AITECH編集局
監修:株式会社AITECH CEO
監修:株式会社AITECH
社員が生成AIを業務で使い始めたとき、会社として何を決めればよいのでしょうか。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」で、「AIの利用をめぐるサイバーリスク」は組織向けの3位です。
先に決めるのは、使ってよいAIサービス、入力してよい情報、AI利用の責任者の3つです。そのうえで社内ルールを1枚の文書にし、アカウントの管理と事故のときの連絡を決めます。
この記事では、中小企業がAIを導入するときの社内ルールの項目と、導入前から運用中までの確認項目、担当の分け方が分かります。内容は2026年11月5日に、IPA・東京都・デジタル庁などの公式資料で確認しました。
AIセキュリティの全体像は、AIセキュリティの基礎知識と資格の記事にあります。AIに入力してはいけない情報は、生成AIの情報漏洩事例と原因の記事にあります。
この記事の結論
- 先に決めること:使ってよいAIサービスと契約プラン、入力してよい情報の区分、AI利用の責任者の3つ
- 社内ルール:東京都の中小企業向けサイトが勧める5項目(利用してよいサービス・入力してはいけない情報・回答の確認・社外に出すときの注意・相談先)に、違反したときの対応と報告先を加えて1枚にする
- アカウントと権限:会社が契約したアカウントで使い、多要素認証を設定し、異動・退職のときにアカウントを削除する
- AIエージェント:社内データの読み取り・外部の文章の読み込み・外部への送信の3つを同時に持たせない。影響の大きい操作は人が承認する
- 公的な制度:デジタル化・AI導入補助金の申請にはSECURITY ACTIONの宣言が要る。セキュリティ対策推進枠は、サイバーセキュリティお助け隊サービスの利用料を5万円〜150万円の範囲で補助する
企業へのAI導入支援の仕事を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
中小企業のAI導入で起きるセキュリティ事故
AIの導入で起きるセキュリティ事故は、情報が外に出る経路で3つの型に分かれます。入力による漏えい、アカウントの乗っ取り、AIに渡した権限の悪用です。型ごとに、防ぐ対策と担当する人が変わります。
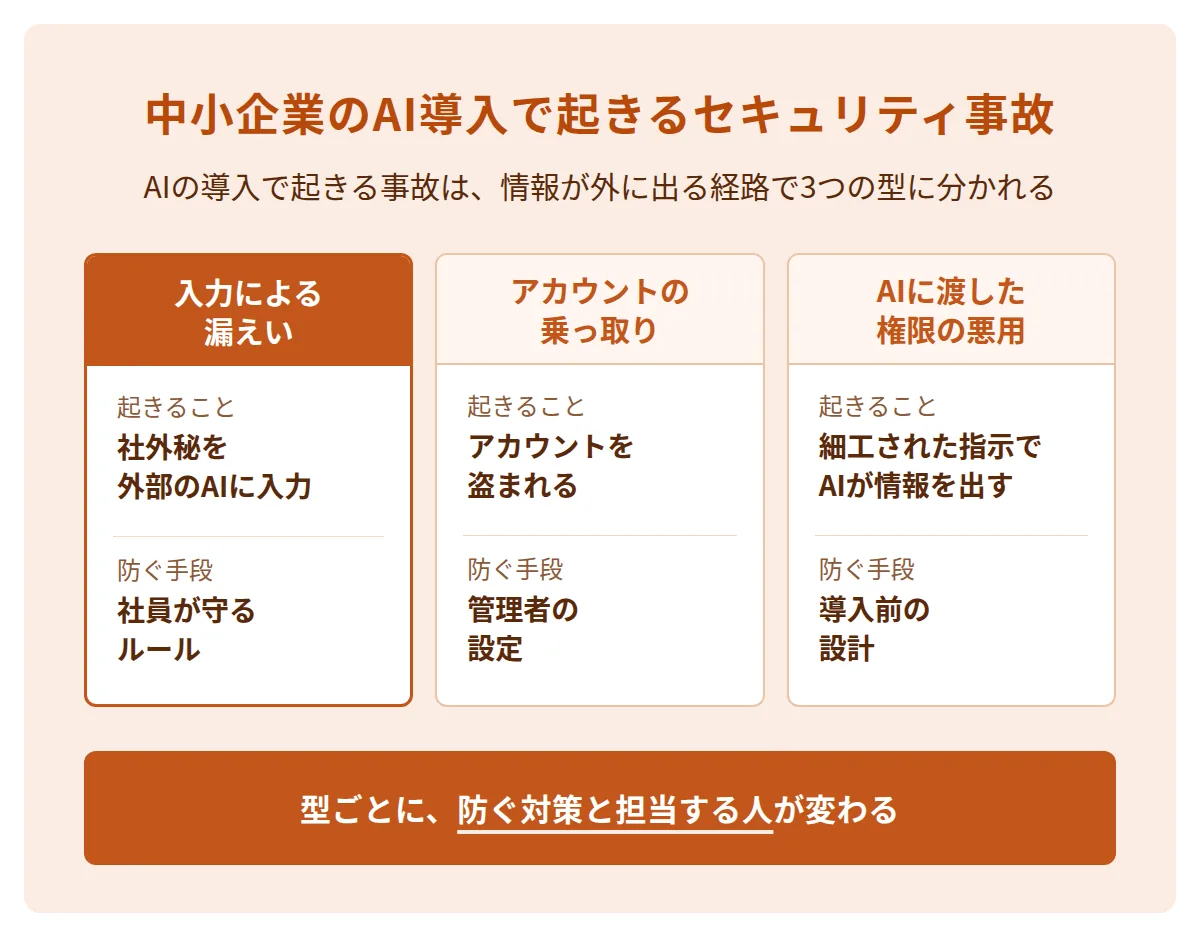
| 事故の型 | 起きること | 公表された例・公的機関の指摘 |
|---|---|---|
| 入力による漏えい | 社員が、社外に出せない情報を外部のAIサービスに入力する | パナソニックの子会社が、利用禁止の生成AIに約33万4千人分の個人情報がアップロードされたと公表(2026年10月23日) |
| アカウントの乗っ取り | AIサービスや外部サービスのアカウントが盗まれ、保存したデータを見られる | IPAは、相次ぐ不正アクセスの漏えい事案で、外部に公開したサービスやアカウントの侵害が起点とうかがえるとして、点検を求めた(2026年10月9日) |
| 権限の悪用 | 社内のデータを読めるAIが、細工された指示で情報を外に出す | Microsoft 365 Copilotの脆弱性「EchoLeak」の報道(2025年6月・修正済み)。IPAの10大脅威2026の解説スライドが紹介 |
東京都の中小企業向けサイトは、中小企業で起きやすいAI利用のリスクを3つ挙げています(2026年6月16日)。営業秘密や個人情報の入力、AIの回答をそのまま使うこと、著作権です。
入力の事例と原因は、生成AIの情報漏洩事例と原因の記事にあります。アカウントが狙われた事例は、AIツール・開発基盤の不正アクセス事例とGMOの不正アクセスの記事にあります。
入力による漏えいは社員が守る社内ルールで、アカウントの乗っ取りは責任者が行うアカウントの設定で防ぎます。権限の悪用は、AIエージェントを導入する前に、AIに渡す権限を決めて防ぎます。
AI導入のセキュリティ対策の全体像
AI導入のセキュリティ対策は、導入前・導入時・運用中・事故のときの4つの段階で進めます。段階ごとに、決める人と確かめる項目が変わるためです。
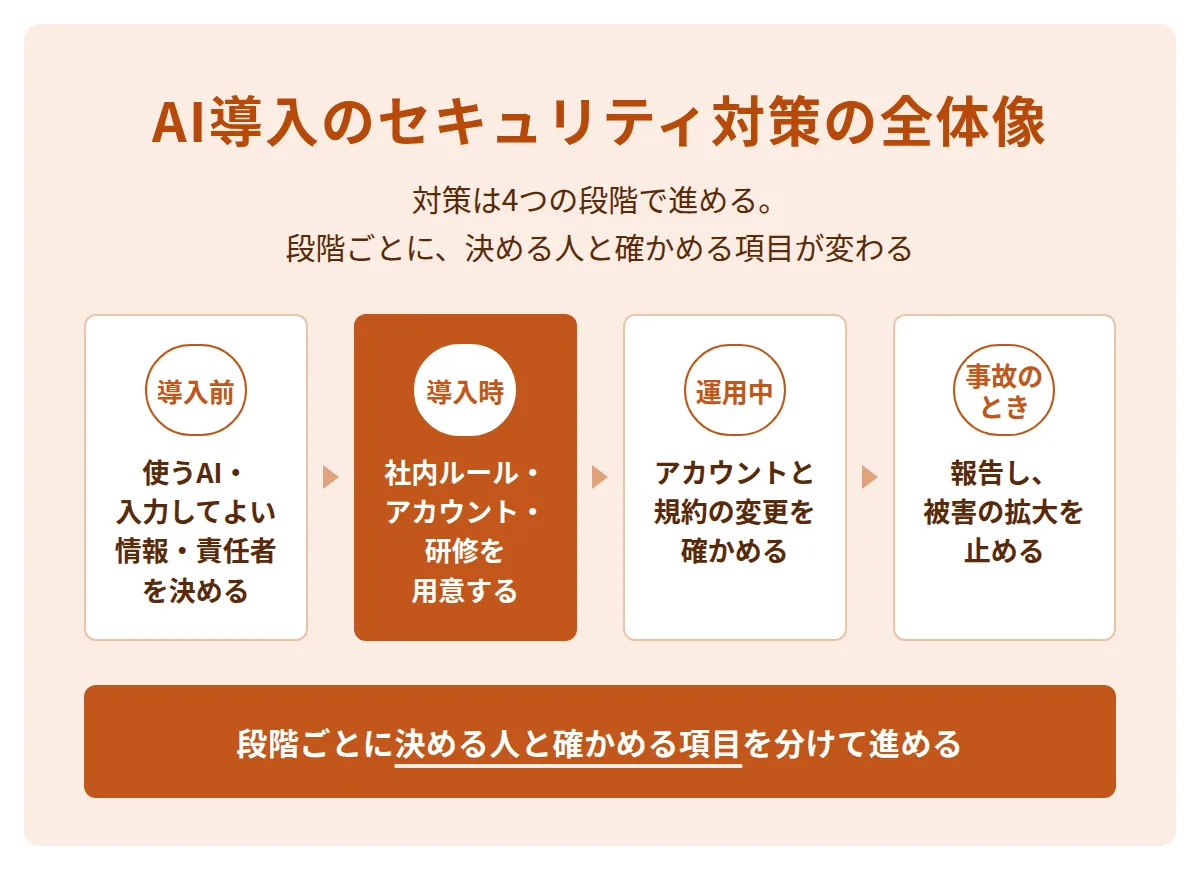
| 段階 | 決めること・やること | この記事の章 |
|---|---|---|
| 導入前 | 使ってよいAIサービスと契約プラン、入力してよい情報、責任者 | AI導入の前に決めること |
| 導入時 | 社内ルールの文書、アカウントと権限の設定、社員の研修 | 社内ルールの作り方・アカウントと権限・AIエージェント |
| 運用中 | アカウントの棚卸し、規約やプランの変更の確認、ルールの更新 | 確認項目 |
| 事故のとき | 責任者への報告、被害の拡大の防止、関係機関への届け出 | 事故が起きたときの対応 |
デジタル庁の「生成AIシステム利活用ルール(ひな形 Ver2.0)」も、ルールを「利活用前」と「利活用中」に分けています。IPAのクラウドサービスの手引きは、確認項目を「選択するとき」「運用するとき」「セキュリティ管理」の3つに分けています。
AI導入の前に決めること
導入の前に、使ってよいAIサービスと契約プラン、入力してよい情報の区分、AI利用の責任者の3つを決めます。3つが決まっていないと、社内ルールに書く中身がありません。
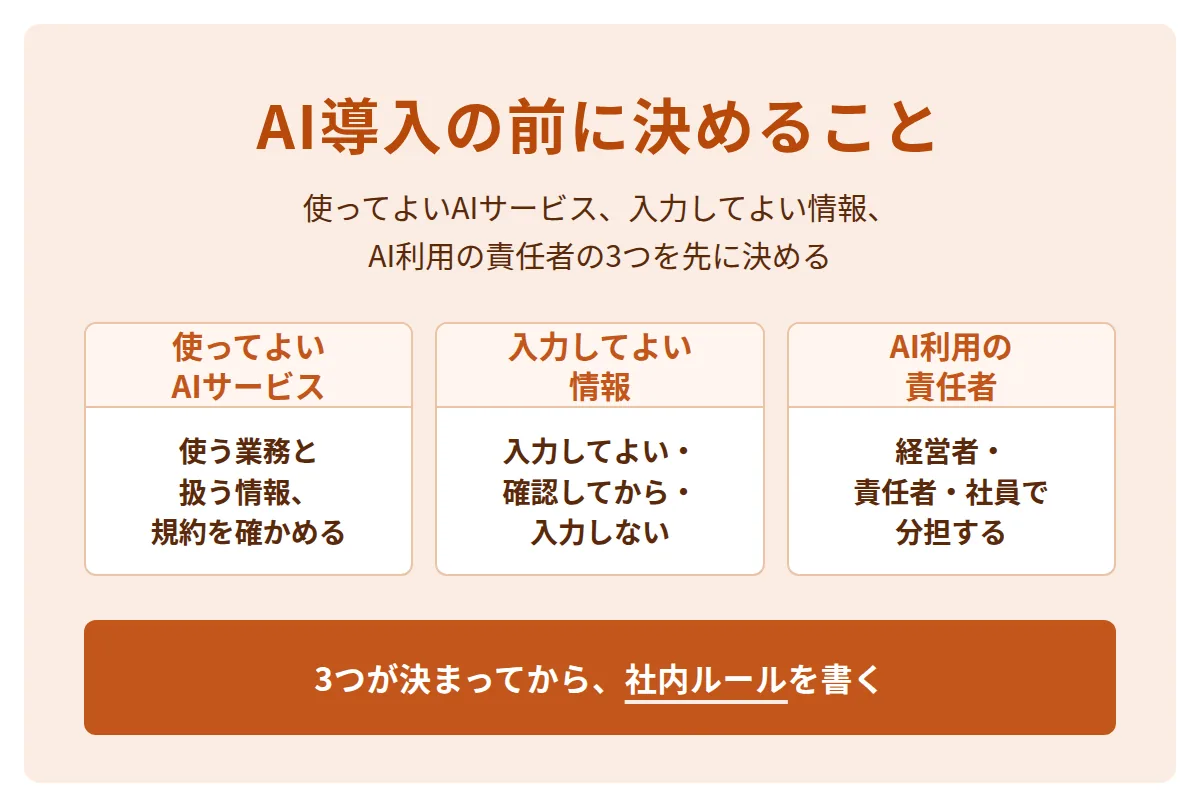
使ってよいAIサービスと契約プラン
最初に、どの業務でAIを使い、どの情報を扱うかを決めます。IPAのクラウドサービスの手引きも、どの業務で利用し、どの情報を扱うかを、サービスを選ぶときの1つ目の確認項目にしています。
次に、使うサービスの利用規約で、入力したデータの扱いを確かめます。学習への利用、保存の期間、保存する国や地域が確認の対象です。IPAは経営者層に、AIサービスの約款の確認と、入力を学習から外す設定(オプトアウト)の徹底を求めています。主な生成AIサービスのプランと学習の扱いは、生成AI比較表の記事にあります。
入力してよい情報の区分
社員が扱う情報は、「入力してよい」「責任者に確認してから」「入力しない」の3つに分けて、社員に示します。東京都のサイトは、業務上どうしても必要な場合は自己判断せず、事前に上長や管理部に確認するルールの例を挙げています。
| 区分 | 情報の例 |
|---|---|
| 入力してよい | 公開済みの会社情報、個人名や会社名を伏せた相談、一般的な文章の言い換え、社内で公開済みの手順書の要約 |
| 責任者に確認してから | 業務上どうしても必要な、取引先や社内の情報 |
| 入力しない | 個人情報、取引先から預かった秘密情報、未公開の社内情報、パスワードやAPIキー |
例は東京都の中小企業向けサイトの記載です(2026年6月16日)。入力してはいけない情報の根拠と事例は、生成AIの情報漏洩事例と原因の記事にあります。
AI利用の責任者と担当の分け方
担当は、経営者・AI利用の責任者・社員の3つに分けます。IPAの10大脅威2026の解説スライドは、AIの利用の対策を、経営者層と、システム管理者・従業員に分けて示しています。
| 担当 | やること |
|---|---|
| 経営者 | 使ってよいAIサービスを決め、社内ルールを承認する。違反したときの対応と、事故のときの相談先を決める |
| AI利用の責任者 総務・情報システムの担当 | アカウントを管理し、AIサービスの利用状況を把握する。研修を行い、社員からの相談と事故の報告を受ける |
| 社員 | ルールに沿って使い、秘密情報を入力しない。AIの出力を確かめ、迷ったら責任者に相談する |
IPAのクラウドサービスの手引きも、サービスを理解した管理担当者を社内に置くことを、運用の最初の項目にしています。
参考(推論):責任者を1人に決めると、社員が迷ったときの相談先と、事故のときの報告先が同じになります。小さな会社では、総務の担当者が兼ねる形でも足ります。
AI利用の社内ルールの作り方
AI利用の社内ルールは、現場の社員が読んで守れる1枚の文書から始めます。東京都の中小企業向けサイトは、最初のルールを1枚にまとめ、5つの項目を書くよう勧めています。IPAとデジタル庁の資料にある2項目を加えると、次の7項目になります。
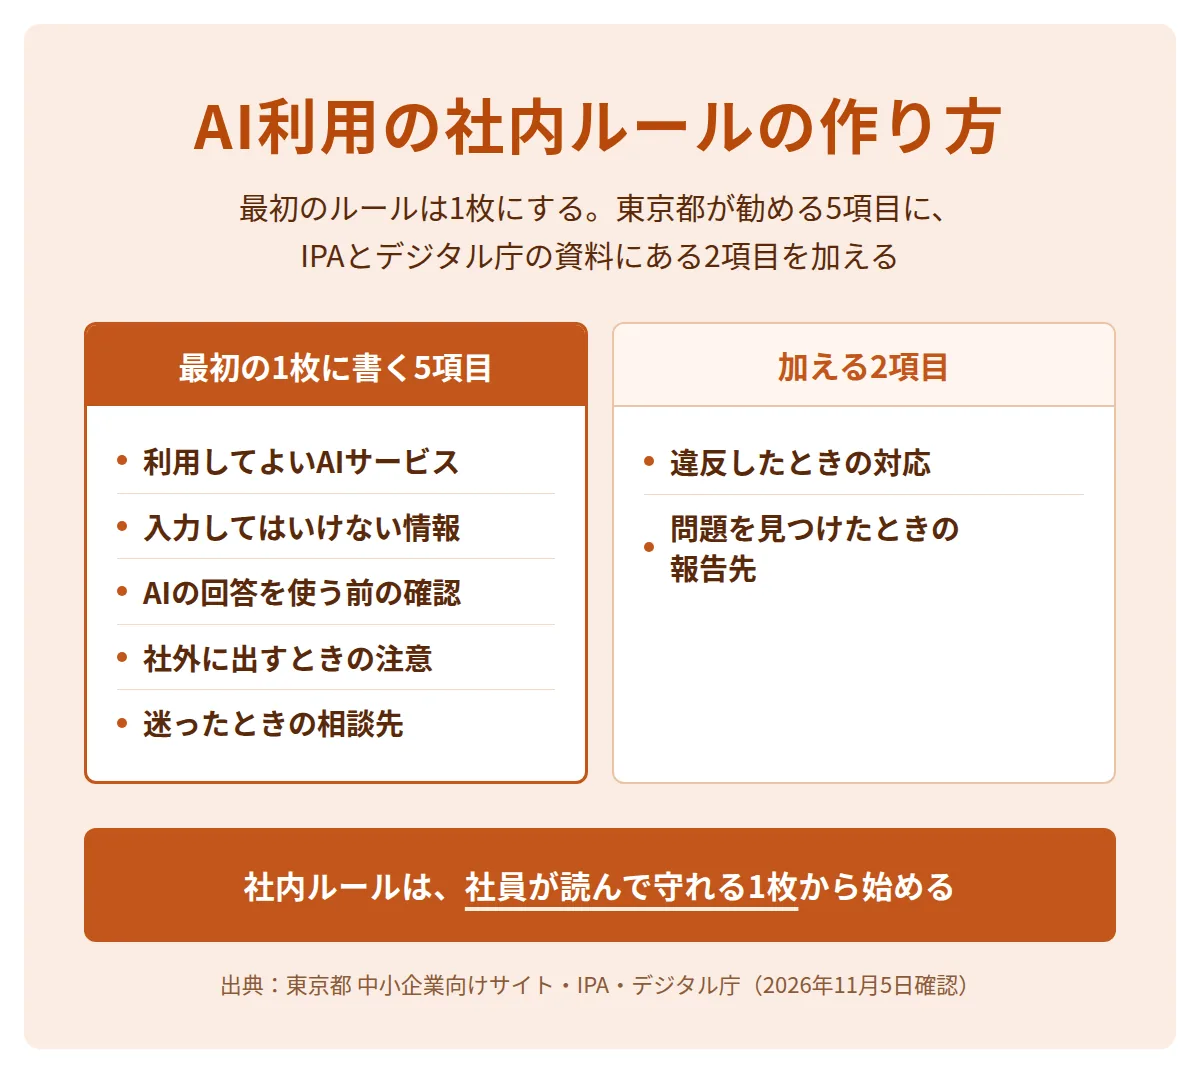
| 項目 | 書く内容 |
|---|---|
| 1. 利用してよいAIサービス | 会社が指定したサービスと、会社のアカウントで使うこと。個人のアカウントや許可していないサービスは使わない |
| 2. 入力してはいけない情報 | 個人情報、取引先の秘密、未公開の社内情報、パスワードなど。必要なときは事前に責任者に確認する |
| 3. AIの回答を使う前の確認 | 内容が正しいか、数字・日付・名前に誤りがないか、出典を確かめられるか |
| 4. 社外に出すときの注意 | 著作権・商標など第三者の権利を侵害していないか。上長の確認を受ける |
| 5. 迷ったときの相談先 | 相談先の部署と連絡先 |
| 6. 違反したときの対応 | ルールに違反したときの扱い |
| 7. 問題を見つけたときの報告先 | 情報の漏えいや不適切な出力に気づいたときの報告先 |
1〜5は東京都のサイトの5項目です。6は、IPAが経営者層に求める「規程違反時の対応の明確化」です。7は、デジタル庁のひな形にある、重大な問題を検知したときの報告の項目です。東京都のサイトは、最初から完璧な規程を作る必要はないとしています。
社内ルールを作る手順
- 使っているAIを洗い出す社員が今使っているAIサービスと用途を、部署ごとに書き出します
- ひな形で案を作る上の7項目に、自社のサービス名・情報の例・相談先を書き入れます
- チェックリストで漏れを確かめるAI事業者ガイドラインのチェックリストで、プライバシーとセキュリティの項目を確かめます
- 経営者が承認する経営者が承認し、施行日を決めて全社員に配ります
- 研修で説明するIPAの豆知識などの教材で、ルールの理由を説明します
手順1は、IPAが2026年10月9日の注意喚起で求める、外部サービスの洗い出しにも当たります。手順5の教材として、東京都のサイトはIPAの「AI利用者のためのセキュリティ豆知識」を勧めています。
社内ルールの作成に使える公的な資料
社内ルールの作成には、東京都・デジタル庁・総務省と経済産業省・IPAの資料を使えます。いずれも無料で公開されています。
| 資料(発行元・日付) | 社内ルールでの使い方 |
|---|---|
| 生成AIで何が変わる? 中小企業が便利さとリスクを両立するコツ 東京都・2026年6月16日 | 1枚のルールの5項目と、書き方の例 |
| 生成AIシステム利活用ルール(ひな形 Ver2.0) デジタル庁 | 利活用前と利活用中に分けたルールの構成、知的財産権の対策の例 |
| AI事業者ガイドライン(第1.2版)チェックリスト(別添7) 総務省・経済産業省・2026年3月31日 | ルールの漏れの確認。全ての事業者向けの9項目 |
| 中小企業の情報セキュリティ対策ガイドライン(第4.0版) IPA・2026年3月27日 | 会社全体の情報セキュリティの規程のサンプル(付録5)。本編のコラムに生成AIの利用の注意4点 |
デジタル庁のひな形は省庁の職員向けで、機密情報の扱いは各省の情報セキュリティポリシーを前提にしています。企業で使うときは、ルールの構成と項目の並びを参考にします。AI事業者ガイドラインのチェックリストの9項目には、プライバシーの保護、セキュリティの確保、ポリシーの策定が入っています。
参考(推論):1枚のルールで運用を始め、使うサービスや用途が増えたときに項目を足すと、社員が読む量を増やさずに済みます。
中小企業の社内ルールづくりを支援する仕事の始め方を、専属コーチとマンツーマンで学べます
COACH AIのページを見る
AIサービスのアカウントと権限の設定
AIサービスは会社が管理するアカウントで使い、利用者の範囲・認証・アカウントの棚卸しを責任者が管理します。社員が個人のアカウントで業務に使うと、会社はその利用を把握できません。IPAの10大脅威2026の解説スライドも、個人のアカウントでの業務利用を会社が認識できないことを、リスクとして挙げています。
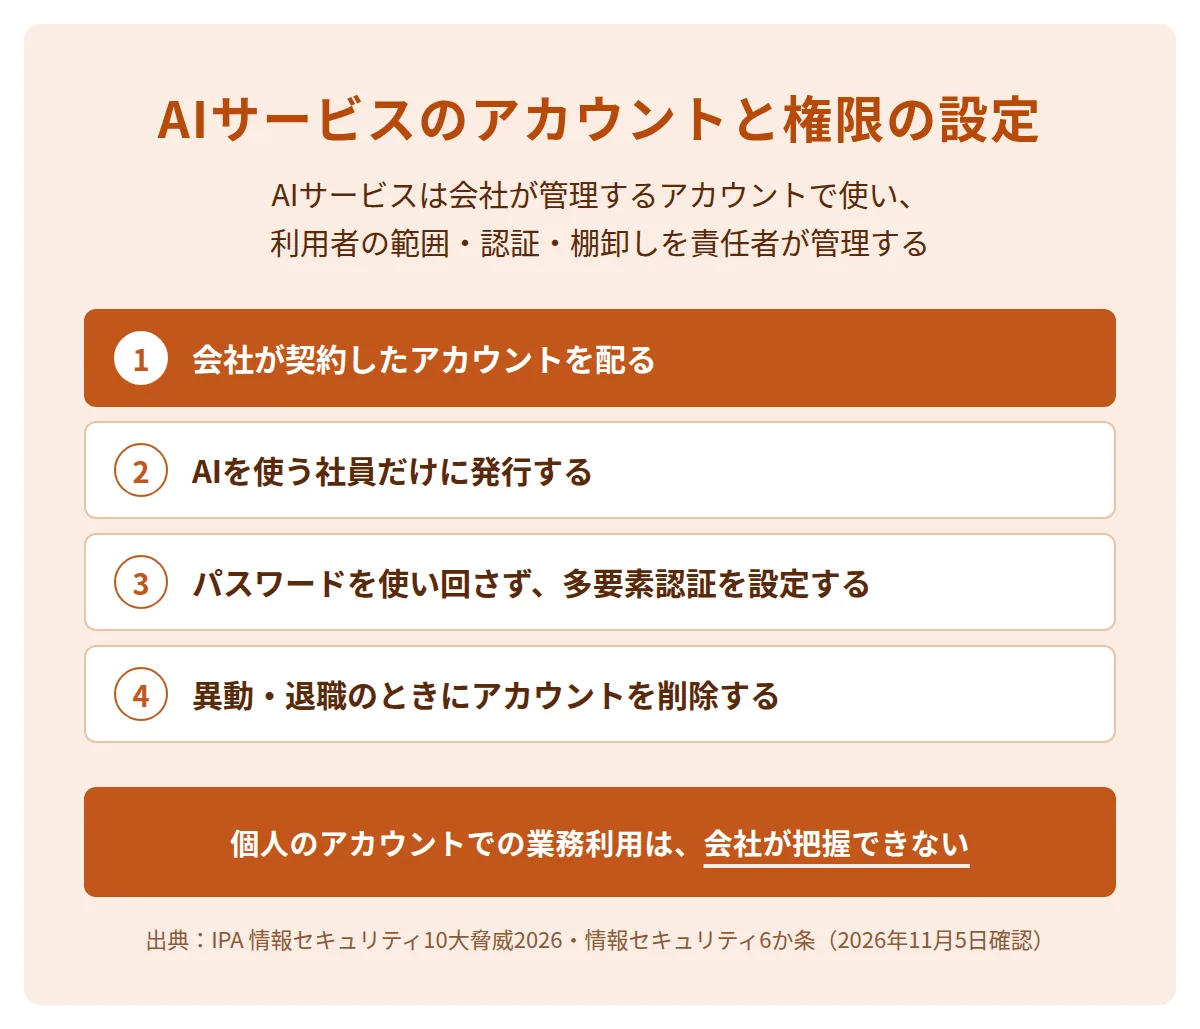
| 設定 | やること |
|---|---|
| 会社のアカウント | 個人のアカウントでの業務利用を制限し、会社が契約したアカウントを配る |
| 利用者の範囲 | AIを使う社員だけにアカウントを発行する |
| 認証 | パスワードは10文字以上にし、使い回さない。多要素認証を設定する |
| アカウントの棚卸し | 異動・退職した社員の設定をすぐに変える(削除する)。作った覚えのないアカウントがないか確かめる |
| 学習の設定 | 入力したデータを学習に使わない設定になっているかを確かめる |
出典は、IPAの10大脅威2026、クラウドサービスの手引き、情報セキュリティ6か条、10月9日の注意喚起です。
多要素認証とは、パスワードに加えて、スマートフォンに届く確認コードなど別の手段でも本人を確かめる仕組みです。IPAの10月9日の注意喚起も、外部サービスの多要素認証の強化と、アカウントの棚卸しの見直しを挙げています。
AIを外部のシステムから呼び出す鍵(APIキー)を使う場合は、用途ごとに分け、漏えいが疑われたらすぐ無効にできるようにします。APIキーの管理はAIツール・開発基盤の不正アクセス事例の記事にあります。
AIエージェントを導入するときの追加の対策
AIエージェントとは、指示を受けて、メールの送信や社内データの検索などの操作を自ら行うAIです。AIエージェントを入れるときは、AIに渡す機能と権限を作業に必要な分だけにし、影響の大きい操作は人が承認します。
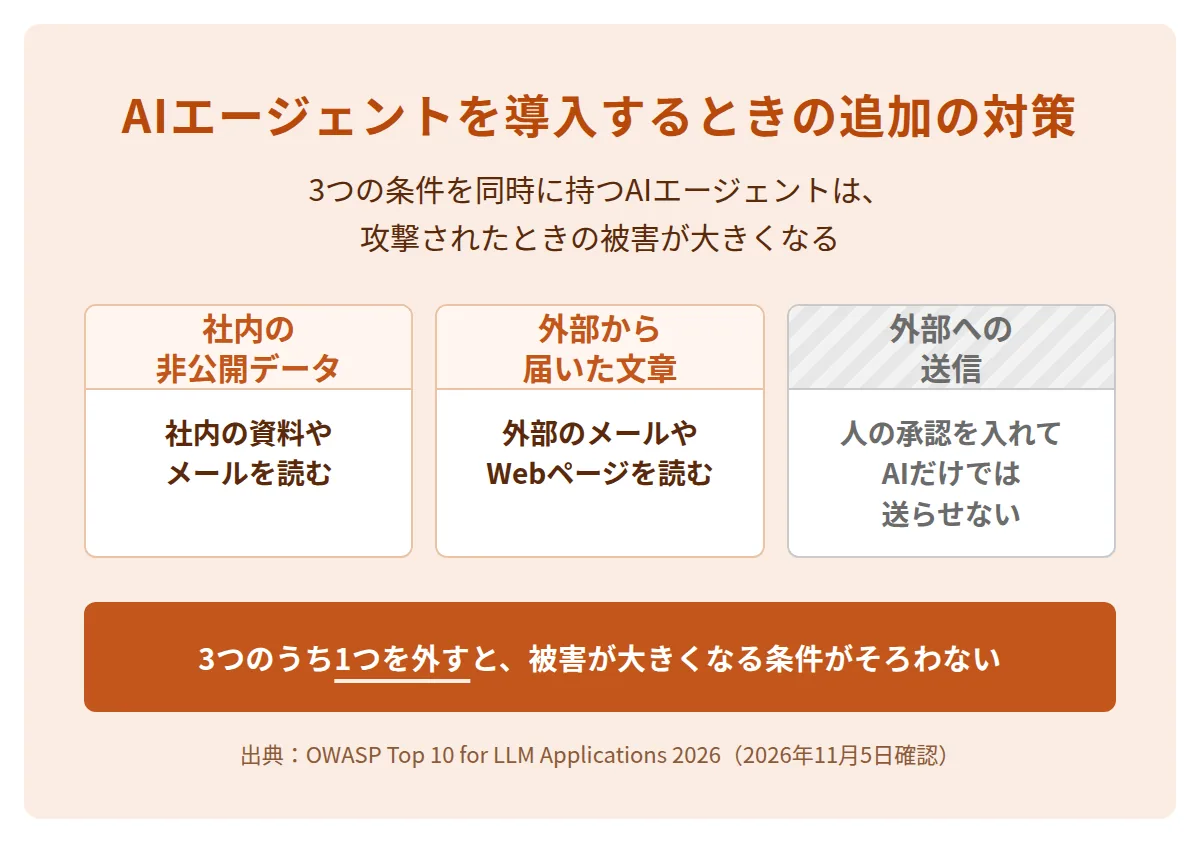
OWASPは、Webアプリのセキュリティに取り組む国際的な団体です。その一覧「Top 10 for LLM Applications 2026」(2026年8月公開)で、AIに渡す権限が広すぎるリスクは3位です。英語の項目名は Excessive Agency です。原因は、機能・権限・自律性のどれかが多すぎることです。対策として、次の例を示しています。
| 対策 | OWASPが示す例 |
|---|---|
| 使える機能を絞る | メールを要約するAIには読む機能だけを渡し、送信や削除の機能は渡さない |
| 権限を絞る | 商品を勧めるAIには、商品の表を読む権限だけを渡す |
| 人が承認する | SNSへの投稿など影響の大きい操作の前に、人の承認を入れる |
| 記録を残す | AIの操作の記録を残し、意図しない操作を見つける |
外部から届いた文章に紛れ込ませた指示でAIを操る攻撃を、プロンプトインジェクションと呼びます。OWASPは、次の3つの条件を同時に持つAIエージェントは、この攻撃を受けたときの被害が大きくなるとしています。社内の非公開のデータを読めること、外部から届いた文章を読むこと、外部に送信できることの3つです。1つを外せば、この条件はそろいません。
総務省のAIセキュリティのガイドライン(2026年3月27日)は、AIエージェントを対象外としています。技術が発展の途上にあり、特有の脅威と対策を確定するのが難しいためです。開発する側の対策はAI駆動開発・バイブコーディングのセキュリティ対策の記事にあります。
AIエージェントを開発会社に頼むときは、AIに渡す機能と権限、人が承認する操作を、発注の前に一覧にして確かめます。3つの条件のうち、どれを外すかも決めておきます。
AI導入のセキュリティの確認項目
確認項目は、導入前・導入時・運用中の段階ごとに、確かめる時期と担当を決めておきます。担当が決まっていない項目は、誰も確かめないまま残ります。
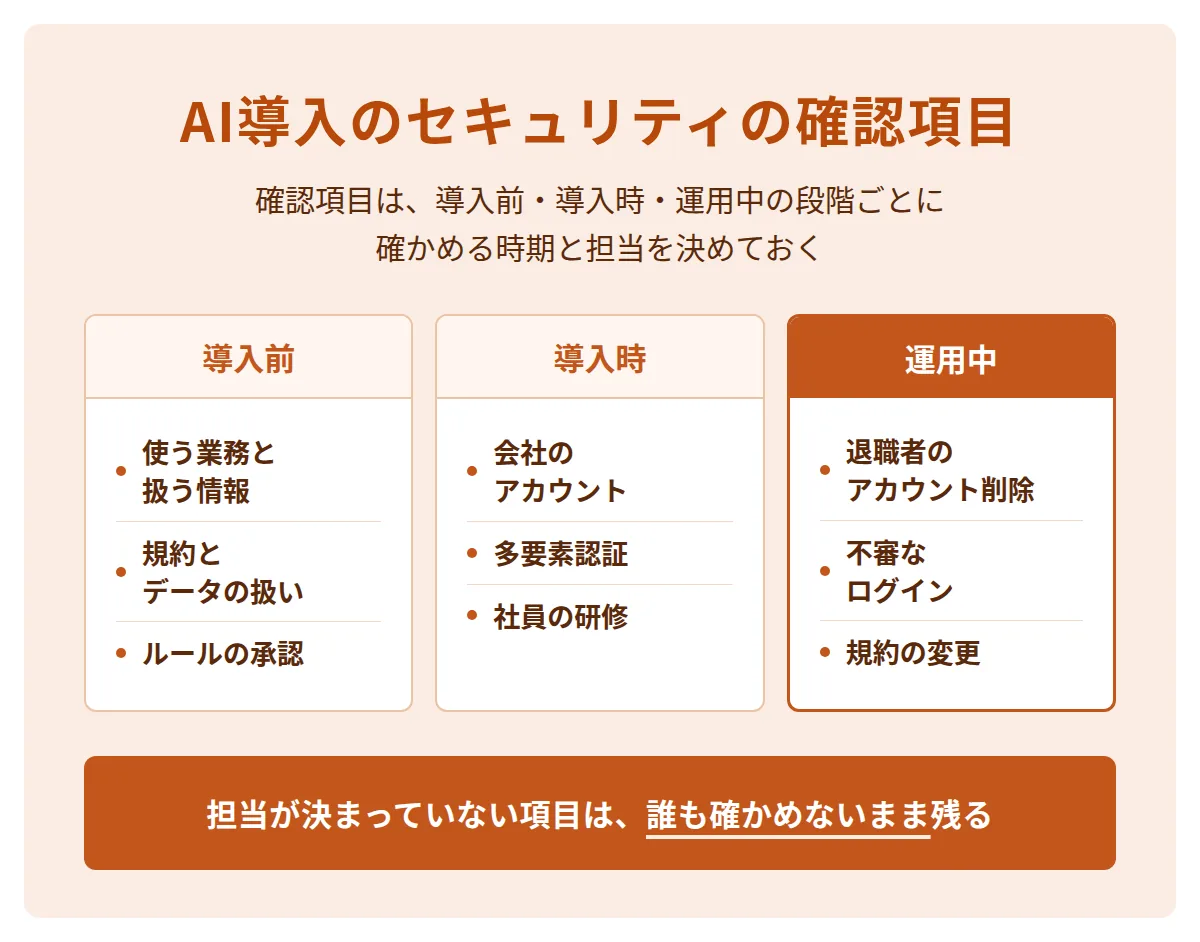
導入前の確認項目
| 確認項目 | 担当 |
|---|---|
| AIを使う業務と、扱う情報を決めた | 経営者・責任者 |
| 利用規約で、学習への利用・保存の期間・保存する国や地域を確かめた | 責任者 |
| 社内ルールを文書にし、経営者が承認した | 経営者 |
| 事故のときの報告先と、外部の相談先を決めた | 経営者 |
導入時の確認項目
| 確認項目 | 担当 |
|---|---|
| 会社のアカウントを配り、多要素認証を設定した | 責任者 |
| 学習に使わない設定になっていることを確かめた | 責任者 |
| 社員に研修でルールを説明した | 責任者 |
| AIエージェントの機能と権限を、作業に必要な分にした | 責任者・開発会社 |
運用中の確認項目
| 確認項目 | 確かめる時期 |
|---|---|
| 異動・退職した社員のアカウントを削除した | 異動・退職のとき |
| 作った覚えのないアカウントや不審なログインがない | 定期 |
| 許可していないAIサービスが使われていない | 定期 |
| 利用規約・プランの変更を確かめ、ルールを更新した | 規約やプランの変更のとき |
| 新しく使うAIサービスをルールに加えた | サービスを追加するとき |
運用中の確認の担当は、AI利用の責任者です。この記事で取り上げた公的資料には、定期の確認の間隔の定めはありません。参考(推論):最初は月1回にし、問題がなければ間隔を延ばす方法があります。
AI以外も含む会社全体の対策は、IPAの「5分でできる!情報セキュリティ自社診断」の25項目で確かめられます。
AIの事故が起きたときの対応
事故に気づいたら、責任者に報告し、被害の拡大を止め、関係者への報告と届け出を行います。IPAの「中小企業のためのセキュリティインシデント対応の手引き」の3つのステップをAIの利用に当てはめると、次の順になります。
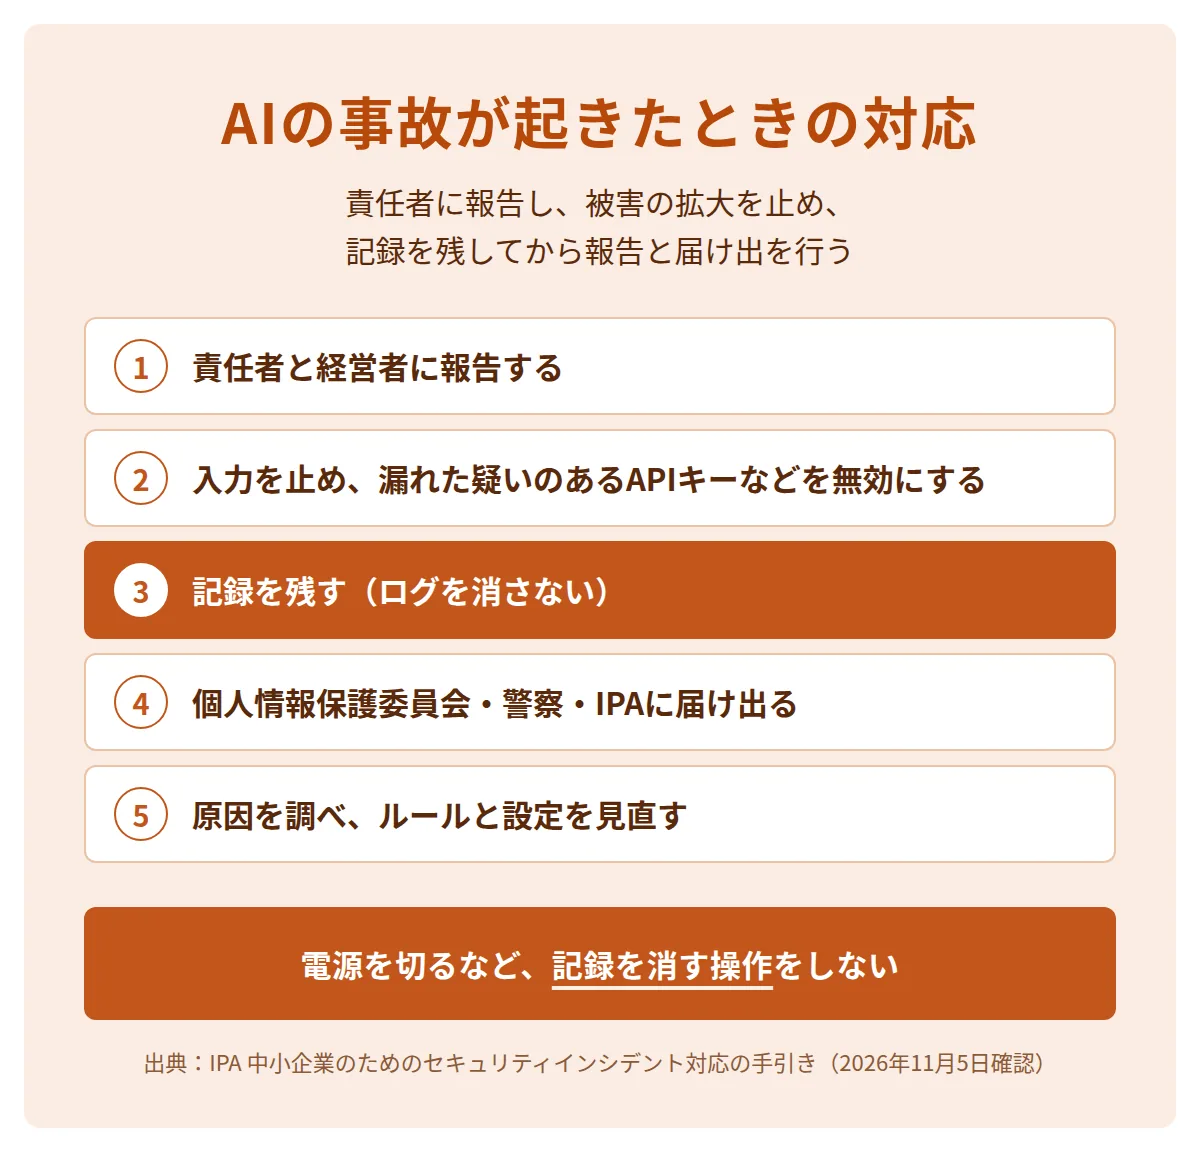
- 責任者に報告する気づいた社員は責任者に報告し、責任者は経営者に報告します
- 被害の拡大を止める入力やファイルの共有を止め、漏れた疑いのあるパスワードやAPIキーを無効にします
- 記録を残すいつ・誰が・何を入力したか、どの操作が起きたかを記録し、ログを消しません
- 報告・届け出をする個人情報の漏えいは個人情報保護委員会、犯罪の疑いは警察、不正アクセスはIPAに届け出ます
- 再発防止策を決める原因を調べ、ルール・設定・研修を見直します
IPAの手引きは、対象の機器の電源を切るなど、記録を消す操作をしないよう注意しています。自社で対応が難しい場合は、保守を頼んでいる会社や公的機関の相談窓口に支援を求めます。IPAは2026年10月16日に「不正アクセス特別相談窓口」を開設しました。対象は、不正アクセスの被害を受けている、またはその可能性がある企業です。
個人情報保護委員会への報告が必要になる条件と期限は、生成AIの情報漏洩事例と原因の記事にあります。入力してはいけない情報を入力してしまった場合の手順も、同じ記事にあります。
AI導入のセキュリティ対策に使える公的な制度
AI導入にあわせて使える公的な制度に、IPAのSECURITY ACTIONと、補助金のセキュリティ対策推進枠があります。SECURITY ACTIONの宣言は、デジタル化・AI導入補助金の申請の要件です。
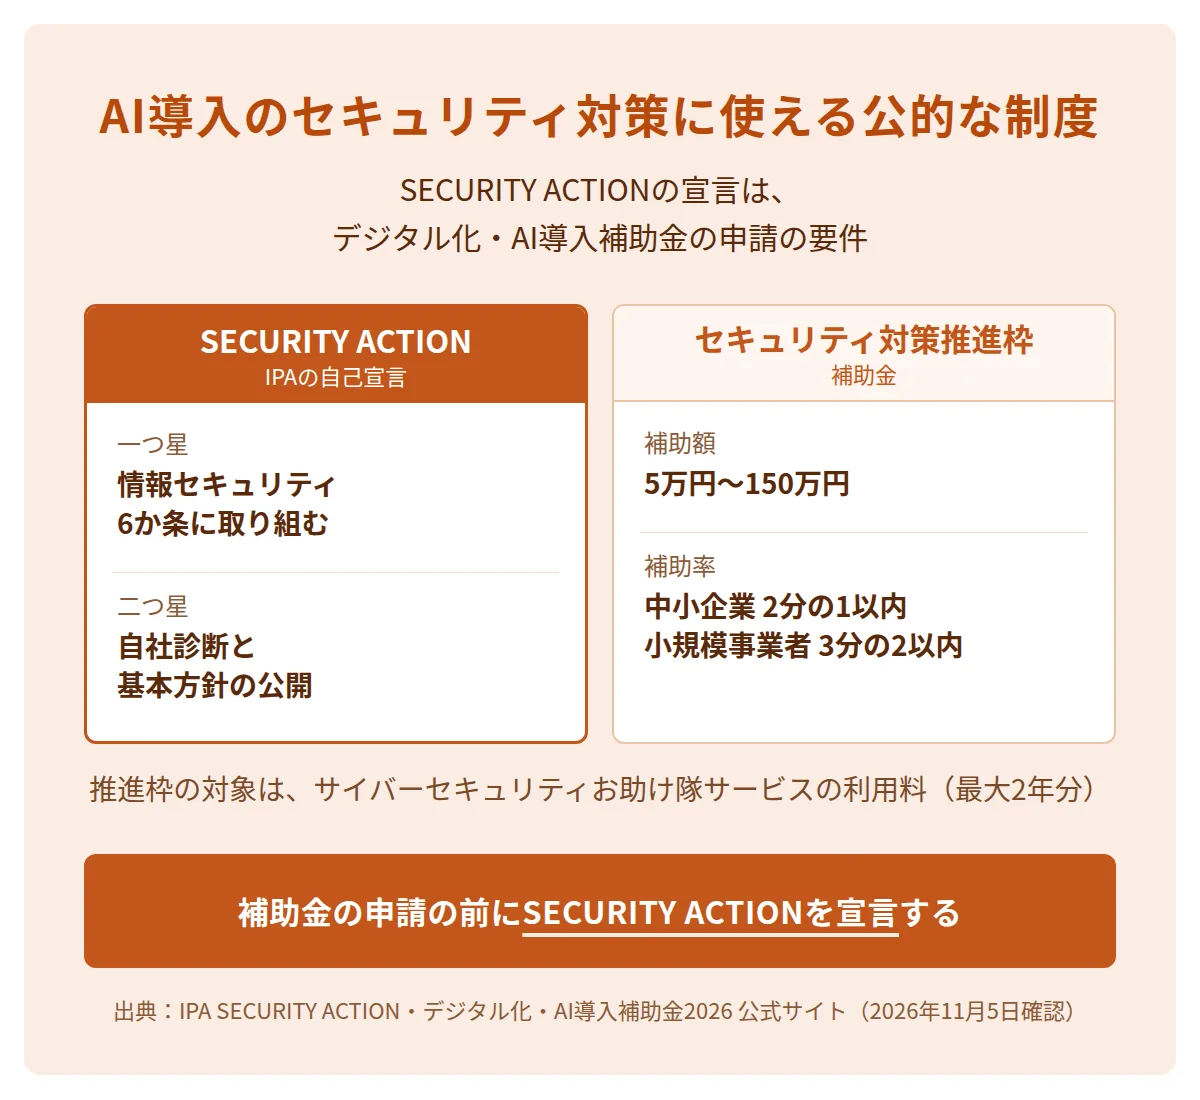
| 制度 | 中身 | 条件・時期 |
|---|---|---|
| SECURITY ACTION IPA | 中小企業が情報セキュリティ対策に取り組むことを自己宣言する制度。一つ星と二つ星がある | 一つ星:情報セキュリティ6か条に取り組む。二つ星:自社診断を行い、情報セキュリティ基本方針を作って公開する |
| デジタル化・AI導入補助金 セキュリティ対策推進枠 | 「サイバーセキュリティお助け隊サービス」の利用料(最大2年分)を補助。補助額は5万円〜150万円 | 補助率は中小企業2分の1以内、小規模事業者3分の2以内。7次の締め切りは2026年12月1日17時 |
SECURITY ACTIONは、IPAが対策の状況を認定する制度ではありません。一つ星は、6か条の対策を始める前でも宣言できます。デジタル化・AI導入補助金の交付申請には、GビズIDプライムの取得と、一つ星か二つ星の宣言が必要です。発行までの期間は、GビズIDプライムがおおむね2週間、宣言済みのアカウントIDがおおむね2〜3日です。
情報セキュリティ6か条の前半は、OSやソフトウェアの更新、ウイルス対策ソフトの導入、パスワードの強化です。後半は、共有設定の見直し、バックアップ、脅威や攻撃の手口を知ることです。AIサービスの導入費用に使える補助金と助成金は、AIコンサルを中小企業が頼むにはの記事にあります。
セキュリティ対策推進枠で補助されるのは、お助け隊サービスの利用料だけです。対象は、IPAの「サイバーセキュリティお助け隊サービスリスト」に載り、IT導入支援事業者が登録したサービスです。AIサービスの導入費用は、通常枠などの条件で確かめます。
AI導入のセキュリティを外部に頼む場合と社内で担う場合
社内ルールの運用と確認項目の確認は社内の責任者が担い、脆弱性診断や事故の原因調査はセキュリティの専門会社に依頼します。ルールの案づくりや研修は、AIの導入を支援する会社に頼むこともできます。
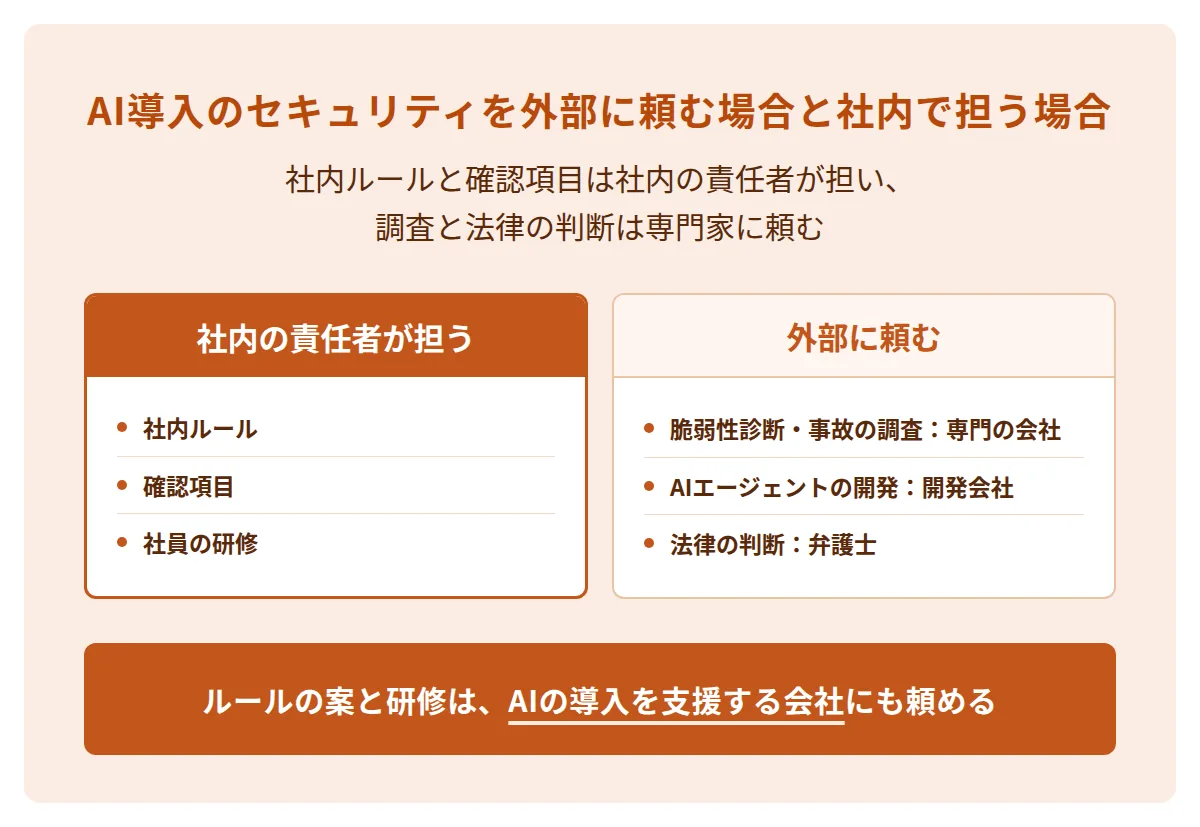
| 作業 | 社内で担う場合 | 外部に頼む先 |
|---|---|---|
| 社内ルールの作成 | 責任者が案を作り、経営者が承認する | AIコンサル |
| 社員の研修 | 責任者が公的な教材で説明する | AIコンサル・研修会社 |
| AIエージェントの設計 | 機能と権限の一覧を確かめる | 開発会社 |
| 脆弱性診断と事故の原因調査 | 調査の結果を受け取る | セキュリティの専門会社 |
| 法律の判断 | 判断の結果を受け取る | 弁護士 |
IPAは、トラブルに備えて専門家と相談窓口を確保することを、経営者層に求めています。IPAの10月9日の注意喚起も、異常が見つかった場合は専門のセキュリティベンダーに詳しい調査を依頼するよう強く勧めています。外部に頼むときは、データの扱いと事故のときの連絡を契約で決めます。頼める仕事と費用は、AIコンサルを中小企業が頼むにはの記事にあります。契約の条項は、AI業務委託契約書のひな形と見積書の書き方の記事にあります。
社内ルールの作成と確認項目の整備は、AIの導入を支援する人が企業に提供する仕事の1つでもあります。支援する側に必要な知識は、AIセキュリティの基礎知識と資格の記事にあります。
COACH AIとは
COACH AIは、未経験・非エンジニアの方が、副業からAI受託・AIコンサル・AI顧問などのAI事業を立ち上げ、独立・事業化からM&Aまで目指せるよう、専属コーチがマンツーマンで伴走するスクールです。
プログラミング経験は不要で、ノーコードのツールから始められます。
自社のAI導入のルールを整えることだけが目的で、他社の支援を仕事にする予定がない方は、この記事の内容と公的な資料で足ります。公式LINEで質問を受け付けています。詳しくはCOACH AIのページをご覧ください。
まとめ
中小企業のAI導入のセキュリティ対策は、導入前に3つを決め、1枚の社内ルールとアカウントの管理で運用します。
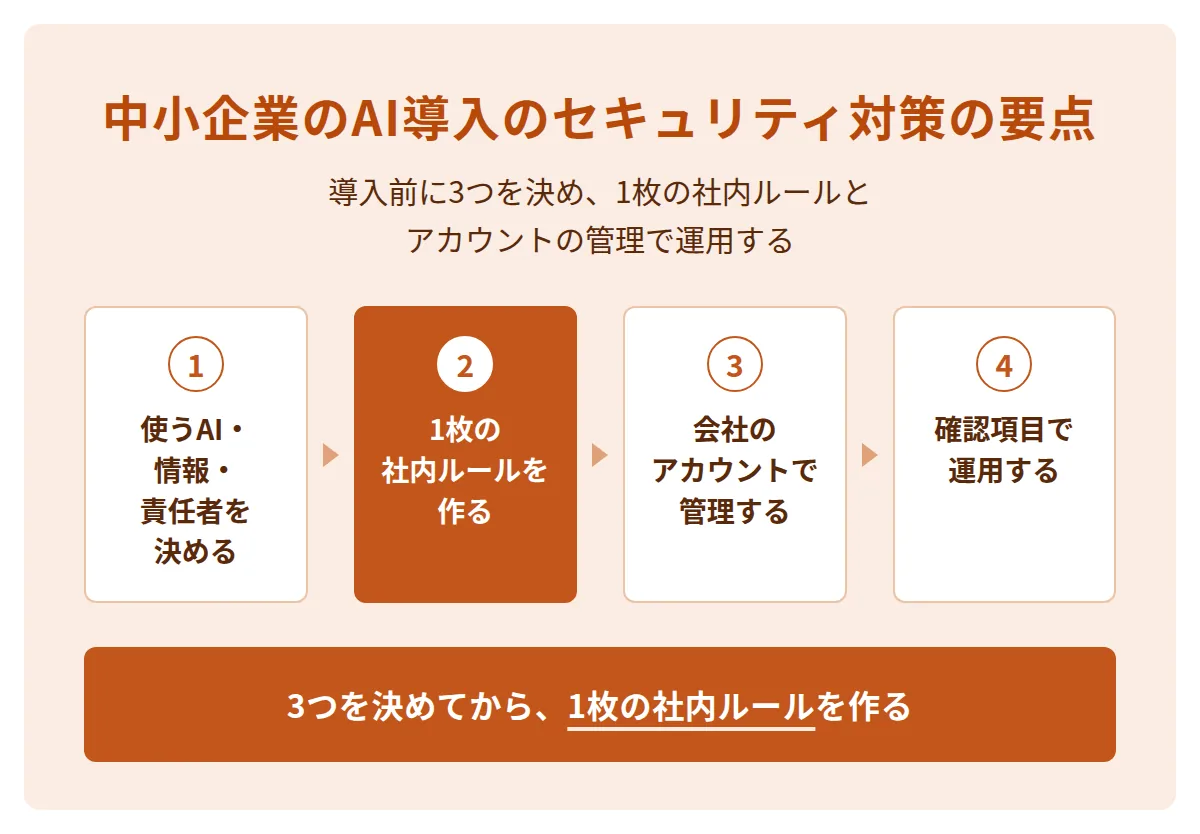
- 導入前に、使ってよいAIサービスと契約プラン、入力してよい情報、AI利用の責任者を決めます。
- 社内ルールは、東京都のサイトが勧める5項目に、違反したときの対応と報告先を加えて1枚にします。
- AIサービスは会社のアカウントで使い、多要素認証と、異動・退職のときのアカウントの削除を徹底します。
- AIエージェントには作業に必要な機能と権限だけを渡し、影響の大きい操作は人が承認します。
- デジタル化・AI導入補助金の申請には、SECURITY ACTIONの宣言が必要です。
よくある質問
無料版の生成AIは、社内で禁止すべきですか?
会社が判断します。IPAは、許可していないAIサービスの利用の禁止と、個人のアカウントでの業務利用の制限を経営者層に求めています。東京都のサイトの例は、会社が指定したサービスだけを認め、無料版を使わないルールです。禁止するサービスと合わせて、使ってよいサービスを示します。
社員が10人ほどの会社でも、社内ルールは必要ですか?
1枚の簡単なルールを作ります。東京都の中小企業向けサイトは、最初から完璧な規程を作る必要はないとし、社員が読んで守れる1枚のルールから始めるよう勧めています。IPAの中小企業向けのガイドラインも、個人事業主や小規模事業者を含む中小企業の利用を想定しています。
ルールを破った社員には、どう対応しますか?
対応は、ルールに先に書いておきます。IPAは、規程に違反したときの対応を明確にすることを経営者層に求めています。懲戒などの扱いは就業規則に関わるため、社会保険労務士か弁護士に確かめます。
AIエージェントを入れるときも、同じ社内ルールでよいですか?
入力のルールはそのまま使えます。加えて、AIに渡す機能と権限、人が承認する操作を決めます。メールを読んで要約するAIなら、送信や削除の機能は渡しません。
SECURITY ACTIONはどこで申し込みますか?
IPAが2026年4月1日に公開した「SECURITY ACTION管理システム」で申し込みます。宣言した段階に応じた一つ星・二つ星のロゴマークは、無料で使えます。
出典
- 東京都 中小企業サイバーセキュリティ社内体制整備事業「生成AIで何が変わる? 中小企業が便利さとリスクを両立するコツ」(2026年6月16日)
- 情報処理推進機構「情報セキュリティ10大脅威 2026」・組織編プレゼンスライド
- 情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日公開)・付録3・付録7「中小企業のためのクラウドサービス安全利用の手引き」・付録8「中小企業のためのセキュリティインシデント対応の手引き」
- 情報処理推進機構「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
- 情報処理推進機構「SECURITY ACTION セキュリティ対策自己宣言」
- 情報処理推進機構「AI利用者のためのセキュリティ豆知識」(2026年4月2日)
- デジタル庁「生成AIシステム利活用ルール(ひな形 Ver2.0)」
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月31日)・チェックリスト(別添7)
- 総務省「AIのセキュリティ確保のための技術的対策に係るガイドライン」(2026年3月27日)
- OWASP「OWASP Top 10 for LLM Applications 2026」
- デジタル化・AI導入補助金2026「セキュリティ対策推進枠」・「新規申請・手続きフロー詳細」
この記事の事実は、2026年11月5日に各機関の公式ページで確認しました。補助金の締め切りと条件、ガイドラインの版は変わることがあるため、最新の情報は各公式ページで確認してください(更新日:2026年11月5日・監修:株式会社AITECH CEO 小森谷 祐太)。